Пентестер — специалист по информационной безопасности, которого нанимают, чтобы взломать IT-систему компании. Легально. По письменному договору. Его цель — обнаружить уязвимости раньше злоумышленников и передать заказчику подробный отчёт с рекомендациями по защите. Другое название той же роли — этичный хакер: применяет те же техники, что реальный хакер, но действует строго в рамках контракта. Что такое пентест (испытание на проникновение), чем занимается пентестер и сколько он зарабатывает в России — разберём по порядку.
Если без IT-жаргона: пентестер — человек, которому платят за то, чтобы взломать систему работодателя. Его задача — думать как злоумышленник, но действовать как профессионал: в рамках договора, с чётко согласованными границами проверки и с отчётом по итогам.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
В профессиональном сообществе специалиста называют по-разному: этичный хакер, белый хакер, исследователь информационной безопасности. Все три термина — об одной роли. О том, как пентестер вписывается в карту профессий в сфере ИБ, — отдельная тема.
Принципиальное отличие от злоумышленника — контракт. Пентестер не выходит за рамки технического задания, фиксирует каждую найденную уязвимость и не использует полученный доступ в личных целях. Именно это делает тестирование на проникновение законным инструментом защиты.
Специалист по тестированию на проникновение выбирает направление по объекту проверки. Веб-безопасность, сетевая инфраструктура, мобильные приложения, облачные среды, промышленные системы и социальная инженерия — это шесть отдельных специализаций с разной методикой и разным инструментарием. В веб-направлении пентестер нередко опирается на методы тестирования безопасности приложений — SAST, DAST и IAST, которые дополняют ручной анализ автоматизированным поиском уязвимостей. Нередко выбор направления определяется задачами конкретного аудита информационной безопасности — его объектом, глубиной проверки и требованиями заказчика.
| Направление |
Что проверяет |
Ключевые инструменты |
|---|---|---|
| Веб-безопасность | Сайты, API, формы ввода | Burp Suite, SQLMap, OWASP ZAP |
| Сетевая безопасность | Периметр, трафик, MITM | Nmap, Wireshark, Metasploit |
| Мобильная безопасность | iOS и Android-приложения | MobSF, Frida, apktool |
| Облачная безопасность | AWS, Azure, GCP-конфигурации | ScoutSuite, Prowler |
| АСУ ТП | Промышленные системы управления | Специализированные сканеры |
| Социальная инженерия | Человеческий фактор, фишинг | Сценарии — не инструменты |
Главная причина — опередить злоумышленника. Утечка данных клиентов влечёт штрафы регулятора, судебные иски и репутационный ущерб, который компания может ликвидировать годами. Пентест → предотвращает → утечку данных клиентов: специалист находит уязвимость раньше, чем её найдут снаружи.
Вторая причина — требования ФСТЭК России. Банки, операторы критической информационной инфраструктуры и государственные ИС обязаны проходить регулярную проверку на проникновение — это прямое требование регулятора, а не рекомендация. Нарушение приводит к штрафам или отзыву лицензии. Для выполнения таких требований компании привлекают профессионала, которого называют этичным хакером, — он действует строго в рамках договора и несёт юридическую ответственность за соблюдение конфиденциальности.
Третья причина — экономика. Финансовые потери от кибератаки на незащищённый сервер — простой сервисов, восстановление данных, выплаты пострадавшим — в разы превышают стоимость превентивного аудита.
Работа пентестера строится вокруг четырёх ключевых задач: сбор информации о целевой системе, поиск уязвимостей, оценка реального масштаба угрозы и составление приоритизированного отчёта. Каждая задача соответствует своему этапу — от первичной разведки до итоговой документации: разведка → сканирование → перечисление сервисов → анализ уязвимостей → эксплуатация → постэксплуатация → отчёт.
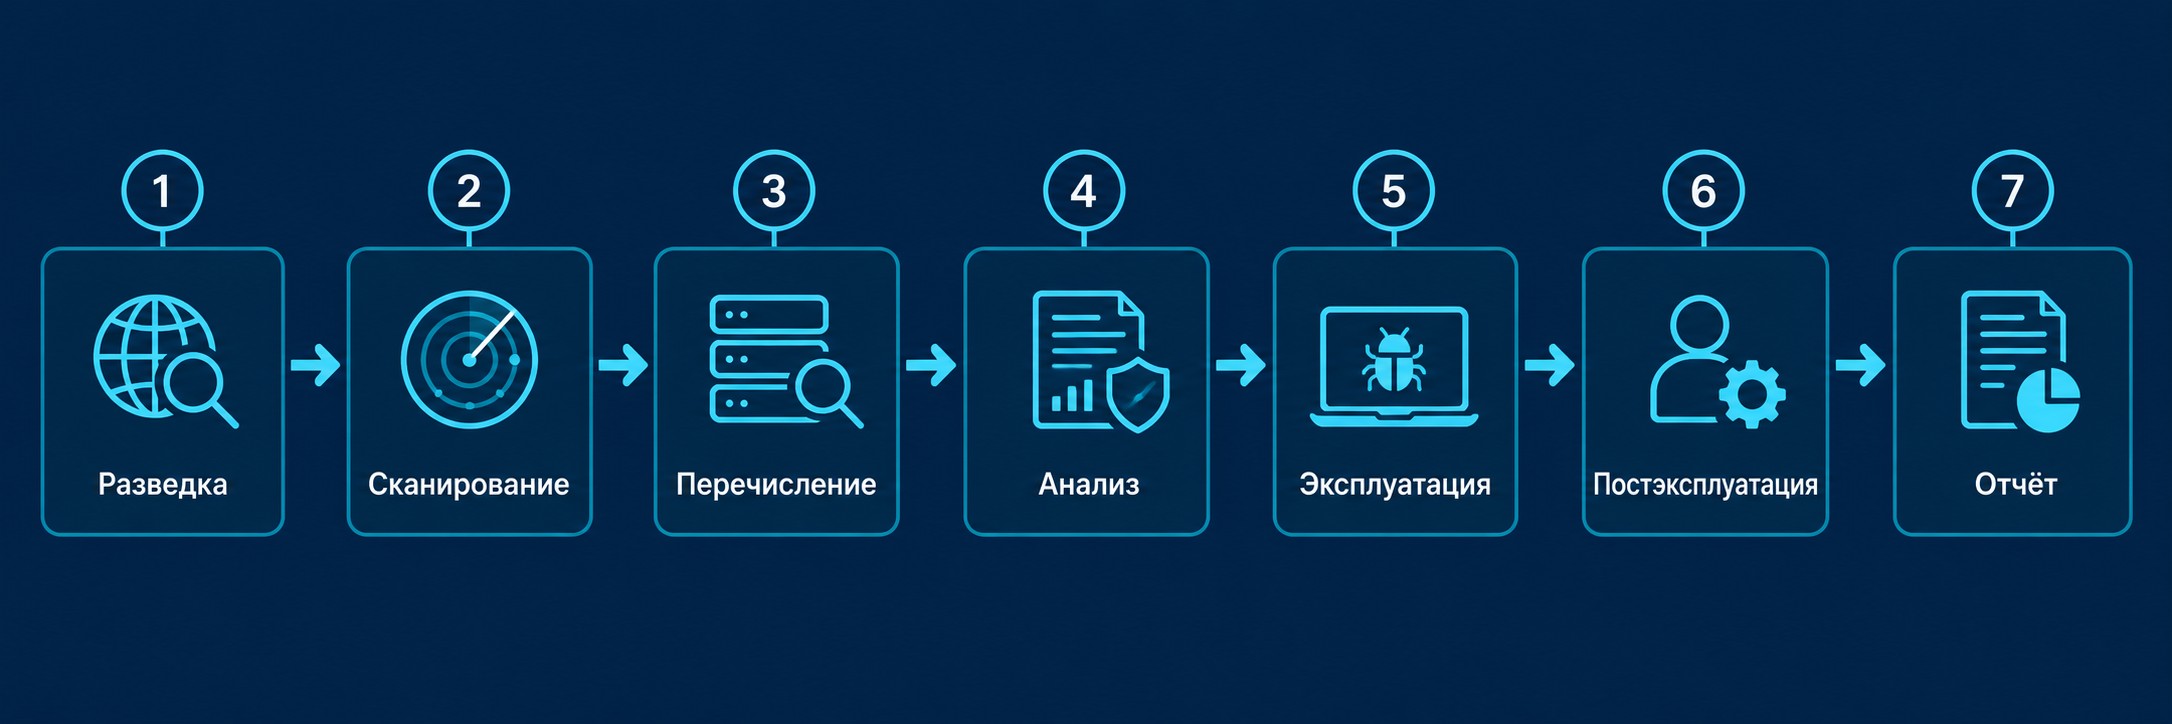
Структурировать результаты пентестер может по методологии MITRE ATT&CK — это матрица тактик и техник реальных кибератак, которая помогает привязать каждую найденную уязвимость к конкретному вектору угрозы и оценить её критичность по единому стандарту. ФСТЭК рекомендует опираться на методологию при формировании итогового отчёта.
Хотите разобраться, как выглядит полный цикл пентеста на практике? Программа Специалист по информационной безопасности охватывает реальные сценарии атак с разбором каждого этапа — за ~6 недель с господдержкой.
Тип пентеста определяется объёмом информации, которую специалист получает перед стартом. От этого зависит, какую угрозу имитирует проверка — внешнего злоумышленника, инсайдера или скомпрометированного сотрудника.
| Тип |
Что известно заранее |
Что имитирует |
Когда применяют |
|---|---|---|---|
| Чёрный ящик (Black Box) | Ничего, только адрес цели | Внешний злоумышленник без инсайда | Первичный аудит, стартап |
| Белый ящик (White Box) | Весь код, схемы, учётные данные | Привилегированный инсайдер, аудитор | Глубокая проверка ПО, банки |
| Серый ящик (Grey Box) | Частичные данные: схема сети или роль | Скомпрометированный сотрудник | Корпоративные сети, типичный кейс |
Помимо этой классификации, пентесты делят по периметру: внешний — атака снаружи корпоративной сети, внутренний — имитация угрозы изнутри периметра. Оба формата могут сочетаться в рамках одного проекта при комплексной проверке веб-приложения или всей IT-инфраструктуры.
Инструментарий пентестера формируется под конкретный этап работы. Базовый набор — сетевой сканер и специализированная операционная система; более продвинутые инструменты подключают по мере роста в профессии. Большинство средств распространяются бесплатно: Kali Linux, например, включает более 600 предустановленных инструментов для тестирования на проникновение — от сканеров уязвимостей до фреймворков с готовыми эксплойтами, — и работает на любом современном ноутбуке.
| Инструмент |
Функция |
Этап пентеста |
Уровень входа |
|---|---|---|---|
| Nmap | Сканирование сети, открытых портов и сервисов | Сбор информации | Базовый |
| Kali Linux | ОС с 600+ инструментами для тестирования | Все этапы | Базовый |
| Burp Suite | Перехват и анализ веб-трафика | Анализ + Эксплуатация | Средний |
| Metasploit Framework | Фреймворк готовых эксплойтов | Эксплуатация | Средний |
| Wireshark | Анализ сетевых пакетов | Анализ трафика | Базовый |
| Nessus | Автоматическое сканирование уязвимостей | Анализ | Средний |
| SQLMap | Обнаружение и эксплуатация SQL-инъекций | Эксплуатация | Средний |
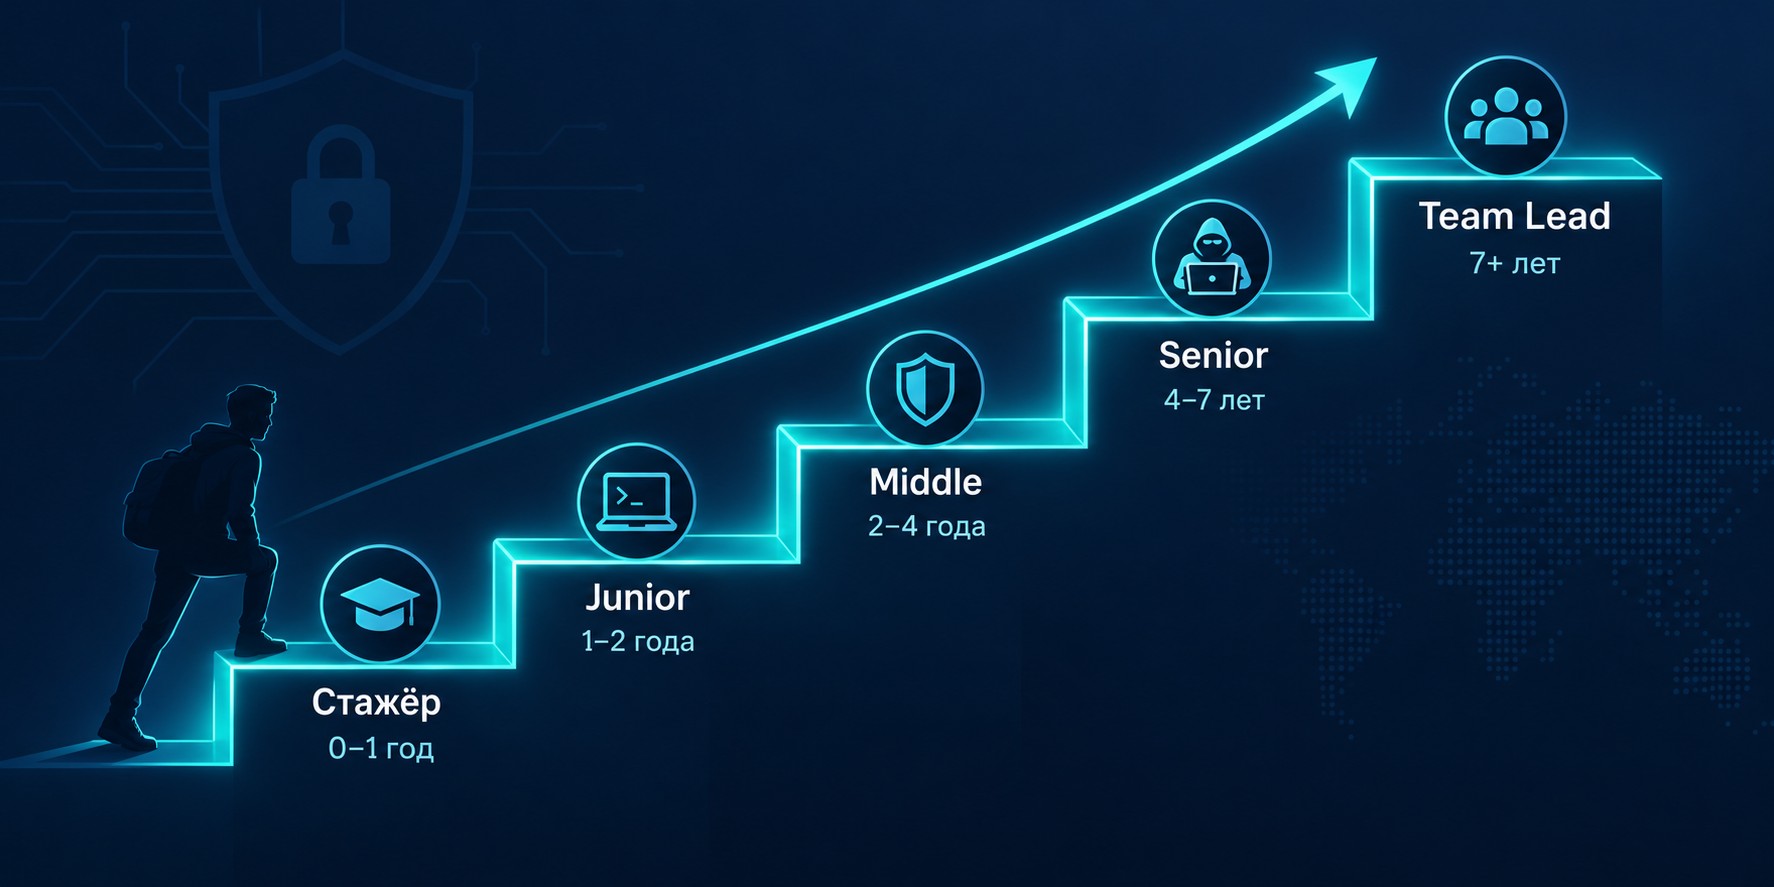
Пентест — одна из наиболее высокооплачиваемых специализаций в сфере информационной безопасности. Зарплата зависит от грейда, региона и наличия профильных сертификаций. По данным hh.ru за 2025–2026 год, диапазон охватывает от стажёрского уровня до позиции тимлида с существенным разрывом между ними.
| Уровень |
Опыт |
Зарплата, ₽/мес |
|---|---|---|
| Стажёр | До 6 месяцев | 43 000–65 000 |
| Джуниор | 6 мес — 1,5 года | 64 000–100 000 |
| Мидл | 1,5–3 года | 116 000–250 000 |
| Сеньор | 3–5 лет | 180 000–350 000 |
| Team Lead | 5+ лет | 267 000–505 000 |
Медианный доход мидл-специалиста — около 183 000 ₽/мес. Джуниоры уступают разработчикам аналогичного уровня, однако сеньоры и тимлиды их заметно превосходят.
Заработная плата может существенно варьироваться в зависимости от компании, региона и опыта специалиста.
Ключевой буст к зарплате даёт сертификация OSCP (Offensive Security Certified Professional) от компании Offensive Security: 24-часовой практический экзамен в реальной лабораторной среде приближает оффер к верхней границе вилки — 350 000–505 000 ₽/мес.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Гео-фактор работает так: Москва и Санкт-Петербург — верхние границы диапазона, регионы — нижние. Технический английский язык обязателен для работы с CVE-базой (базой данных уязвимостей) и актуальными ИБ-исследованиями: почти всё выходит только на английском. Bug Bounty (программы вознаграждения за уязвимости) на платформах HackerOne и Bugcrowd — ещё один способ нарастить портфолио и получить параллельный доход.
Стартовая точка влияет на сроки. С нуля до первой работы — 6–12 месяцев интенсивного обучения. Из смежной IT-профессии (системный администратор, разработчик, специалист по тестированию программного обеспечения) — 3–6 месяцев: знание сетей или опыт написания кода сокращает путь вдвое. Работодатели везде запрашивают практические навыки: Burp Suite, Metasploit, Kali Linux — без умения работать с этими инструментами резюме уходит в конец очереди.
Рынок — на стороне специалиста: дефицит кадров в области пентеста сохраняется на всех грейдах, а спрос со стороны банков, IT-компаний и государственных структур стабильно превышает предложение.
Практику удобнее всего начинать с бесплатных платформ — без закупки оборудования и сложной настройки окружения.
Hack The Box — платформа с уязвимыми виртуальными машинами и CTF-задачами, работает по модели freemium. Активный профиль на HTB подтверждает навыки в резюме на начальном этапе лучше многих сертификатов.
TryHackMe — пошаговые учебные пути прямо в браузере, без установки Kali Linux. Оптимальный формат для самого первого знакомства с пентестом.
CTF-соревнования (Capture The Flag — «захват флага») — командные и индивидуальные турниры по взлому уязвимых систем. Портфолио из CTF и нетворкинг через соревнования — для многих это прямой путь к первой работе.
Bug Bounty на платформах HackerOne и Bugcrowd — поиск реальных уязвимостей в живых системах с денежным вознаграждением за каждую подтверждённую находку.
OSCP — сертификацию готовят после ~1 года практики: 24-часовой экзамен в изолированной лаборатории, результат которого имеет максимальный вес на рынке пентеста.
Оба применяют одинаковые техники взлома — разница в одном: пентестер действует по письменному договору, в рамках согласованных правил и по итогам передаёт заказчику отчёт с рекомендациями. Злоумышленник действует без разрешения, преследует личную выгоду и не отчитывается. Именно контракт делает пентест легальным инструментом защиты.
На старте достаточно писать простые скрипты на Python или Bash и уметь читать чужой код — это позволяет автоматизировать задачи и понять механику атак изнутри. Глубокое программирование потребуется позже: когда захочется создавать собственные инструменты или анализировать исходный код приложений заказчика на логические уязвимости.
Да, путь займёт около 6–12 месяцев интенсивного обучения. Старт — TryHackMe (freemium, без установки Kali), затем Hack The Box и CTF-соревнования. Именно через CTF многие находят первую работу: достижения формируют портфолио, которое на начальном этапе заменяет коммерческий опыт.
Технический английский обязателен: большинство описаний уязвимостей (CVE-база), документации инструментов и актуальных ИБ-исследований выходят только на английском. Разговорные навыки не критичны — достаточно уверенно читать технические тексты. Без этого специалист отстаёт от индустрии по каждой новой угрозе.
Бесплатный стартовый стек: TryHackMe (freemium, обучающие пути в браузере), Hack The Box (freemium, уязвимые машины), CTF-соревнования онлайн. Kali Linux — бесплатный дистрибутив с 600+ предустановленными инструментами. Этого набора достаточно на первые 6–8 месяцев до уровня первых собеседований.
Системный администратор — самый быстрый переход (3–6 мес): знание сетей и операционных систем уже есть, остаётся освоить атакующие техники. Из разработки или тестирования программного обеспечения — 6–12 мес с акцентом на сетевую базу. Опыт в любой IT-профессии сокращает путь вдвое по сравнению со стартом с нуля.
Пентест — контракт с конкретной компанией: фиксированные сроки, согласованный доступ к системам, детальный отчёт. Bug Bounty (программа вознаграждения за уязвимости) — поиск уязвимостей в публичных системах по правилам программы (HackerOne, Bugcrowd) с выплатой за каждую находку. Bug Bounty — оптимальный способ набрать портфолио и дополнительный доход параллельно с основной работой.
OSCP от компании Offensive Security — наиболее ценимая сертификация в индустрии пентеста: 24-часовой практический экзамен на реальной лабораторной среде. Не обязателен для старта, но значительно приближает зарплату к верхней границе вилки — до 350 000–505 000 ₽/мес. Готовиться рекомендуется после ~1 года практики на Hack The Box и реальных проектах.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос