Тестирование безопасности приложений (AST, application security testing) — процесс выявления уязвимостей в коде и IT-инфраструктуре программного обеспечения. По данным Positive Technologies (2019), 82% всех уязвимостей возникают из-за ошибок в коде — и без систематической проверки ни одно приложение нельзя считать защищённым.
Ключевых методов несколько: SAST анализирует исходный код до запуска, DAST атакует работающее приложение снаружи, IAST встраивает сенсоры изнутри. Дополняют картину пентестинг, Red Team-операции и DevSecOps-подход. Дальше — принцип работы каждого метода, сравнительная таблица и рекомендации, с чего начать.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Тестирование безопасности — раздел информационной безопасности (ИБ), который обнаруживает уязвимости до того, как их найдут злоумышленники. Объект проверки — веб-приложение, мобильная программа, API или вся IT-инфраструктура.
Исторически безопасность проверяли вручную: специалисты просматривали код и запускали атаки. С ростом кодовых баз и скорости релизов ручной подход перестал справляться — за один спринт появляются тысячи строк. Так появились автоматизированные инструменты: сначала статические анализаторы, затем динамические, потом гибридные. Сегодня тестирование безопасности встроено в DevSecOps — подход, при котором ИБ сопровождает каждый этап разработки, а не добавляется перед релизом.
Уязвимость в продакшене обходится дорого. По данным IBM Cost of Data Breach Report (2022), средняя стоимость одной утечки составляет $4,35 млн: прямые потери, штрафы регуляторов, восстановление систем и репутационный ущерб. По оценке Cybersecurity Ventures, к 2025 году глобальный ущерб от киберпреступлений достигнет $10,5 трлн в год.
Для приоритизации найденных уязвимостей используют стандарт CVSS (Common Vulnerability Scoring System, система оценки уязвимостей): каждой проблеме присваивается балл от 0 до 10. У стандарта есть ограничения — CVSS не учитывает бизнес-контекст, поэтому команды дополняют его собственными матрицами рисков.
В жизненном цикле разработки (SDLC, software development life cycle) каждый метод занимает своё место:
Принцип «сдвига влево» (Shift Left): чем раньше обнаружена уязвимость, тем дешевле её устранение. Уязвимость в IDE исправляется за минуты, та же проблема в продакшене — недели работы команды.
Статический анализ безопасности (SAST, static application security testing) проверяет исходный код без запуска программы. Точная метафора — рентген кода: инструмент читает всё дерево исходников, прослеживает потоки данных и указывает строку с уязвимостью ещё до первого запуска приложения. SAST встраивается в IDE или CI/CD-пайплайн как обязательный шаг перед слиянием кода — самый ранний и наименее затратный способ закрыть уязвимость в SDLC.
SAST сканирует все ветки кода статически, включая редко выполняемые сценарии. Анализатор строит граф потоков данных: откуда пришли данные, через какие функции прошли, куда попадут. Что обычно находят:
По результатам OWASP Benchmark, покрытие лучших SAST-инструментов достигает 80%. Главная проблема — ложные срабатывания: анализатор отмечает подозрительные паттерны, безопасные в конкретном контексте. Решение: настройка правил под стек проекта и постепенная фильтрация шума. Через 2–3 спринта команда понимает, какие правила отключить без потери покрытия.
Динамическое тестирование безопасности (DAST, dynamic application security testing) имитирует внешнего атакующего: сканер обращается к запущенному приложению без доступа к исходному коду. DAST не зависит от языка программирования — одинаково работает с Java, Python, Go или PHP. Применяется на тестовом стенде после деплоя: здесь проявляются уязвимости конфигурации, межкомпонентного взаимодействия и поведения системы под нагрузкой. По своей методологии DAST основан на принципе чёрного ящика: тестировщик взаимодействует с системой исключительно через внешние интерфейсы, не имея сведений о её внутреннем устройстве.
Освоить тестирование безопасности системно — от статического анализа до работы с регуляторными требованиями — можно на программе «Специалист по информационной безопасности» в ProfiFuture: около 6 недель онлайн с господдержкой, 75% стоимости компенсируется образовательной квотой.
Сканер DAST отправляет подготовленные запросы и анализирует ответы системы.
SQL-инъекция через форму входа. Сканер подставляет строку ‘ OR 1=1 — в поле логина. Если приложение возвращает успешный вход без корректного пароля — уязвимость подтверждена.
XSS в поле поиска. Вводится <script>alert(‘xss’)</script>. Если скрипт выполнился в браузере — страница уязвима к межсайтовому скриптингу.
Помимо инъекций DAST обнаруживает пустые пароли в конфигурации, незащищённые API-эндпоинты и некорректные HTTP-заголовки безопасности. По данным IndustryARC, рынок DAST-решений растёт на 17,4% в год (прогноз 2020–2025 гг.). Ключевой минус метода: DAST не указывает строку кода с уязвимостью — первопричину ищут самостоятельно, по симптому. Заработная плата специалистов по ИБ варьируется в зависимости от компании, региона и уровня опыта. Среди востребованных профессий в этой области — этичный хакер: специалист, который легально ищет уязвимости в системах, нередко применяя те же динамические методы анализа.
Интерактивное тестирование безопасности (IAST, interactive application security testing) объединяет преимущества SAST и DAST: агенты-сенсоры встраиваются в работающее приложение и наблюдают изнутри. IAST видит исходный код — как статический анализ — и одновременно отслеживает реальные потоки данных при запуске — как динамический. Метод относительно молодой, требует зрелой DevOps-культуры в команде.
Агенты IAST отслеживают четыре потока одновременно:
Благодаря этому покрытие OWASP Benchmark достигает 100% против 80% у SAST и 10–15% у DAST; ложных срабатываний значительно меньше. Оборотная сторона: агент замедляет производительность приложения, настройка сложнее. На практике 100%-ное покрытие достижимо только если тесты охватывают все пользовательские сценарии.
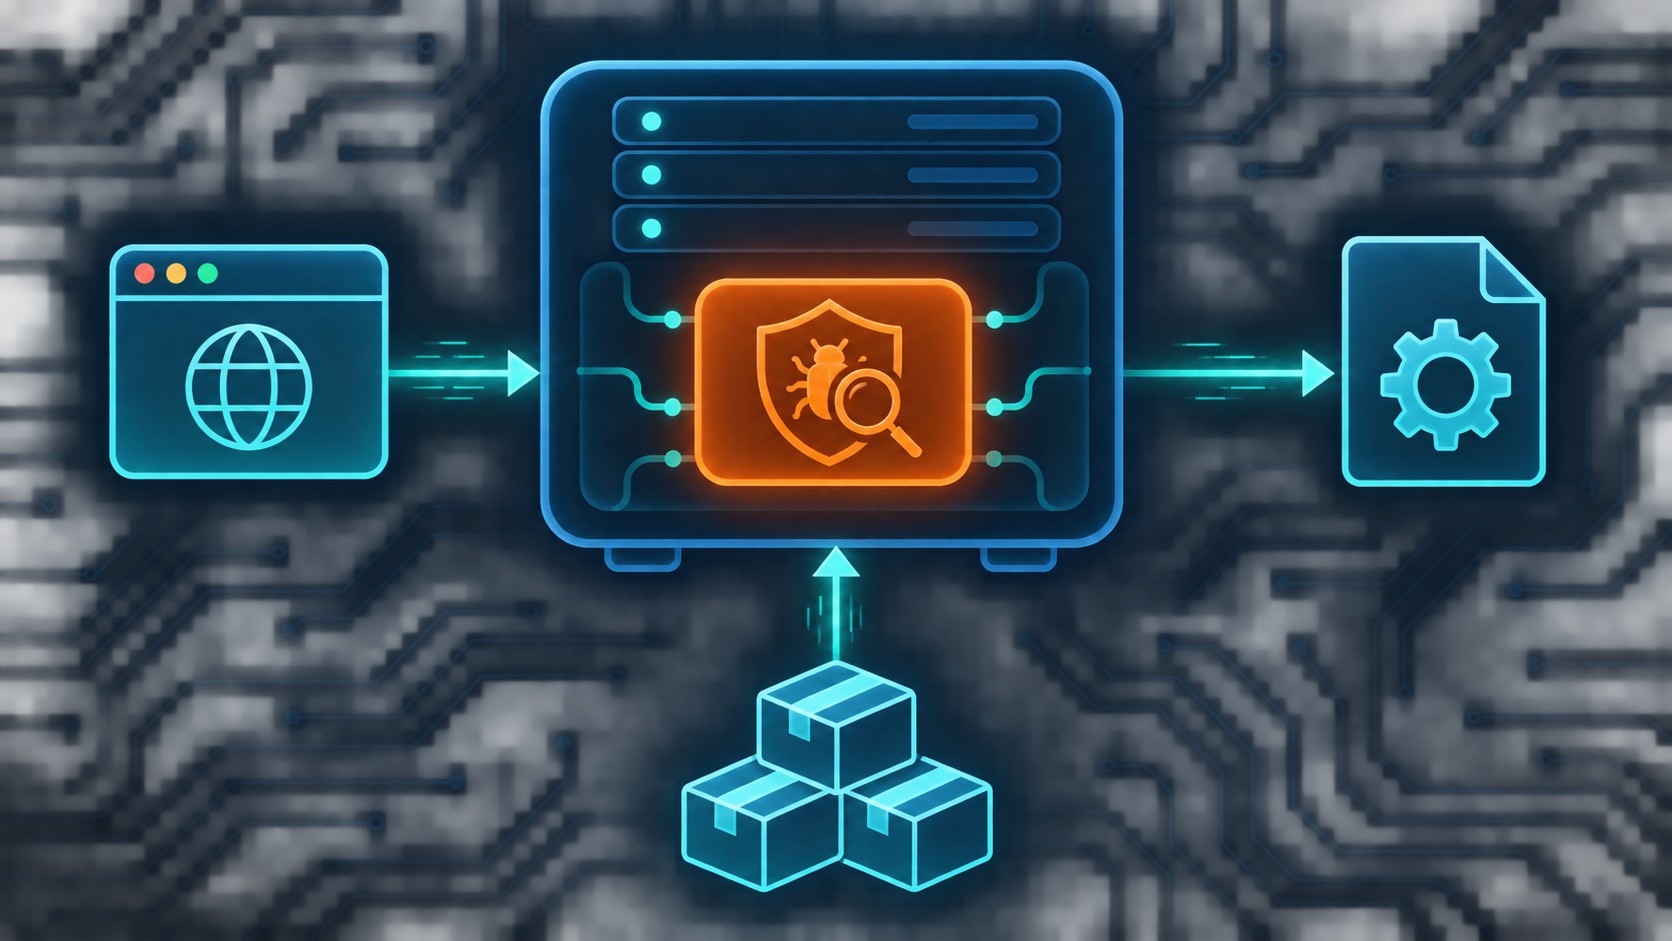
Выбирать IAST стоит при высокой DevOps-зрелости команды, когда нужна максимальная точность и есть ресурсы на настройку агентов.
Три метода не конкурируют, а дополняют друг друга. SAST закрывает ранние этапы, DAST проверяет runtime-поведение, IAST даёт наибольшую точность при наличии ресурсов. Совместное применение SAST и DAST — базовый минимум для большинства команд при тестировании безопасности программного обеспечения; IAST — надстройка для зрелых процессов.
| Параметр |
SAST |
DAST |
IAST |
|---|---|---|---|
| Этап применения | Разработка / сборка | После деплоя | Тестирование |
| Объект анализа | Исходный код | Работающее приложение | Код + потоки данных |
| Требует запуска кода | Нет | Да | Да |
| Доступ к исходному коду | Обязателен | Не нужен | Обязателен |
| Покрытие OWASP Benchmark | До 80% | 10–15% | До 100% |
| Ложные срабатывания | Высокие | Умеренные | Низкие |
| Скорость внедрения | Высокая | Средняя | Низкая |
| Ресурсы на настройку | Низкие | Средние | Высокие |
| Языковая зависимость | Высокая | Отсутствует | Умеренная |
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Автоматические инструменты хорошо справляются с известными классами уязвимостей. Но уязвимости нулевого дня (0-day), логические ошибки в бизнес-процессах и сложные многоэтапные атаки автоматика не обнаружит — здесь нужны живые специалисты.
Пентестинг (тестирование на проникновение) — контролируемая атака на конкретную систему: специалист знает область тестирования, IT-команда осведомлена. По итогам формируется детальный отчёт по каждой найденной уязвимости. Регуляторы PCI DSS и GDPR требуют регулярного пентестирования как обязательного условия соответствия.
Red Team операции — скрытная комплексная симуляция реальной атаки: технические уязвимости плюс физическое проникновение плюс социальная инженерия. IT-команда не знает о тестировании — проверяется не только защита, но и способность Blue Team (команды реагирования) обнаруживать угрозы и устранять их.
| Параметр |
Пентестинг |
Red Team |
|---|---|---|
| Охват | Конкретная система | Вся организация |
| IT осведомлена | Да | Нет |
| Длительность | Дни–недели | Месяцы |
| Стоимость | Средняя | Высокая |
| Основная цель | Максимум уязвимостей | Проверка реагирования |
Пентест подходит, когда:
Red Team — когда:
Зрелые компании дополняют пентест программами Bug Bounty: сторонние исследователи на постоянной основе ищут уязвимости в продакшене и получают вознаграждение за каждую подтверждённую находку.
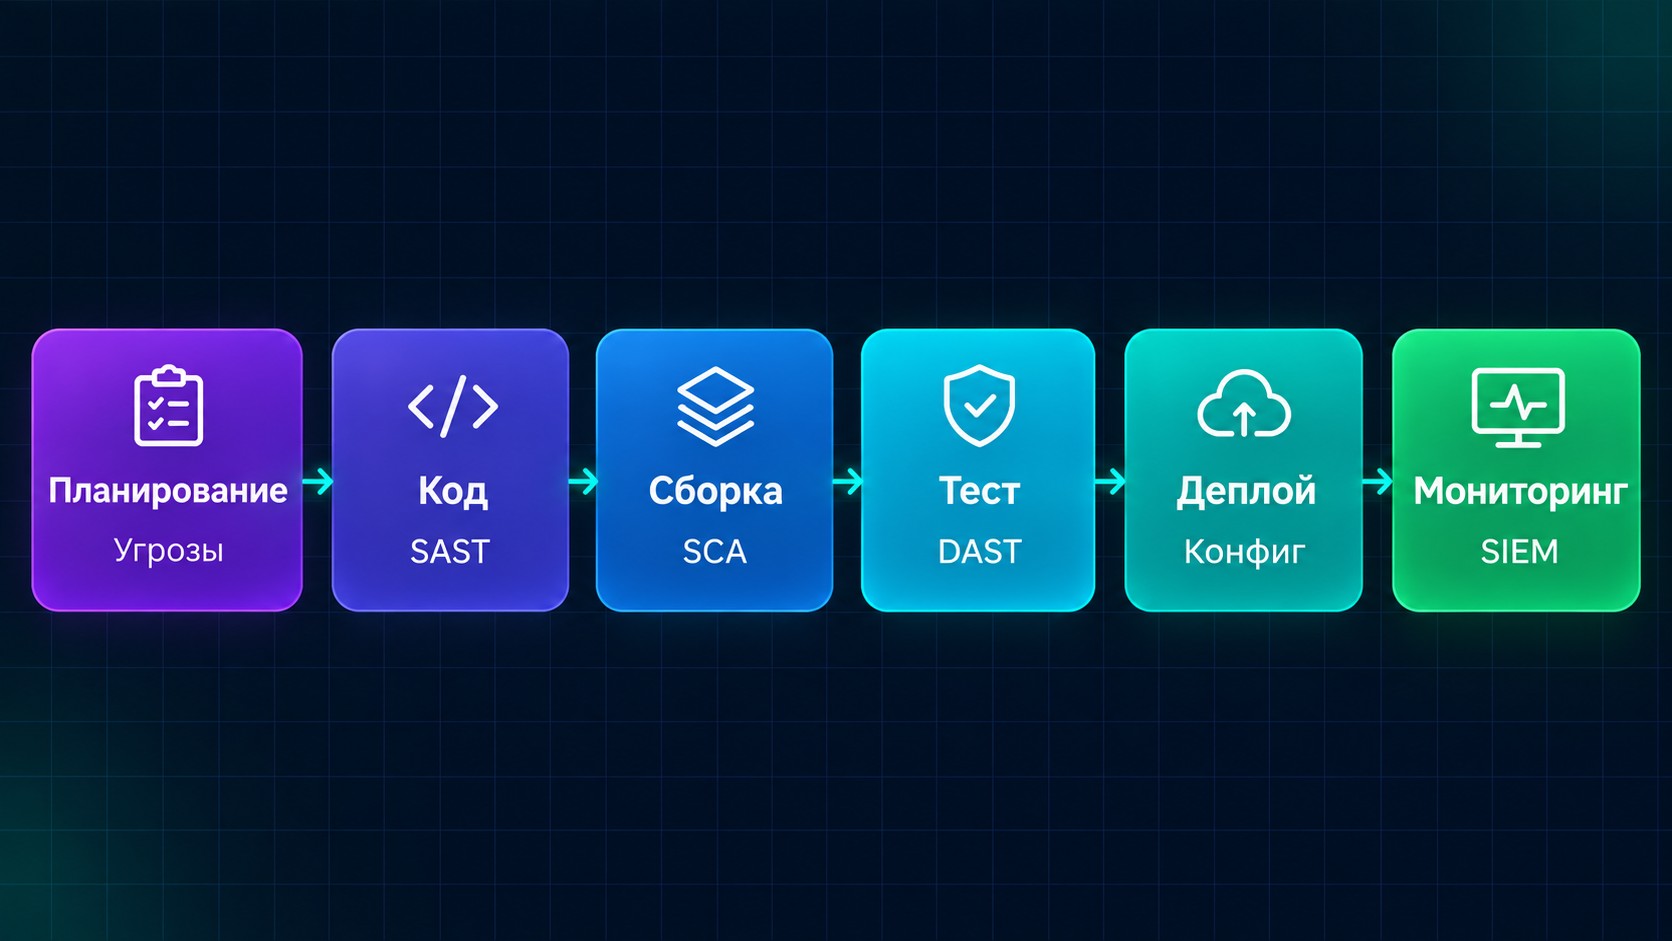
DevSecOps = Dev + Sec + Ops: безопасность встроена в каждый этап разработки, а не добавляется перед релизом. Принцип Shift Left — конкретный механизм: двигай проверку как можно левее по таймлайну разработки.
Снижение стоимости исправления в 30–60 раз — главный аргумент. Уязвимость в IDE закрывается за минуты, та же проблема в продакшене — недели работы инженеров. При зрелом DevSecOps-пайплайне до 80% уязвимостей закрываются ещё до релиза.
Шесть этапов пайплайна безопасности:
Культурная составляющая не менее важна инструментов: Security Champions (разработчики, отвечающие за безопасность кода в своей команде), регулярное обучение и отслеживание метрик — MTTR (среднее время устранения) и False Positive Rate (доля ложных срабатываний).
Выбор зависит от зрелости команды, этапа разработки и бюджета.
Стартовый уровень. SonarQube Community Edition (SAST) + OWASP ZAP (DAST) — оба с открытым исходным кодом, CI-интеграция настраивается за день. Для проектов с требованиями импортозамещения — PVS-Studio как отечественная альтернатива; требования ФСТЭК ориентируют на сертифицированные российские решения.
Регулярная программа. Еженедельный или ежедневный тест на уязвимость через автоматическое сканирование — постоянный фундамент. Пентестирование раз в полгода при требованиях PCI DSS, GDPR или по рекомендациям регулятора. Red Team — ежегодно для организаций с высокой ИБ-зрелостью.
Переход к более точным методам. IAST имеет смысл, когда SAST и DAST уже работают и DevSecOps-процессы отлажены. Наиболее зрелые команды применяют HAST (гибридный метод, объединяющий SAST, DAST и IAST) для 360°-покрытия уязвимостей.
Общий принцип: начинайте с SAST в IDE — самого быстрого и наименее затратного шага. Добавляйте DAST на тестовый стенд. Дальнейшее развитие инструментов для тестирования безопасности — когда команда освоила базу.
Тестирование безопасности приложений (AST) — процесс обнаружения уязвимостей в коде и IT-инфраструктуре. Включает автоматические методы — SAST, DAST, IAST — и ручные: пентестинг и Red Team. По данным IBM Cost of Data Breach Report (2022), средняя стоимость одной утечки составляет $4,35 млн; 82% уязвимостей возникают из-за ошибок в коде (Positive Technologies, 2019).
SAST анализирует исходный код без запуска приложения: работает на ранних этапах, точно указывает строку с уязвимостью, но даёт много ложных срабатываний. DAST тестирует работающее приложение снаружи: не требует доступа к коду, не зависит от языка программирования, находит runtime-уязвимости, но не указывает первопричину в исходном коде.
IAST встраивает агентов внутрь приложения и анализирует потоки данных, HTTP-запросы и библиотеки в реальном времени. Покрытие OWASP Benchmark — до 100% против 80% у SAST и 10–15% у DAST; ложных срабатываний значительно меньше. Минус: замедляет производительность и требует сложной настройки. Оптимален для команд с высокой DevOps-зрелостью.
Это разные инструменты. Автоматическое сканирование — регулярная проверка известных уязвимостей, быстро и экономично. Пентестинг — глубокая симуляция реальных атак раз в полгода, требует квалифицированных специалистов. Оптимально сочетать: сканирование как постоянный фундамент, пентест — для глубокого аудита, особенно при требованиях PCI DSS.
В DevSecOps каждый этап имеет свой инструмент: IDE-плагины на разработке, SAST при сборке, DAST и IAST при тестировании, RASP в продакшене. Принцип Shift Left снижает стоимость исправления в 30–60 раз. При правильно выстроенном пайплайне до 80% уязвимостей закрываются ещё до релиза.
Для статического анализа — SonarQube Community Edition: open-source, поддерживает десятки языков, интегрируется в CI. Для динамического — OWASP ZAP: стандарт для старта с поддержкой CI/CD. Оба позволяют запустить базовое тестирование безопасности без затрат на коммерческие лицензии.
Пентестинг — ограниченное тестирование конкретной системы с уведомлением IT; длится дни–недели; цель — найти максимум уязвимостей. Red Team — скрытная комплексная атака с фишингом и социальной инженерией; длится месяцами; цель — проверить весь комплекс защиты, включая способность Blue Team обнаруживать угрозы и реагировать на них.
Это оценка осведомлённости персонала: фишинговые симуляции, проверка знания политик ИБ, устойчивость к социальной инженерии. В DevSecOps — практика Security Champions: разработчики, ответственные за безопасность кода в своей команде. После инцидентов рекомендуют внедрять многофакторную аутентификацию (МФА). Человеческий вектор защиты дополняет технические инструменты тестирования безопасности — SAST, DAST и IAST.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос