Этичный хакер — специалист по кибербезопасности, который с письменного разрешения владельца атакует IT-систему, ищет уязвимости раньше злоумышленников и передаёт заказчику подробный отчёт с рекомендациями. В вакансиях чаще используется синоним — пентестер. Ключевое слово здесь — «разрешение»: без подписанного договора тот же набор действий превращается в уголовно наказуемый несанкционированный доступ по ст. 272 УК РФ.
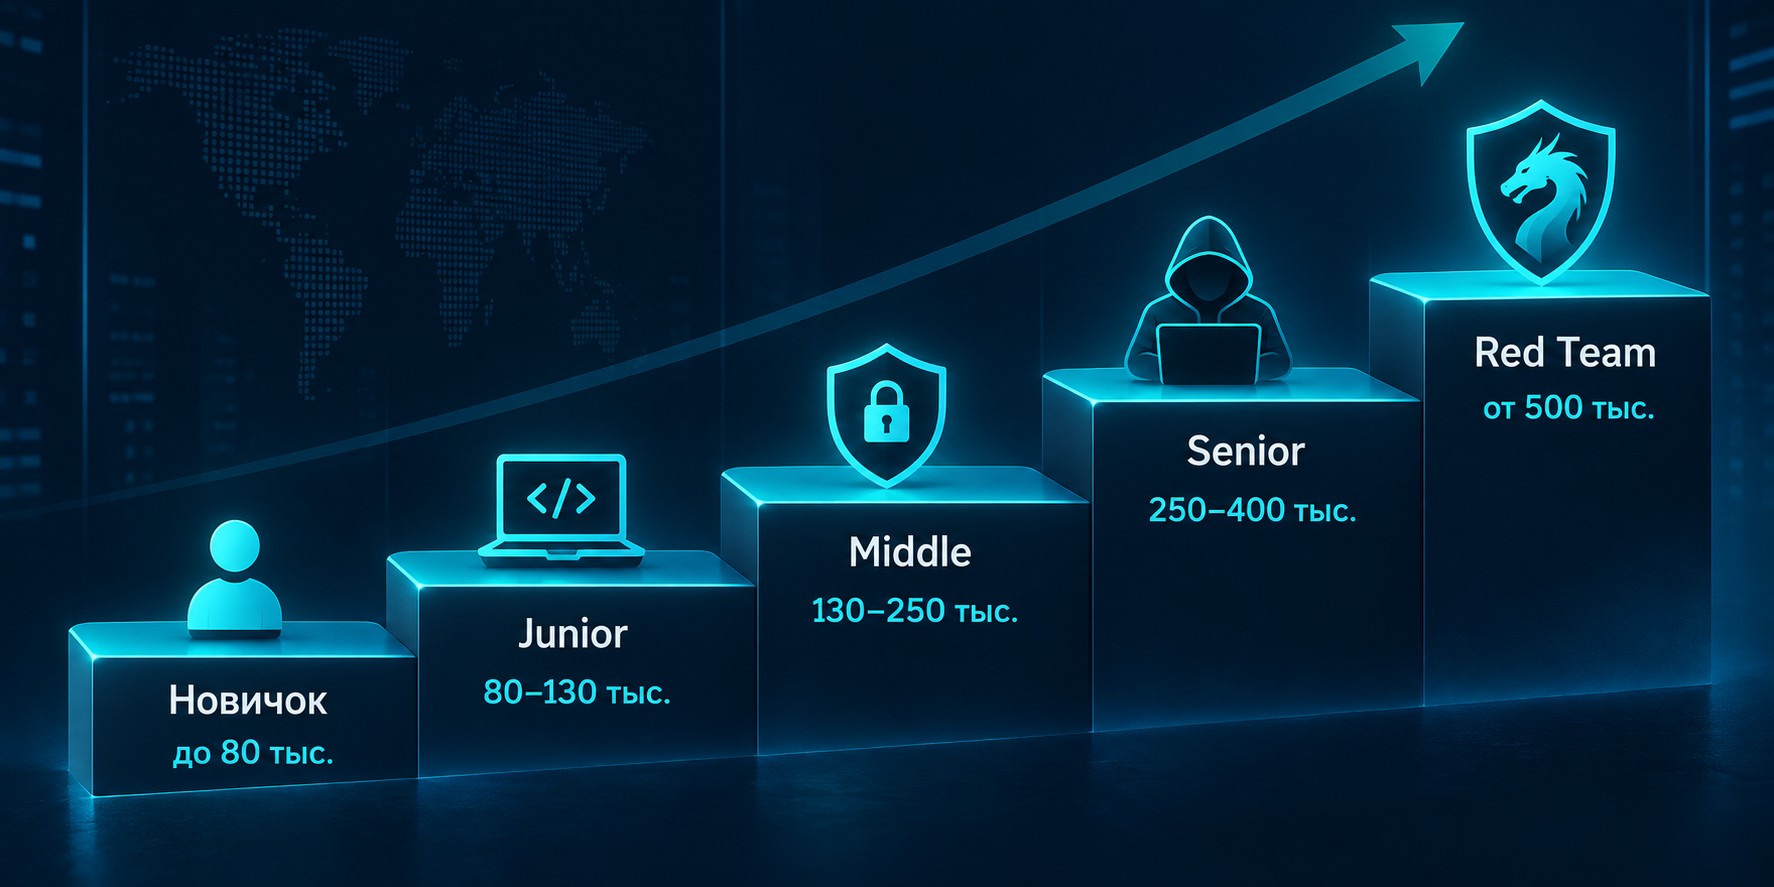
Средняя зарплата этичного хакера в России в 2026 году — 180 000–200 000 руб./мес. по данным hh.ru и Хабр Карьеры; специалисты уровня Senior и Red Team зарабатывают 300 000–500 000 руб. и выше. В этой статье разбираем: кто такой белый хакер и чем отличается от серого, где проходит граница закона, какие форматы легальной работы существуют — Bug Bounty, CTF, Red Team — и как войти в профессию с нуля, не рискуя уголовным делом.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Представьте: крупный банк нанимает профессионального взломщика — не чтобы ограбить хранилище, а чтобы найти все слабые места до того, как это сделает реальный преступник. Этичный хакер, он же белый хакер (white hat хакер), работает именно так: получает официальное задание, атакует систему в согласованных пределах и фиксирует каждую найденную уязвимость в отчёте.
Три обязательных атрибута, без которых белый хакер превращается в обычного преступника:
На противоположном полюсе — black hat хакер: взламывает системы без разрешения, в собственных интересах. Между ними существует серая зона — grey hat, о которой подробнее в разделе про этику и закон.
Спрос на специалистов по кибербезопасности растёт пропорционально числу атак. По данным Positive Technologies, число кибератак на российские организации в 2023 году выросло на 7% к предыдущему году. Компании, которые проходят этичный взлом до инцидента, узнают об уязвимостях в контролируемых условиях — а не из новостей об утечке данных клиентов.
Эти термины часто смешивают, хотя между ролями есть принципиальные различия: разный формат работы, разный заказчик и разный уровень формализации.
| Роль |
Что делает |
Формат работы |
Кто платит |
|---|---|---|---|
| Этичный хакер | Находит уязвимости любыми легальными методами | Штат / фриланс / Bug Bounty | Компания-заказчик |
| Пентестер | Проводит формализованный тест на проникновение с заданным scope и дедлайном | Штат / проектный договор | Компания-заказчик |
| Багхантер | Ищет уязвимости в рамках Bug Bounty-программ | Самозанятость / фриланс | Платформа (Standoff 365, BI.ZONE) |
| Специалист по ИБ | Выстраивает и поддерживает защиту инфраструктуры | Штат | Работодатель |
| Реверс-инженер | Анализирует вредоносный код, восстанавливает алгоритмы | Штат / проект | Компания / государство |
Этичный хакер — понятие широкое. Пентест — частный, формализованный случай с договором, scope и конкретным дедлайном. Смежные роли на стороне защиты: DevSecOps-инженер (специалист по встраиванию безопасности в процесс разработки) и SOC-аналитик (специалист Центра мониторинга безопасности) — они не атакуют, а выявляют и нейтрализуют угрозы в режиме реального времени.
Отдельный типаж — серый хакер: действует без разрешения, но без злого умысла, находит уязвимость и сообщает о ней владельцу. По российскому законодательству это всё равно несанкционированный доступ по ст. 272 УК РФ: «добрые намерения» не освобождают от ответственности. Bug Bounty-платформы появились именно как ответ на этот правовой тупик — единственный законный способ проявить себя, не рискуя уголовным делом.
Если коротко — ищет способы сломать систему раньше злоумышленника. Список конкретных задач зависит от формата работы: штат, проектный пентест или участие в Bug Bounty-программе.
Ключевые обязанности этичного хакера:
Отчёт — главный результат работы. Умение объяснить сложную уязвимость нетехническому директору, принимающему решения о бюджете на безопасность, — такой же профессиональный навык, как знание OWASP Top 10. Банки, медицинские организации, ритейл с персональными данными и госструктуры обязаны регулярно проходить подобные проверки: утечка данных здесь влечёт не только репутационный ущерб, но и регуляторные санкции.
Если вас интересует переход в сферу кибербезопасности, в ProfiFuture можно освоить профессию за 1,5 месяца с господдержкой — 75% стоимости компенсируется образовательной квотой. Посмотрите каталог программ с господдержкой и выберите подходящее направление.
Стандартный пентест занимает 7–16 рабочих дней и делится на пять последовательных фаз: разведка → сканирование → эксплуатация → пост-эксплуатация → отчётность. Подробный разбор каждого этапа с временны́ми рамками и типичными находками — в отдельном материале о профессии пентестера.
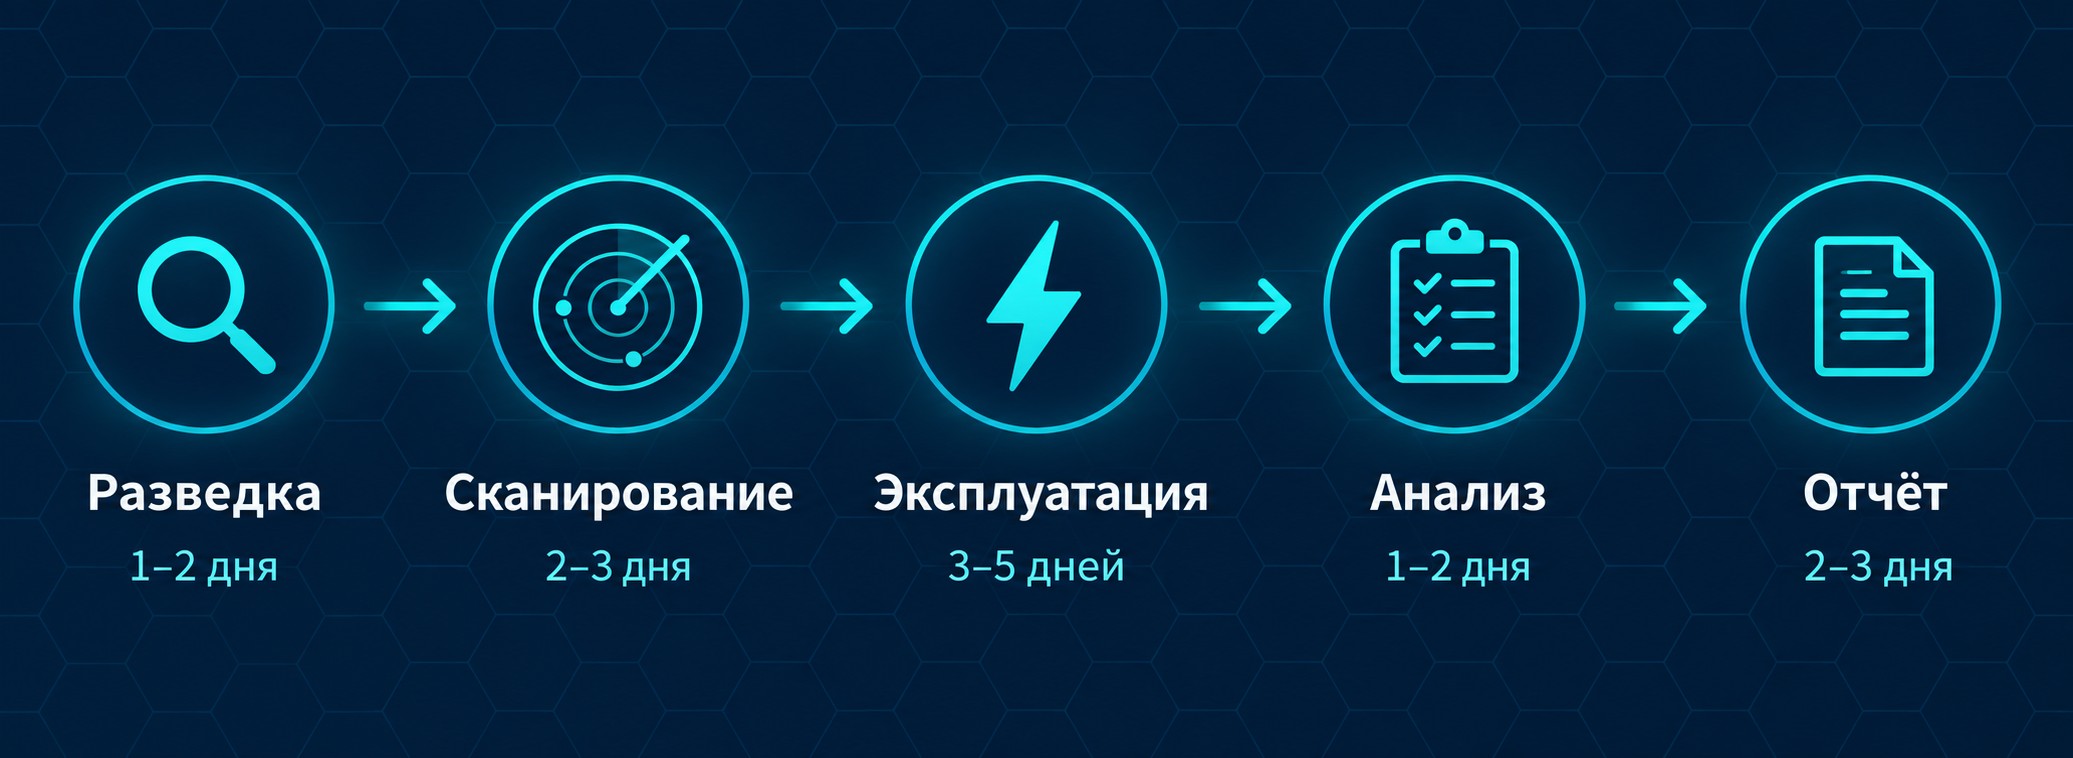
Каждый этап даёт заказчику конкретный ответ: где именно уязвима система, насколько легко туда попасть, что злоумышленник мог бы сделать дальше и что исправить в первую очередь.
Форматы пентеста различаются по объёму информации, которую тестировщик получает до начала работы. Black box — нет никаких данных, имитация внешнего злоумышленника. Gray box — частичный доступ, например учётная запись рядового сотрудника. White box — полный доступ к архитектуре, документации и исходному коду для максимально глубокого анализа. Заказчик выбирает формат в зависимости от цели: проверить внешний периметр или найти максимум уязвимостей в глубине системы.
Средняя зарплата этичного хакера в России — 180 000–200 000 руб./мес. по данным hh.ru и Хабр Карьеры за 2026 год. В зависимости от специализации — веб-безопасность, сетевая безопасность, мобильные приложения, облачные среды, Red Team — ставки существенно различаются. Ориентиры по грейдам: Junior 80–130 тыс. → Middle 150–250 тыс. → Senior 300–500 тыс. руб./мес. и выше. Подробный разбор зарплат по специализациям будет в отдельном материале о профессии пентестера. Заработная плата может существенно варьироваться в зависимости от компании, региона и опыта специалиста.
Стандартная рабочая среда — Kali Linux, дистрибутив на базе Debian с более чем 600 предустановленными утилитами для тестирования безопасности. Из ключевых инструментов: Nmap — сканирование портов и обнаружение сервисов; Nessus и OpenVAS — поиск известных уязвимостей (CVE); Metasploit — фреймворк для эксплуатации; Burp Suite — тестирование веб-приложений; Wireshark — анализ сетевого трафика. Новичку достаточно освоить 5–7 базовых инструментов; остальное добирается под конкретную задачу.
Сертификаты выполняют две практические функции: подтверждают навыки работодателю и открывают доступ к более высоким грейдам и ставкам. Прогрессия стандартная — от базового к управленческому.
| Сертификат |
Организация |
Уровень |
Формат экзамена |
Влияние на зарплату |
|---|---|---|---|---|
| CompTIA Security+ | CompTIA | Базовый | Тест с вариантами ответов | Вход на рынок |
| eJPT | eLearnSecurity | Начальный / практический | Практическая лаборатория | Портфолио стартера |
| CEH | EC-Council | Средний | Теоретический тест | +15–20% |
| OSCP | Offensive Security | Продвинутый | 24 ч. реального взлома лаборатории | +20–30% |
| CISSP | ISC² | Управленческий | Адаптивный тест | Senior / Lead-роли |
Самый уважаемый в сообществе — OSCP (Offensive Security Certified Professional): 24 часа реального взлома изолированной лаборатории без подсказок. Даёт надбавку 20–30% к зарплате и воспринимается как доказательство практических навыков, а не знания теорий. CEH популярен в вакансиях крупных корпораций и госсектора — его нередко требуют как формальный критерий при отборе. CISSP ориентирован на управленческий уровень: директоров по безопасности и руководителей ИБ-подразделений.
Путей в профессию два. Классический — вуз по направлению «Информационная безопасность», 4–5 лет, академическая база, государственный диплом. Ускоренный — онлайн-переподготовка или самоподготовка, 8–14 месяцев, практические навыки и портфолио для старта на рынке.
Базовый маршрут для новичка:
Кому проще входить: системным администраторам, тестировщикам программного обеспечения (QA-инженерам) и разработчикам — техническая база уже есть. Без неё реалистичный срок до Junior-позиции — 10–14 месяцев целенаправленной подготовки.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Подробнее о том, какие компетенции нужны на входе в профессию и как выстроена карьера в ИБ, — в материале о специалисте по информационной безопасности.
Это центральный вопрос профессии. «Добрые намерения» не являются правовым основанием — понять это стоит до первого реального теста.
Пять правил белого хакера:
Правовая база: ст. 272–274 УК РФ.
Статья 272 устанавливает уголовную ответственность за несанкционированный доступ к охраняемой компьютерной информации — наказание до 5 лет лишения свободы. Статья 273 — за создание, распространение и использование вредоносных программ. Статья 274 — за нарушение правил эксплуатации средств хранения и передачи информации. Формулировка «охраняемая информация» на практике охватывает практически любую коммерческую систему.
Серая зона. Серый хакер действует без разрешения, но без злого умысла: находит уязвимость, сообщает владельцу, данные не крадёт. По ст. 272 УК РФ это всё равно несанкционированный доступ — пострадавшая компания вправе подать заявление в полицию вне зависимости от намерений нарушителя. Российские суды не признают «этические мотивы» обстоятельством, снимающим состав преступления.
Легальные форматы практики без риска:
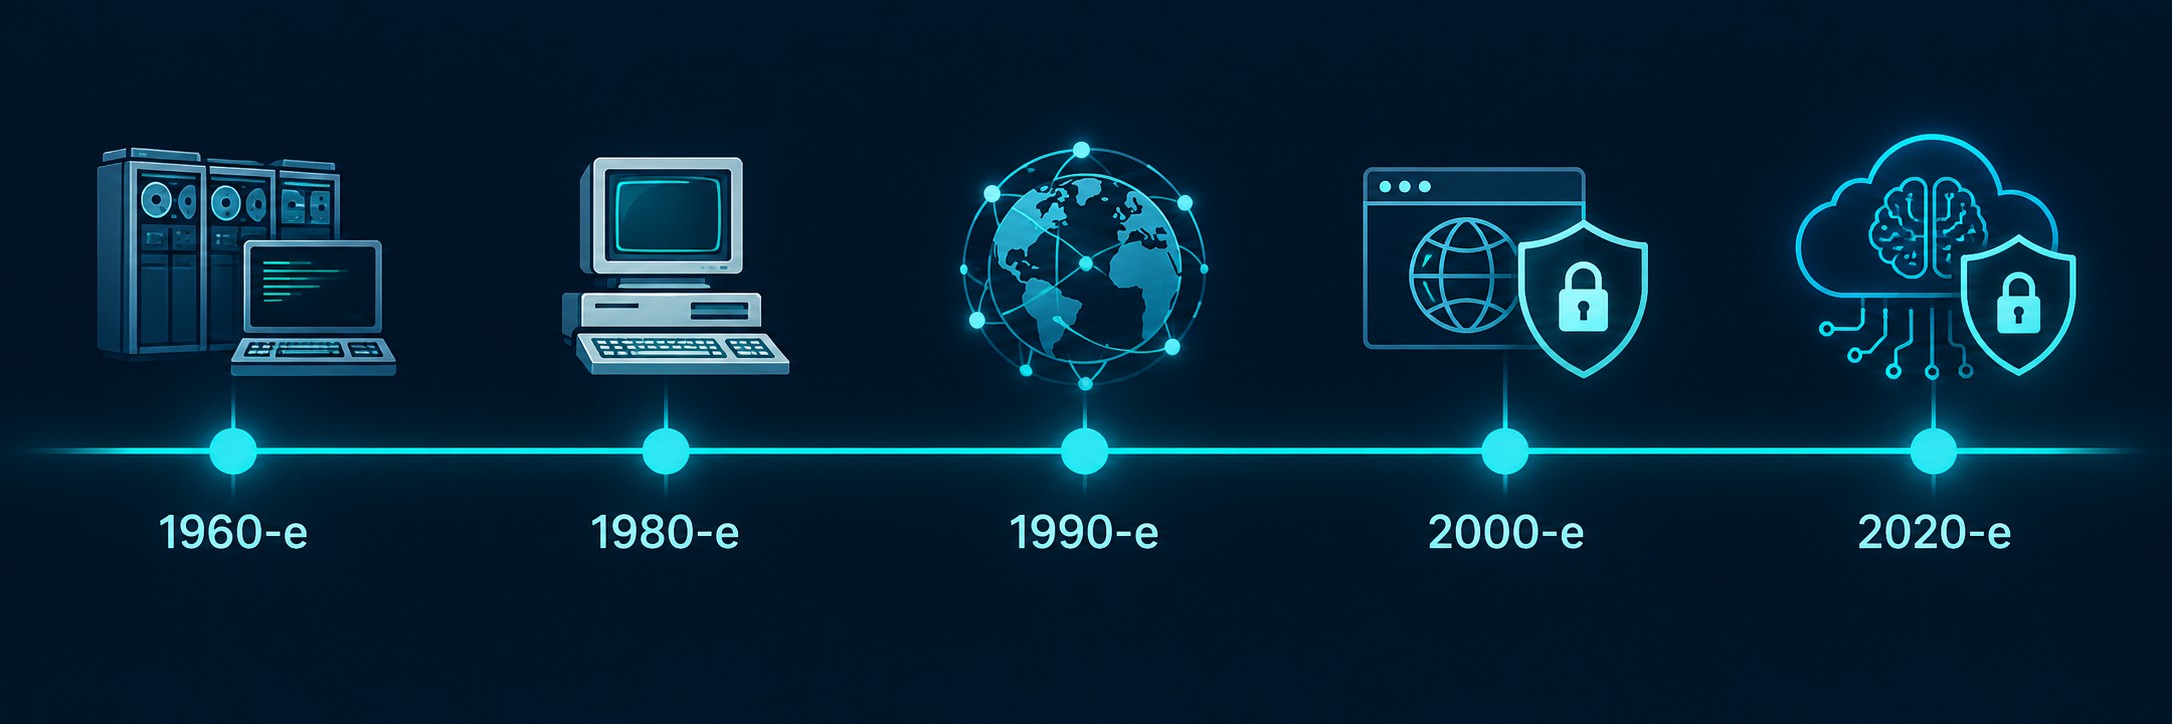
Этичный хакинг появился раньше, чем принято считать. В 1974 году ВВС США наняли группу специалистов для проверки безопасности операционной системы Multics — это первый задокументированный легальный пентест в истории. В 1990-х программист Дэн Фармер создал SATAN scanner (Security Administrator Tool for Analyzing Networks) — первый публичный инструмент аудита уязвимостей. Его выход спровоцировал широкую дискуссию об ответственном раскрытии информации: те же утилиты можно использовать как для защиты, так и для атаки.
Кевин Митник (Kevin Mitnick) — самый известный black hat своего времени — после освобождения из федеральной тюрьмы стал консультантом по безопасности и написал «Искусство быть невидимым» (The Art of Invisibility). Его путь наглядно показывает: граница между black hat и white hat — это юридически оформленное разрешение, а не различие в технических навыках. Сегодня этот принцип закреплён в договорах пентестеров и правилах Bug Bounty-платформ по всему миру.
В штате крупных компаний — банков, ритейлеров, операторов персональных данных, госструктур. В специализированных командах кибербезопасности и аутсорсинговых компаниях по ИБ. Банки и медицинские организации обязаны регулярно проходить пентесты для соответствия отраслевым стандартам. Малый и средний бизнес нанимает этичных хакеров разово под конкретный проект. Отдельный формат — фриланс через Bug Bounty: работа без привязки к работодателю, оплата за каждую подтверждённую уязвимость.
В объявлениях на hh.ru чаще всего встречается «пентестер» или «специалист по информационной безопасности». Термин «этичный хакер» описывает специальность, но редко используется как официальное название должности в HR-документах. Смежные названия: багхантер, Red Team-специалист, AppSec-инженер (специалист по безопасности приложений).
Опытные багхантеры зарабатывают $2 000–25 000 в месяц. Рекорд платформы HackerOne — $2 млн выплат одному исследователю за 2020 год. В России работают Standoff 365 и BI.ZONE Bug Bounty с программами от крупных российских компаний. Новичку первые месяцы нередко «уходят в ноль» — нужны не только знание инструментов, но и скорость поиска, понимание бизнес-логики приложений и умение грамотно оформить отчёт.
Для большинства задач достаточно ноутбука с Kali Linux. Для тестирования беспроводных сетей используют специализированные Wi-Fi-адаптеры с поддержкой режима мониторинга. Физическое проникновение требует дополнительных устройств. Большая часть работы программная: сканеры, фреймворки для эксплуатации, анализаторы трафика.
Серый хакер (grey hat) действует без разрешения, но без злого умысла: ищет уязвимости и сообщает о них владельцу. По ст. 272–274 УК РФ это всё равно несанкционированный доступ — компания вправе подать заявление вне зависимости от намерений. Белый хакер работает исключительно в рамках письменного договора с заранее согласованным scope.
Упорство — уязвимость редко находится с первой попытки, реальные атаки требуют многочасового анализа. Аналитическое мышление — способность связать разрозненные детали в работающую цепочку атаки. Аккуратность — неаккуратная эксплуатация может вывести из строя боевую систему заказчика. Умение писать — отчёт должен быть понятен нетехническому директору, который принимает финансовые решения о защите.
Да, при целенаправленной самоподготовке: необходимы основы сетей, Linux, базовый Python и Bash. Системным администраторам, QA-инженерам и разработчикам проще — у них уже есть техническая база. Без профильного образования реалистичный срок до первого трудоустройства — 10–14 месяцев обучения с практикой на CTF-платформах и учебных полигонах.
Red Team — долгосрочная скрытная операция (от нескольких недель), где команда пробивается к заранее обозначенной цели, оставаясь незамеченной для защитников — Blue Team. Обычный пентест ограничен по времени и scope. Red Team реалистичнее имитирует целевую продвинутую атаку (APT), требует уровня Senior и выше и стоит значительно дороже.
В веб-приложениях — по OWASP Top 10: SQL-инъекции, XSS (межсайтовый скриптинг), некорректные настройки доступа, слабая аутентификация, использование уязвимых компонентов с известными эксплойтами. В корпоративных сетях: лишние открытые порты, устаревший программный стек, слабые или повторно используемые пароли в Active Directory.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос