Специалист по информационной безопасности — эксперт, защищающий данные и IT-системы компании от кибератак, утечек и несанкционированного доступа. Профессия объединяет несколько ролей: пентестер, аналитик SOC (центр мониторинга безопасности), инженер по безопасности приложений. По данным Хабр Карьеры за H1 2026, медианная зарплата в ИБ — 156 666 руб/мес. В статье — кто именно нужен рынку, что конкретно делает, сколько зарабатывает на каждом грейде и три пути в профессию.
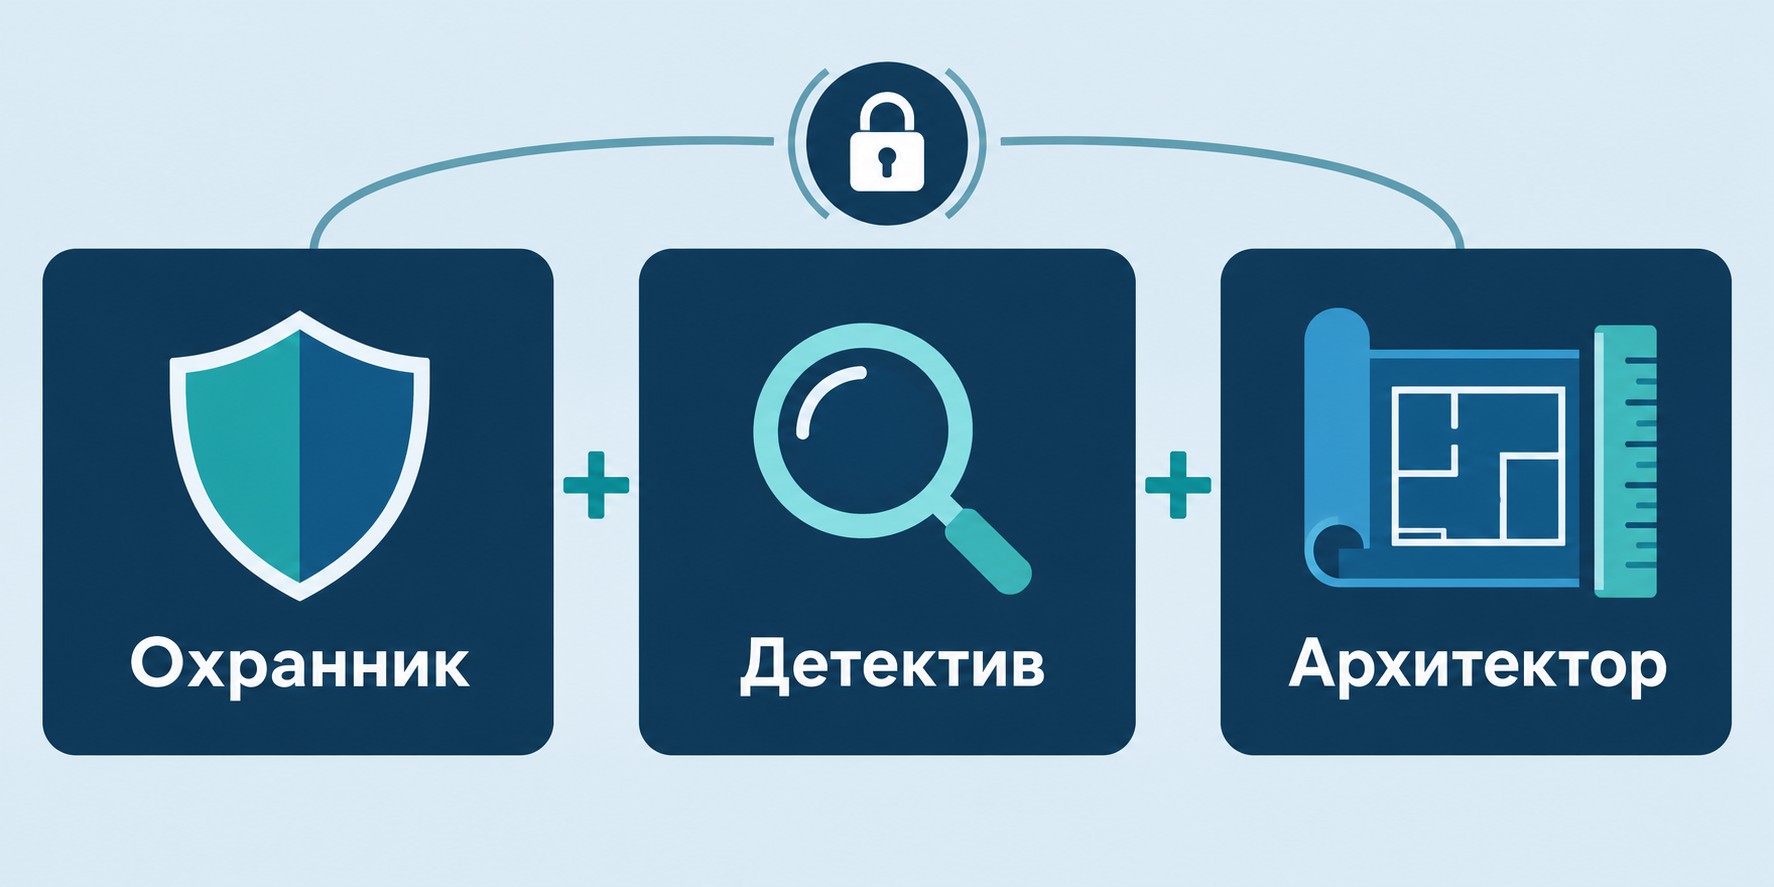
Точная метафора для этой роли: охранник, детектив и архитектор в одном лице. Охранник — выстраивает защитный периметр и контролирует доступ. Детектив — расследует инциденты, восстанавливает картину атаки и ищет слабые звенья. Архитектор — проектирует инфраструктуру так, чтобы уязвимостей было минимум с самого начала.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Специалист по ИБ востребован в любом секторе, где хранятся данные. Что такое информационная безопасность как область знаний, подробно разобрано в материале об информационной безопасности как сфере деятельности. Рынок труда охватывает банки, IT-компании, государственные структуры, промышленность, медицину, ретейл. По данным отраслевого исследования Инфосистемы Джет (2026), 80% российских компаний сталкиваются с острым дефицитом кадров в этой области.
Эти понятия часто путают, хотя между ними есть чёткая граница. Информационная безопасность (ИБ) — родительский домен: защита данных на любых носителях, включая бумажные документы и физические носители. Кибербезопасность — технический субдомен: только защита цифровых систем и сетей. Кибербезопасность входит в ИБ, но ИБ шире. Специалист по информационной безопасности работает на обоих уровнях.
Ежедневная работа охватывает несколько направлений одновременно: настройка антивирусов и файрволов, внедрение системы мониторинга безопасности (SIEM — Security Information and Event Management), управление правами доступа, настройка многофакторной аутентификации (MFA), анализ трафика на аномалии, реагирование на инциденты. Параллельно — обеспечение защиты персональных данных в соответствии с 152-ФЗ и проведение внутренних пентестов.
Пример из практики: сотрудник получает письмо с поддельным счётом от имени знакомого поставщика, фишинговая ссылка ведёт на клон корпоративного портала. Специалист по ИБ перехватывает письмо через DLP (Data Loss Prevention — система предотвращения утечек данных), фиксирует попытку в SIEM и уведомляет команду за несколько минут — до того, как кто-то успел кликнуть.
ИБ — зонтичная профессия. Под одним названием существуют принципиально разные роли с разными инструментами, задачами и карьерными путями: одни специалисты атакуют системы с разрешения заказчика, другие круглосуточно их защищают. Основные направления: пентестер, аналитик SOC, инженер по безопасности приложений (AppSec), Security Business Partner.
Если нужен структурированный вход в профессию с документом об образовании, смотрите программы с господдержкой на ProfiFuture: программа «Специалист по информационной безопасности» длится ~6 недель, стоимость от 24 480 ₽ при господдержке 30%.
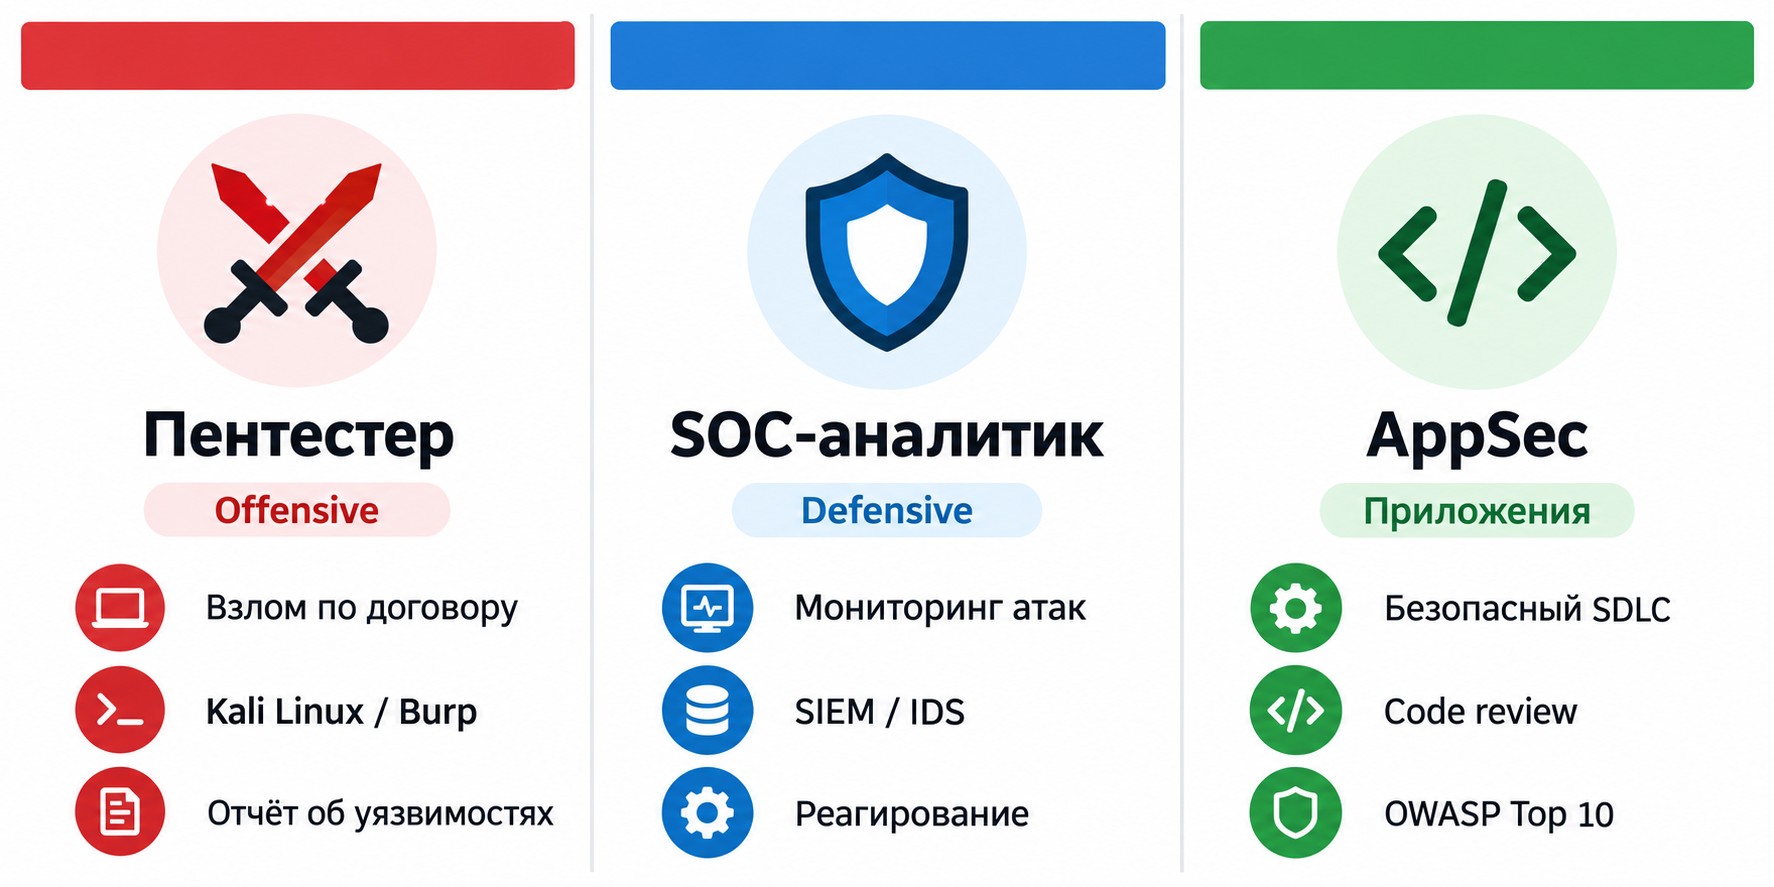
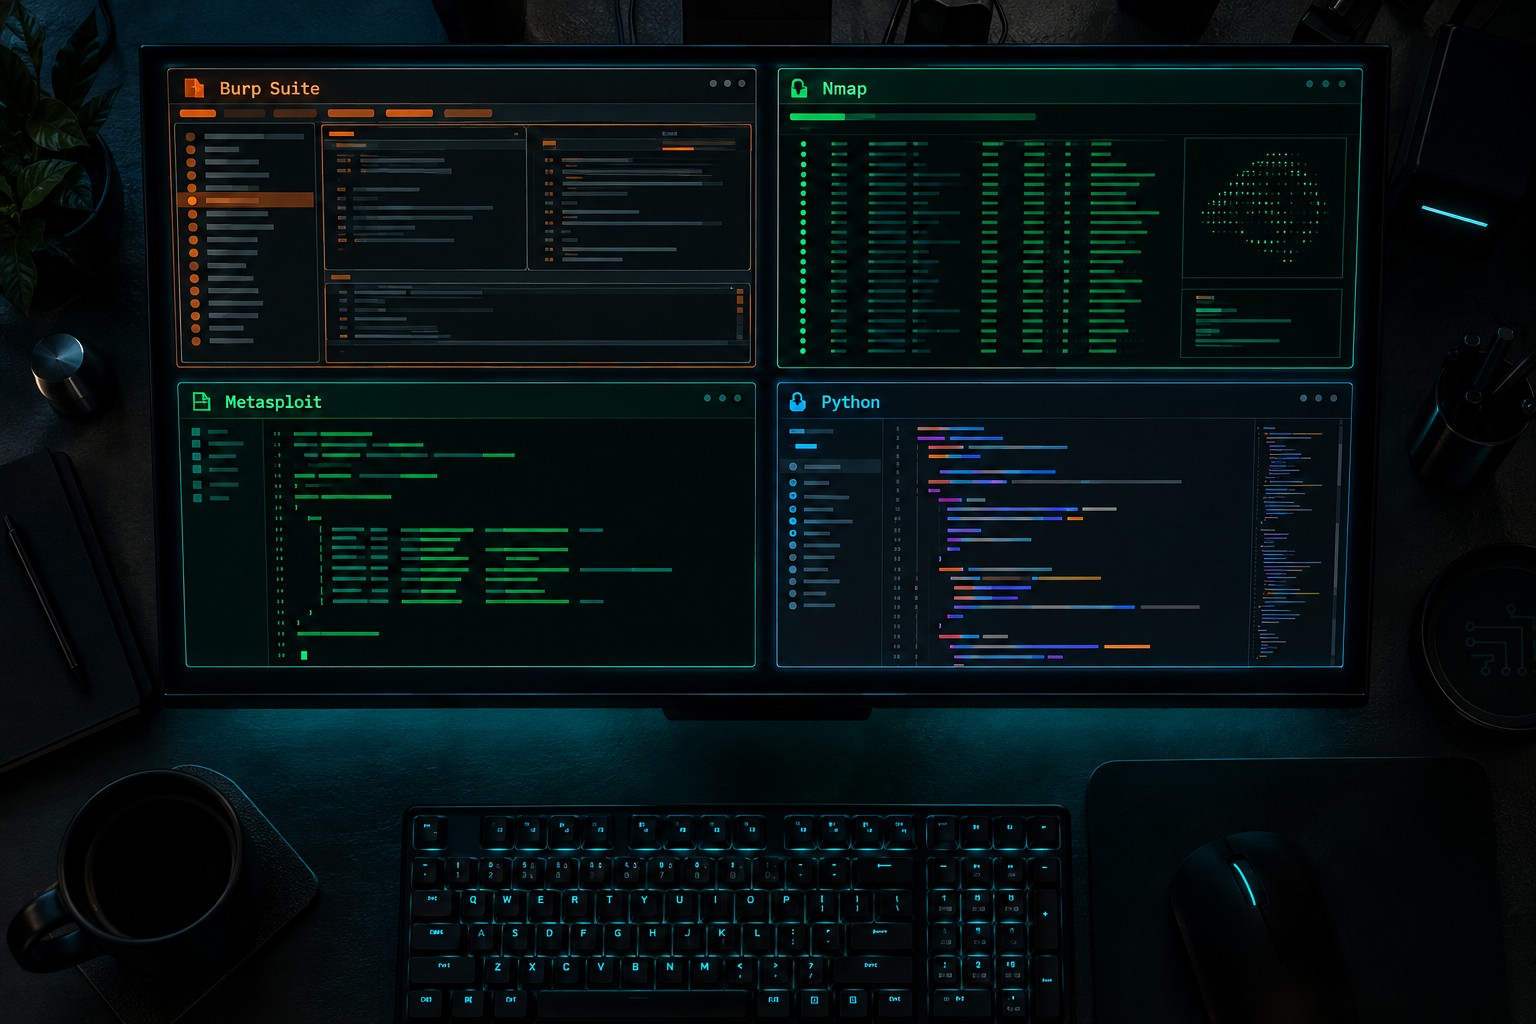
Пентестер (специалист по тестированию на проникновение, белый хакинг) имитирует кибератаки с разрешения заказчика: находит уязвимости раньше, чем их обнаружат злоумышленники. Подход — offensive (наступательный). Рабочий инструментарий: Burp Suite — «швейцарский нож» для анализа веб-трафика, Nmap — сканирование портов и сетей, Metasploit — фреймворк для эксплуатации уязвимостей, Ffuf и Python-скрипты для автоматизации. Итог работы — детальный отчёт об уязвимостях с рекомендациями по устранению. Специализации: веб-пентест, сетевой, мобильный. Профессия требует нестандартного мышления и готовности думать как атакующий.
Аналитик SOC (Security Operations Center, центр мониторинга безопасности) — зеркальная противоположность пентестера. Подход — defensive (оборонительный): мониторинг корпоративной сети 24/7 и реагирование на реальные инциденты. Главный инструмент — SIEM. Дополнительно: DLP, EDR (Endpoint Detection and Response — защита конечных точек), IDS/IPS (системы обнаружения и предотвращения вторжений), NGFW (Next-Generation Firewall). Аналитик SOC анализирует логи, фиксирует аномалии, изолирует угрозу и проводит расследование после инцидента.
AppSec-инженер (инженер по безопасности приложений) контролирует защищённость ПО на всех стадиях цикла разработки (SDLC): предотвращает SQL-инъекции, XSS-атаки и другие уязвимости до выхода продукта. Security Business Partner консультирует руководство и выстраивает ИБ-процессы на уровне компании. Специалист по СКЗИ (средства криптографической защиты информации) занимается криптозащитой данных — эта специализация лицензируется ФСБ. Наступательное направление ИБ представляют этичные хакеры — специалисты, которые легально атакуют системы заказчика, чтобы обнаружить уязвимости раньше реальных злоумышленников.
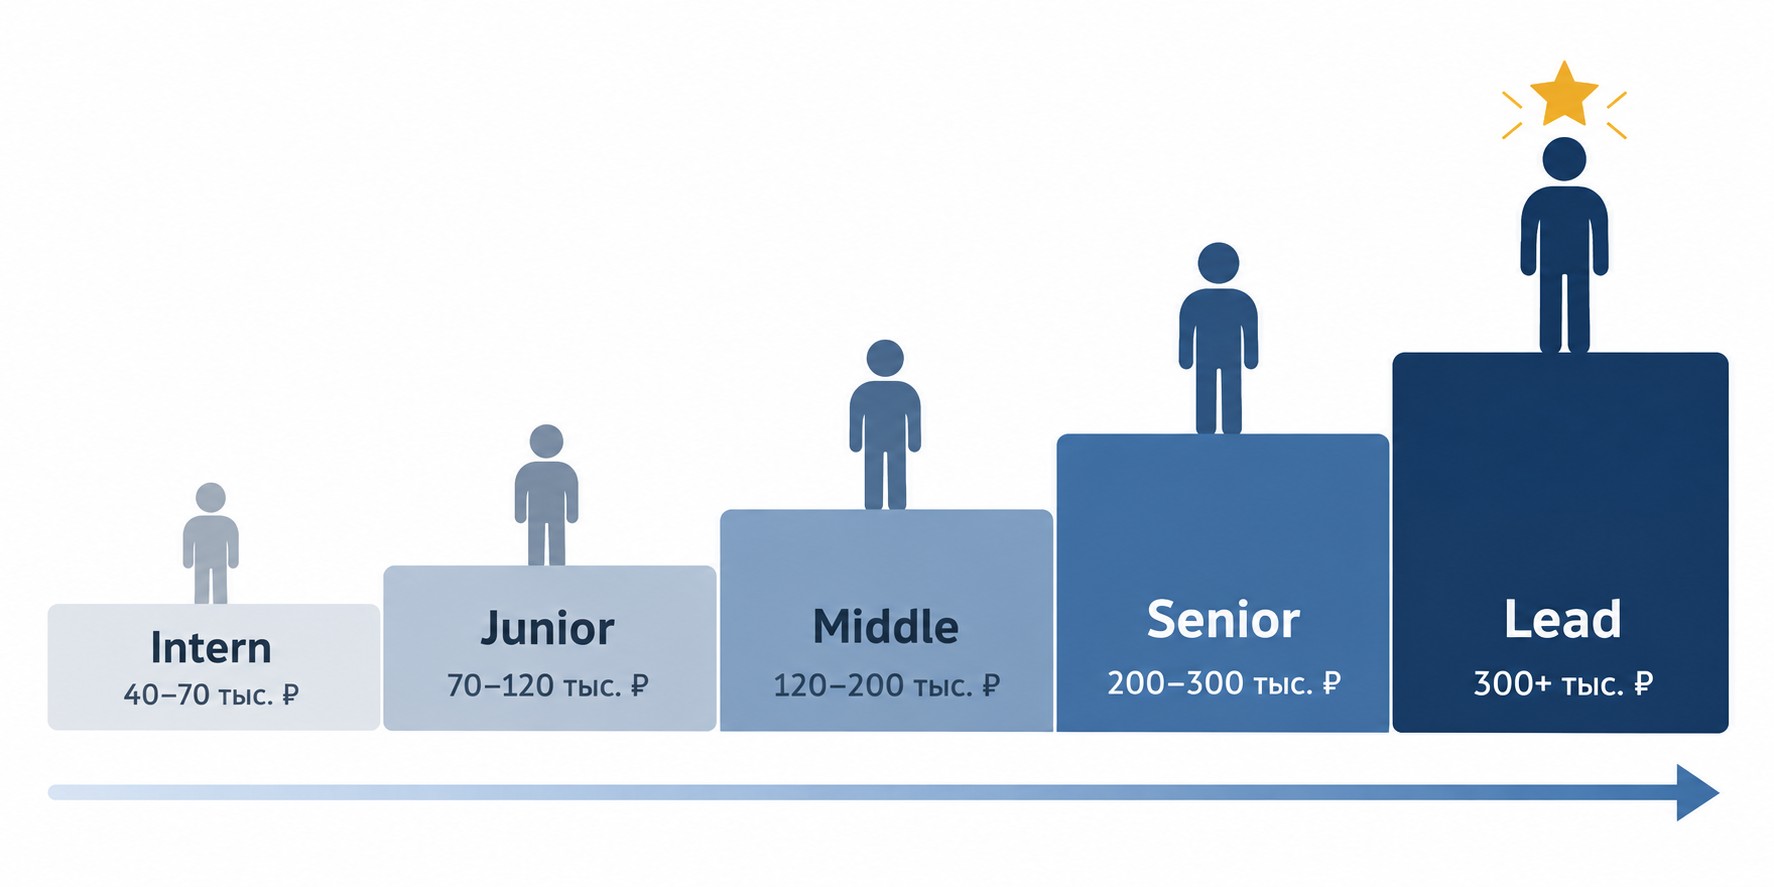
По данным Хабр Карьеры (H1 2026), медиана по профессии — 156 666 руб/мес: оклад 140 000 руб + премия 16 666 руб. Диапазоны по грейдам — в таблице ниже.
| Грейд |
Диапазон (руб/мес) |
|---|---|
| Intern (стажёр) | 46 000 — 88 000 |
| Junior | 64 000 — 127 000 |
| Middle | 124 000 — 215 000 |
| Senior | 181 000 — 336 000 |
| Lead (тимлид) | 247 000 — 466 000 |
В регионах доходы заметно ниже московских. Среди плюсов профессии — высокий доход уже на уровне Middle и стабильная востребованность. Из минусов: значительный объём документирования и необходимость непрерывно отслеживать новые угрозы — ландшафт атак меняется быстро.
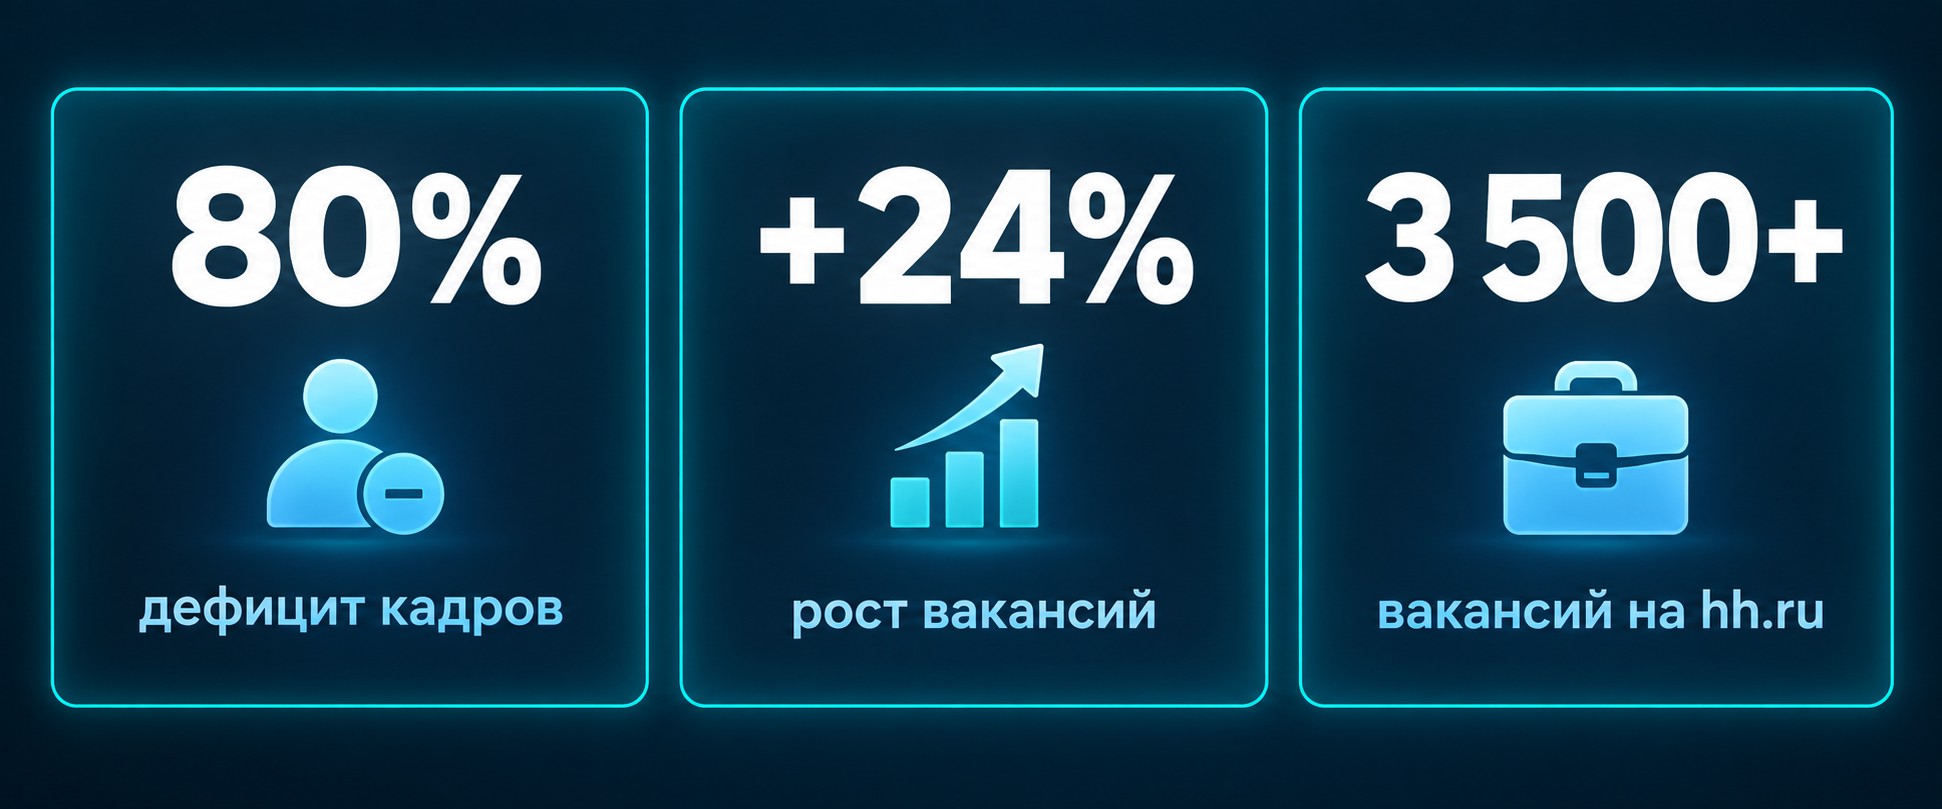
На hh.ru постоянно открыто более 3 500 вакансий по специальности. В Q1 2026 их число выросло на 24% по сравнению с аналогичным периодом прошлого года. По данным отраслевого исследования Инфосистемы Джет (2026), 80% компаний испытывают дефицит кадров в ИБ. Один из ключевых драйверов — ИИ в руках киберпреступников: автоматизированные атаки дешевеют и становятся массовее.
Карьерная лестница: стажёр → джун → мидл → сеньор → тимлид. Войти без опыта реально: Лаборатория Касперского и Positive Technologies регулярно набирают стажёров с базовыми знаниями сетей и операционных систем.
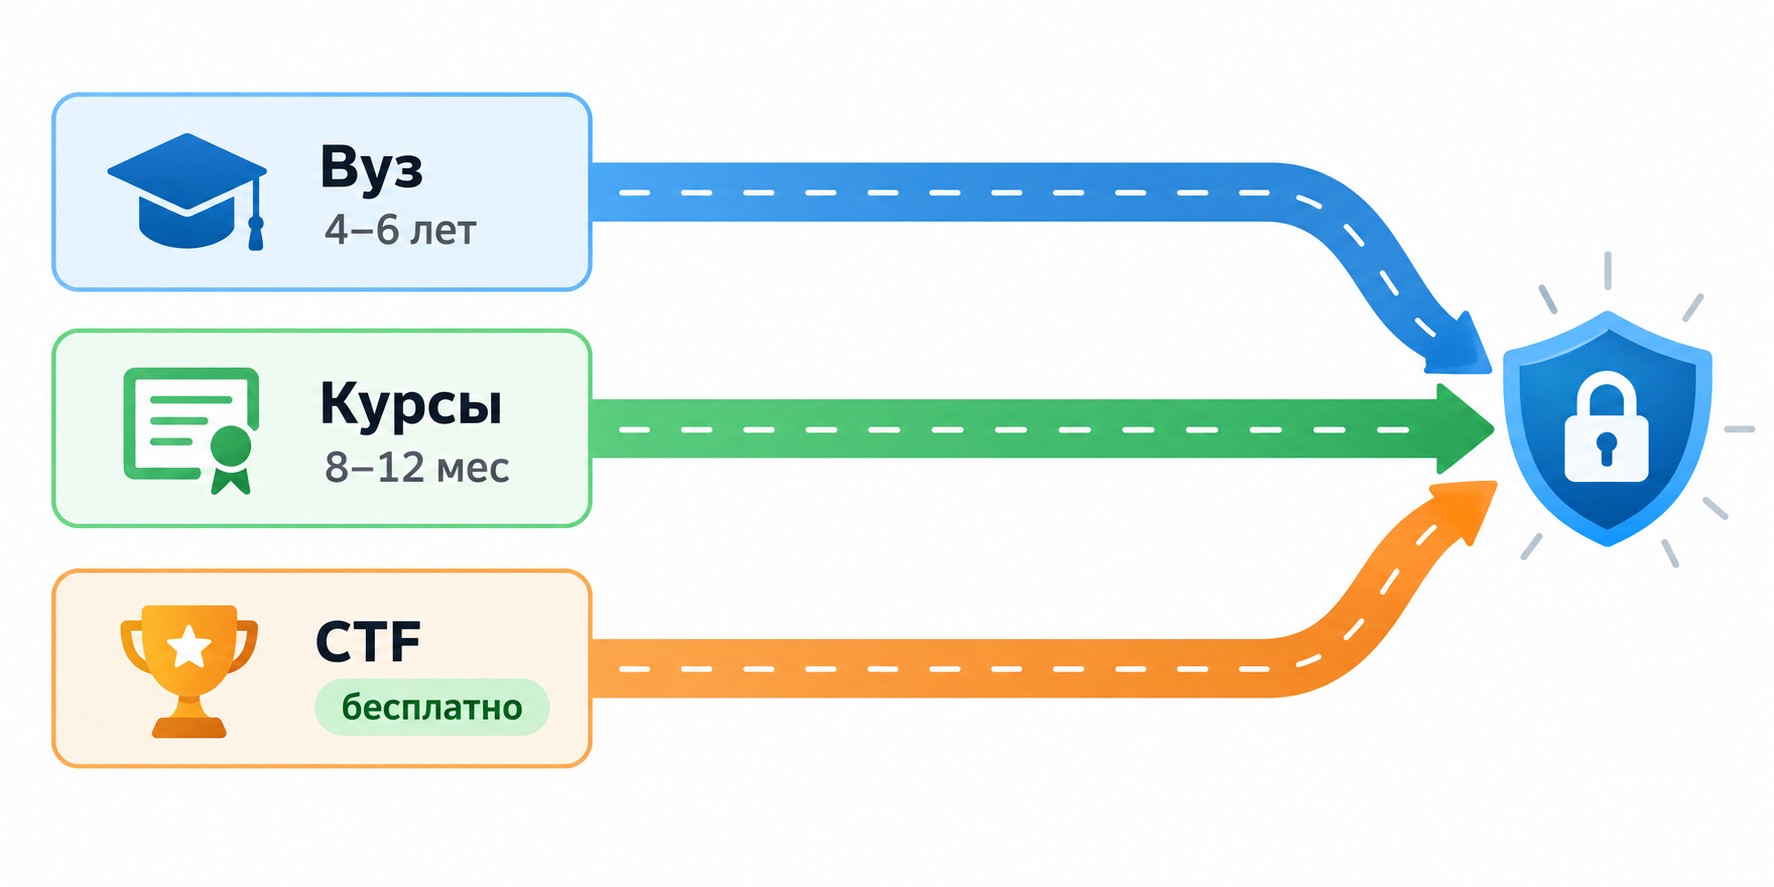
Три пути в профессию с разным балансом времени и стоимости. База для всех одинакова: сетевые протоколы (TCP/IP, DNS), операционные системы (Linux + Windows), основы ИБ. Практику можно получать в виртуальной лаборатории — Nmap и Wireshark без риска для реальных систем. Срок до первой работы при регулярной учёбе — 8–12 месяцев. Подробный разбор форматов обучения — в материале «Курсы по информационной безопасности».
ВШЭ: около 590 000 руб/год; Московский политех: около 465 000 руб/год. Плюсы — фундаментальная база и диплом государственного образца. Минусы — 4–6 лет и высокая стоимость. Вузовское образование обязательно для части вакансий в госсекторе и позиций с требованиями ФСТЭК.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Онлайн-курсы дают прикладные навыки и портфолио за 8–12 месяцев. Программы профессиональной переподготовки (ДПО) — диплом установленного образца за 6–12 мес, доступны при господдержке. Этот путь особенно подходит тем, кто переходит из смежных IT-областей: разработки, системного администрирования, сетевой инженерии.
CTF (Capture The Flag) — соревнования по взлому, где участники решают задачи, имитирующие реальные атаки. Площадки HackTheBox, CTFtime, Standoff — бесплатно. CTF-участие формирует практическое портфолио и открывает связи в профессиональном сообществе: сильное дополнение к любому другому пути.
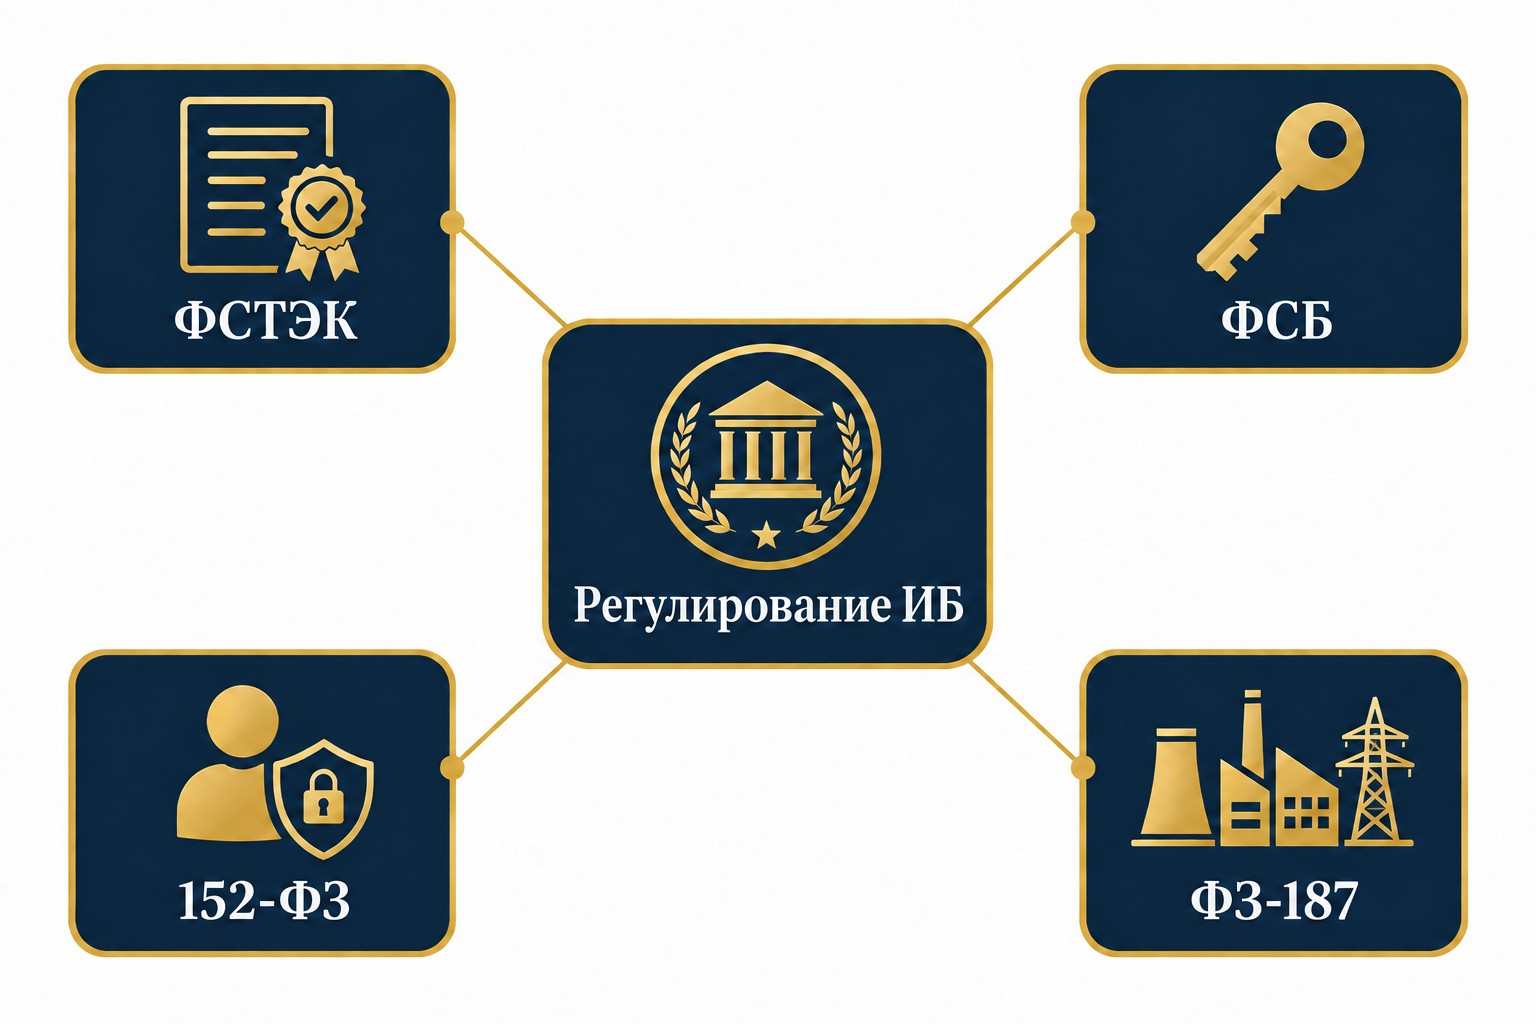
Профессиональный стандарт специалиста по ИБ утверждён Минтруда России (код 06.040): описывает трудовые функции, квалификационные уровни и требования к образованию. Нормативная рамка профессии строится на четырёх регуляторах: ФСТЭК контролирует техническую защиту информации, ФСБ лицензирует средства криптографической защиты (СКЗИ), 152-ФЗ регулирует обработку персональных данных — нарушение грозит уголовной ответственностью, ФЗ-187 определяет требования к безопасности объектов критической информационной инфраструктуры (КИИ), актуально для промышленности и госсектора.
Типовая должностная инструкция включает четыре блока: трудовые функции, права специалиста, меры ответственности и квалификационные требования. Знание нормативной базы обязательно для работы в государственных структурах и прохождения аттестации по требованиям регуляторов.
Частично. Позиции, связанные с государственной тайной, СКЗИ и объектами критической информационной инфраструктуры (КИИ), требуют физического присутствия — это закреплено нормативно. Однако консультанты, аналитики документационной безопасности и часть SOC-аналитиков работают в гибридном или полностью удалённом формате.
Программы ДПО — оптимальный путь для смены профессии: короче вуза (6–12 мес), дают диплом и прикладные навыки. Особенно подходят разработчикам, системным администраторам, сетевым инженерам. После переподготовки реально претендовать на junior-позицию в ИБ.
По данным Хабр Карьеры (H1 2026): стажёр — 46 000–88 000 руб/мес, джуниор — 64 000–127 000 руб/мес. Для первого оффера важны знание сетей и ОС, базовый Python, понимание 152-ФЗ и портфолио из CTF-соревнований или учебных пентестов.
Не обязательно, но Python значительно расширяет возможности: автоматизация задач, анализ трафика, написание скриптов для пентестов. Bash и PowerShell полезны при работе с операционными системами. SQL необходим для проверки безопасности баз данных.
8–12 месяцев регулярного обучения и практики — до первой работы. До уровня Middle — ещё 2–3 года. Прогресс ускоряют виртуальная лаборатория с Nmap и Wireshark, участие в CTF-соревнованиях и стажировка в ИБ-компании.
Пентестер — offensive: атакует систему с разрешения заказчика, выявляет уязвимости и передаёт отчёт. Аналитик SOC — defensive: мониторит корпоративную сеть 24/7 через SIEM и нейтрализует реальные угрозы в реальном времени. Это противоположные роли внутри одной профессии.
В банках, IT-компаниях, госструктурах, телекоме, промышленности, медицине и крупных онлайн-сервисах. Крупнейшие работодатели в России — Лаборатория Касперского, Positive Technologies, Ростелеком-Солар, Сбер. По данным hh.ru, в стране постоянно доступно более 3 500 вакансий по всей стране.
Работодатели в junior-вакансиях ожидают: основы TCP/IP и сетевых протоколов, знание Linux и Windows, базовый Python, понимание 152-ФЗ и требований ФСТЭК. Плюс портфолио: CTF-соревнования, учебные пентесты, профессиональные сертификаты — всё это повышает шансы получить оффер.
Контролирует безопасность ПО на всех стадиях цикла разработки (SDLC): анализирует код на уязвимости, внедряет защитные практики, предотвращает SQL-инъекции и XSS до выхода продукта в production. Одна из наиболее востребованных специализаций в корпоративном IT.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос