Что такое информационная безопасность простыми словами? Это непрерывный процесс защиты данных от несанкционированного доступа, кражи и повреждения. ИБ охватывает цифровые файлы, физические носители и человеческий фактор. Строится на трёх принципах CIA-триады: конфиденциальность, целостность, доступность. И шире кибербезопасности — в чём именно разница, разберём ниже.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Информационная безопасность представляет собой совокупность мер по защите данных от несанкционированного доступа, изменения, раскрытия и уничтожения. Объекты защиты — персональные данные пользователей, корпоративные секреты, государственная тайна, финансовая информация.
Кибербезопасность — часть ИБ, которая работает только в цифровой среде: защищает сети, устройства и программное обеспечение. ИБ шире: включает физические носители (бумажные документы, USB-диски) и учитывает человеческий фактор — кто и как работает с данными.
| Параметр |
Информационная безопасность |
Кибербезопасность |
|---|---|---|
| Охват | Цифровые + физические носители + люди | Только цифровая среда |
| Объекты защиты | Данные любого вида | Сети, устройства, ПО |
| Специалисты | Специалист по ИБ, аналитик | Кибераналитик, пентестер |
CIA-триада — базовый фреймворк, на котором строится вся дисциплина ИБ. Три компонента: Confidentiality (конфиденциальность), Integrity (целостность), Availability (доступность). Каждый принцип отвечает на конкретный вопрос: кто может видеть данные, кто их меняет и когда они должны быть доступны.
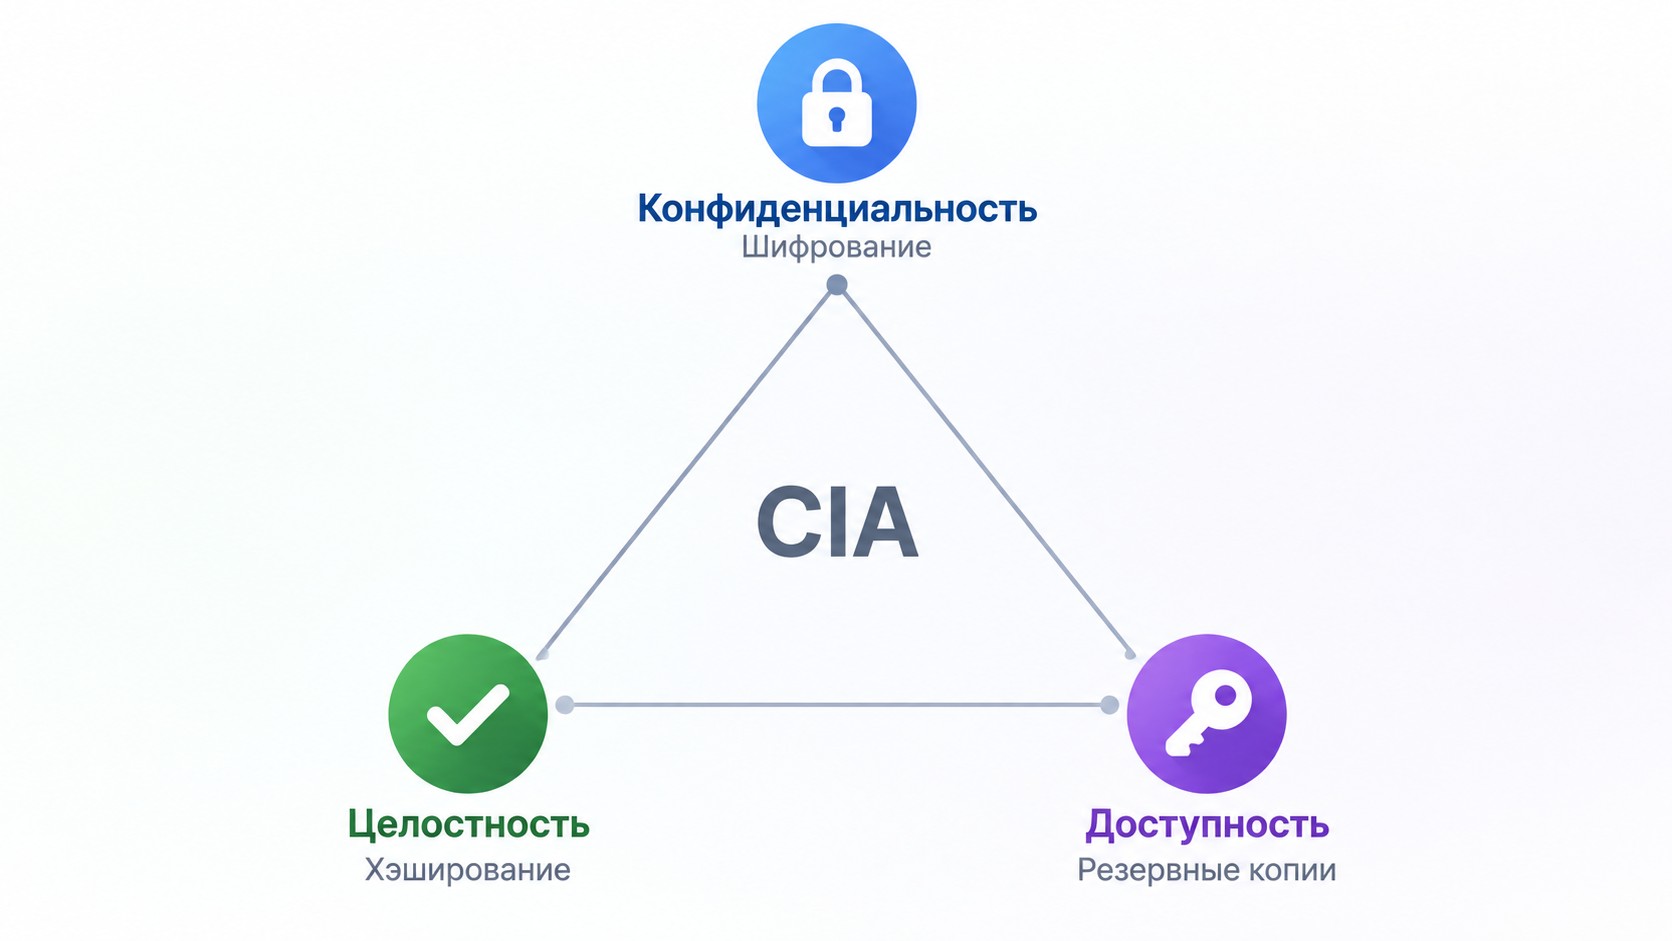
Данные доступны только авторизованным пользователям. Инструменты: шифрование, ролевое управление доступом (RBAC), многофакторная аутентификация (MFA). Пример нарушения: злоумышленник получил несанкционированный доступ к базе клиентов и скачал её.
Данные неизменны без разрешения — изменять их вправе только авторизованный пользователь. Инструменты: цифровая подпись, хэширование, контроль версий. Пример нарушения: несанкционированная правка финансового отчёта до его публикации.
Данные доступны авторизованным пользователям, когда это нужно. Инструменты: резервирование, отказоустойчивые системы, защита от DDoS-атак. Пример нарушения: DDoS-атака перегружает сервер и делает онлайн-сервис недоступным на несколько часов. Против сбоев особенно эффективно регулярное резервное копирование данных: оно позволяет восстановить сервис даже после успешной атаки.
ИБ делится на направления — каждое отвечает за свой слой защиты. Они дополняют, а не дублируют друг друга, образуя комплексную систему.
| Вид ИБ |
Что защищает |
Пример угрозы |
|---|---|---|
| Кибербезопасность | Сети, устройства, ПО | Взлом сервера через уязвимость |
| Физическая безопасность | Серверные, оборудование, носители | Кража ноутбука с данными |
| Сетевая безопасность | Передача данных по сети | Перехват трафика |
| Безопасность приложений | ПО и веб-приложения | SQL-инъекция в форму входа |
| Оперативная безопасность | Процессы работы с данными | Сохранение данных в открытом облаке |
| Безопасность данных | Хранение и обработка | Утечка резервной копии |
Каждое из этих направлений формирует отдельную специализацию. Если тема защиты данных интересна как профессия — в ProfiFuture можно изучить её с нуля: программа «Специалист по информационной безопасности» длится ~1,5 месяца, а 75% стоимости компенсирует образовательная квота. Подробнее — в каталоге программ с господдержкой.
Угрозы ИБ удобно делить по двум осям: источник (внутренний или внешний) и характер (намеренный или ненамеренный). Такая матрица помогает расставить приоритеты защиты. Для масштаба: в 2024 году в открытый доступ попала база RockYou с 10 млрд записей паролей — крупнейшая компрометация учётных данных в истории с многомиллионным финансовым ущербом.
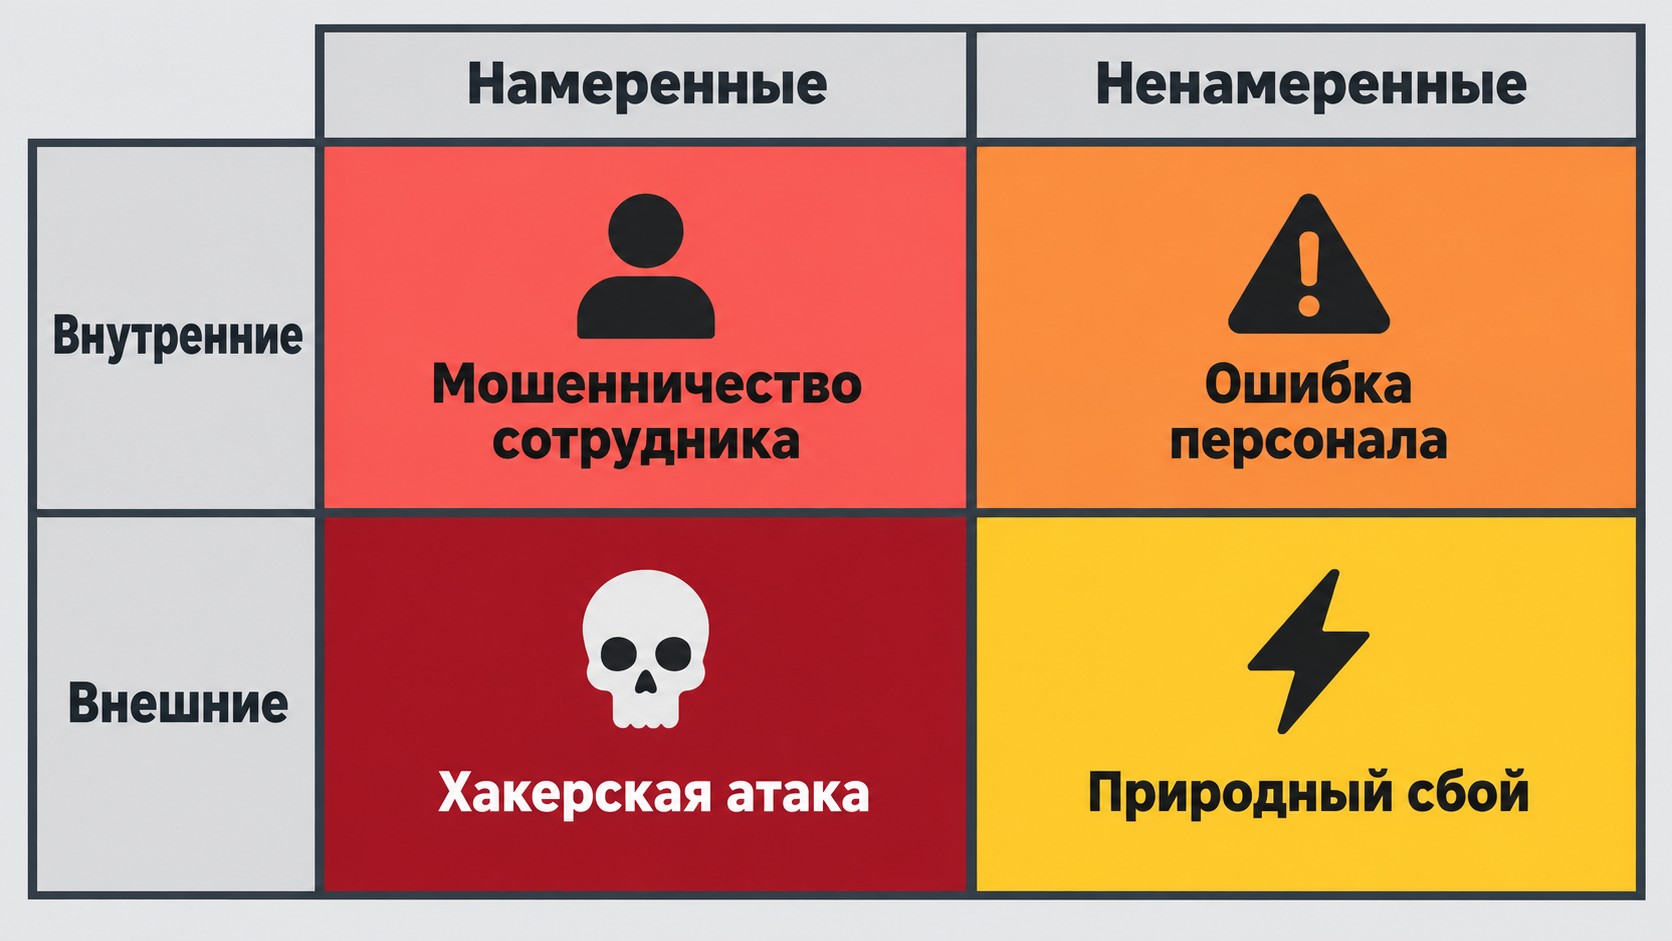
Внутренние намеренные угрозы — кража данных сотрудником, саботаж, мошенничество. Внутренние ненамеренные — случайная отправка файла не тому адресату или потеря рабочего устройства. Внешние намеренные — хакерские атаки, DDoS, целевой фишинг. Внешние ненамеренные — природные катастрофы или технические сбои у облачного провайдера.
Социальная инженерия — психологические манипуляции, с помощью которых злоумышленник получает доступ к данным без технического взлома. Он обманывает человека: выманивает пароль, убеждает перейти по вредоносной ссылке. Примеры: фишинг (поддельные письма), вишинг (мошеннические звонки), pretexting (вымышленный сценарий). Человеческий фактор — самое уязвимое звено в любой системе ИБ. Защита: регулярное обучение сотрудников и двухфакторная аутентификация.
Вредоносное программное обеспечение (ВПО) — программы для кражи данных, повреждения систем или вымогательства. Основные виды: вирусы, трояны, ransomware (программы-шифровальщики), шпионское ПО, черви. Попадают в систему через фишинговые письма, уязвимости в ПО или заражённые носители. Защита: антивирусы, системы обнаружения угроз на конечных устройствах (EDR), своевременное обновление программ.
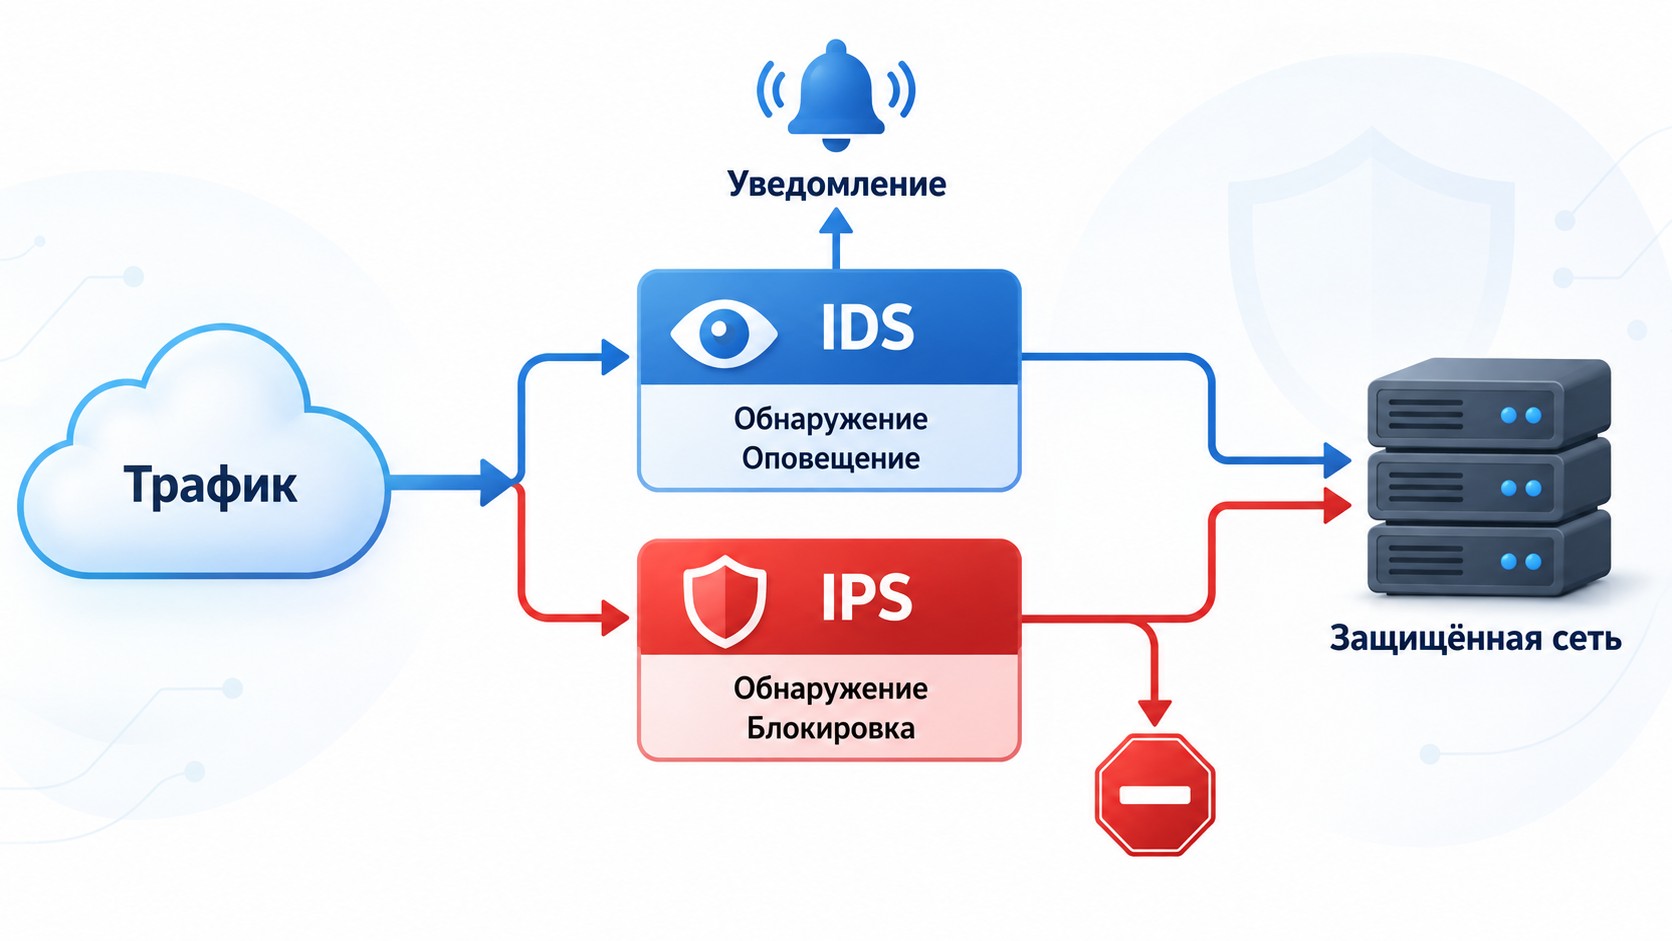
Инструменты ИБ работают на разных уровнях. Система обнаружения вторжений (IDS) наблюдает за сетевым трафиком и уведомляет администратора при подозрительных событиях. Система предотвращения вторжений (IPS) делает то же, но ещё и активно блокирует атаки: при DDoS автоматически закрывает подозрительные IP-адреса.
Технология предотвращения утечек — DLP (Data Loss Prevention) — мониторит передачу данных и блокирует нарушения автоматически: попытка отправить базу клиентов на личную почту будет остановлена до отправки. DLP применяют для защиты персональных данных и интеллектуальной собственности. Дополнительно: шифрование обеспечивает конфиденциальность при хранении и передаче данных; ролевое управление доступом (RBAC) и MFA предотвращают несанкционированный доступ.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Понятия, которые часто используются в профессиональной среде, но редко объясняются в одном месте.
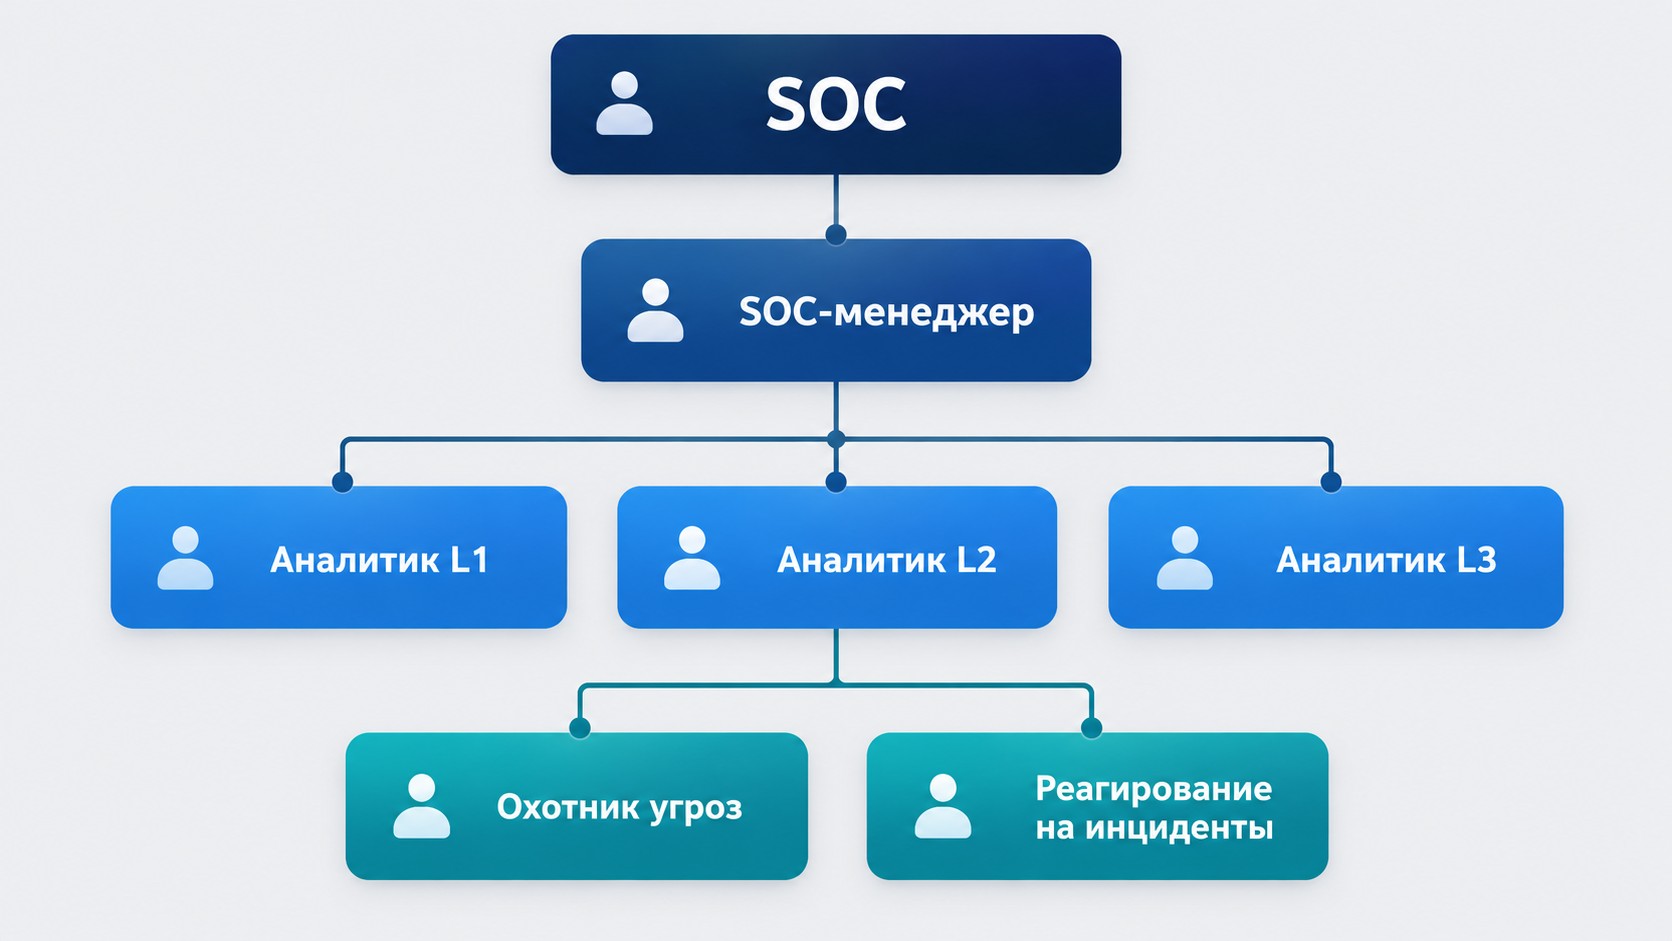
SOC (Security Operations Center) — центр мониторинга и реагирования на инциденты безопасности, работающий 24/7. Внутри: SOC-аналитики разных уровней, threat hunter-ы (специалисты по активному поиску угроз) и специалисты по реагированию на инциденты.
КИИ (критическая информационная инфраструктура) — объекты, сбой которых наносит ущерб государству и обществу: энергетика, финансы, транспорт, здравоохранение. Регулируется 187-ФЗ «О безопасности КИИ в Российской Федерации». Объекты КИИ обязаны пройти категоризацию и уведомлять НКЦКИ об инцидентах. Для подтверждения соответствия установленным требованиям организации проводят аудит информационной безопасности, который помогает выявить уязвимости до наступления реального инцидента.
Пентестер — специалист по тестированию на проникновение: проводит легальный взлом системы, чтобы найти уязвимости раньше злоумышленника. Иначе — этичный хакер.
Политика информационной безопасности — внутренний документ организации: определяет правила работы с данными, уровни доступа и порядок действий при инциденте.
АСУТП — автоматизированные системы управления технологическими процессами: управляют производством, электростанциями, транспортом. Особый объект ИБ — их компрометация может привести к физическим последствиям.
В России ИБ регулируют несколько ведомств: ФСБ отвечает за государственную тайну и криптографию, Роскомнадзор контролирует персональные данные по ФЗ-152, НКЦКИ и ГОССОПКА координируют реагирование на киберинциденты. Для промышленных объектов ключевым остаётся 187-ФЗ о безопасности КИИ. Совокупно в сфере ИБ действует около десяти федеральных законов.
Основные профессии: специалист по информационной безопасности, пентестер, SOC-аналитик, форензик-специалист (расследует цифровые инциденты). Важный момент: нарушение ФЗ-152 о персональных данных влечёт юридическую ответственность даже если утечка произошла по вине внешнего злоумышленника, а не самих сотрудников. Поэтому специалистам важно заранее понимать алгоритм действий при утечке данных — включая порядок уведомления регулятора и пострадавших лиц.
Непрерывный процесс защиты данных от несанкционированного доступа, кражи и повреждения. Охватывает цифровые и физические носители, управление доступом сотрудников. Строится на трёх принципах CIA-триады: конфиденциальность, целостность, доступность.
Кибербезопасность — часть ИБ, которая фокусируется на цифровых угрозах. ИБ шире: защищает физические носители, бумажные документы и учитывает человеческий фактор. Кибербезопасность входит в ИБ как подмножество, а не равнозначна ей.
Базовый фреймворк ИБ из трёх принципов. Confidentiality (конфиденциальность) — доступ только авторизованным. Integrity (целостность) — данные неизменны без разрешения. Availability (доступность) — данные доступны, когда нужно.
Психологические манипуляции для получения доступа к данным без технического взлома. Злоумышленник обманывает человека: выманивает пароль или доступ к системе. Примеры: фишинг, вишинг. Защита — обучение сотрудников и двухфакторная аутентификация.
Защита промышленных объектов: заводов, электростанций, транспортных сетей (АСУТП). Регулируется 187-ФЗ о безопасности критической информационной инфраструктуры. Требует обязательной категоризации объектов и уведомления НКЦКИ об инцидентах.
Data Loss Prevention — технология предотвращения утечек данных. Мониторит передачу информации и блокирует нарушения: попытку отправить базу клиентов на личную почту. Применяется для защиты персональных данных и корпоративной тайны.
Security Operations Center — центр управления безопасностью, работающий 24/7. Специалисты SOC мониторят угрозы, расследуют инциденты и координируют реагирование. Внутри работают аналитики, threat hunter-ы и специалисты по реагированию на инциденты.
В государственных структурах — обязательные требования ФСТЭК, ФСБ, подключение к ГОССОПКА для объектов КИИ. В корпоративной ИБ основной регулятор — Роскомнадзор (ФЗ-152). Подходы к защите схожи, но государственные требования формализованы строже.
Без ИБ компания рискует финансовыми потерями, репутационным ущербом и юридической ответственностью. Нарушение ФЗ-152 о персональных данных влечёт санкции даже при внешнем взломе. Кейс RockYou: утечка 10 млрд записей паролей (2024) обернулась многомиллионным ущербом.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос