Защита «на бумаге» и реальная защита — не одно и то же. У компании может быть стопка утверждённых политик безопасности и при этом открытый порт с уязвимой версией программного обеспечения. Аудит информационной безопасности — независимая комплексная оценка: насколько фактическое состояние защиты организации совпадает с задокументированным и требованиями регуляторов. Проверяются три слоя одновременно: документы и политики, технические настройки систем, организационные процессы и поведение персонала. Результат — конкретный перечень уязвимостей с оценкой критичности и приоритизированный план устранения. Требования ФСТЭК России и 152-ФЗ делают аудит не разовой формальностью, а регулярной управленческой практикой.
Аудит информационной безопасности — независимая проверка того, насколько реальное состояние защиты организации соответствует задокументированным политикам, стандартам и требованиям регуляторов. Ключевой принцип — независимость: аудитор не зависит от проверяемого подразделения. Аудит систем безопасности даёт объективный взгляд извне — внутренняя команда привыкает к картине, внешний специалист видит пробелы.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
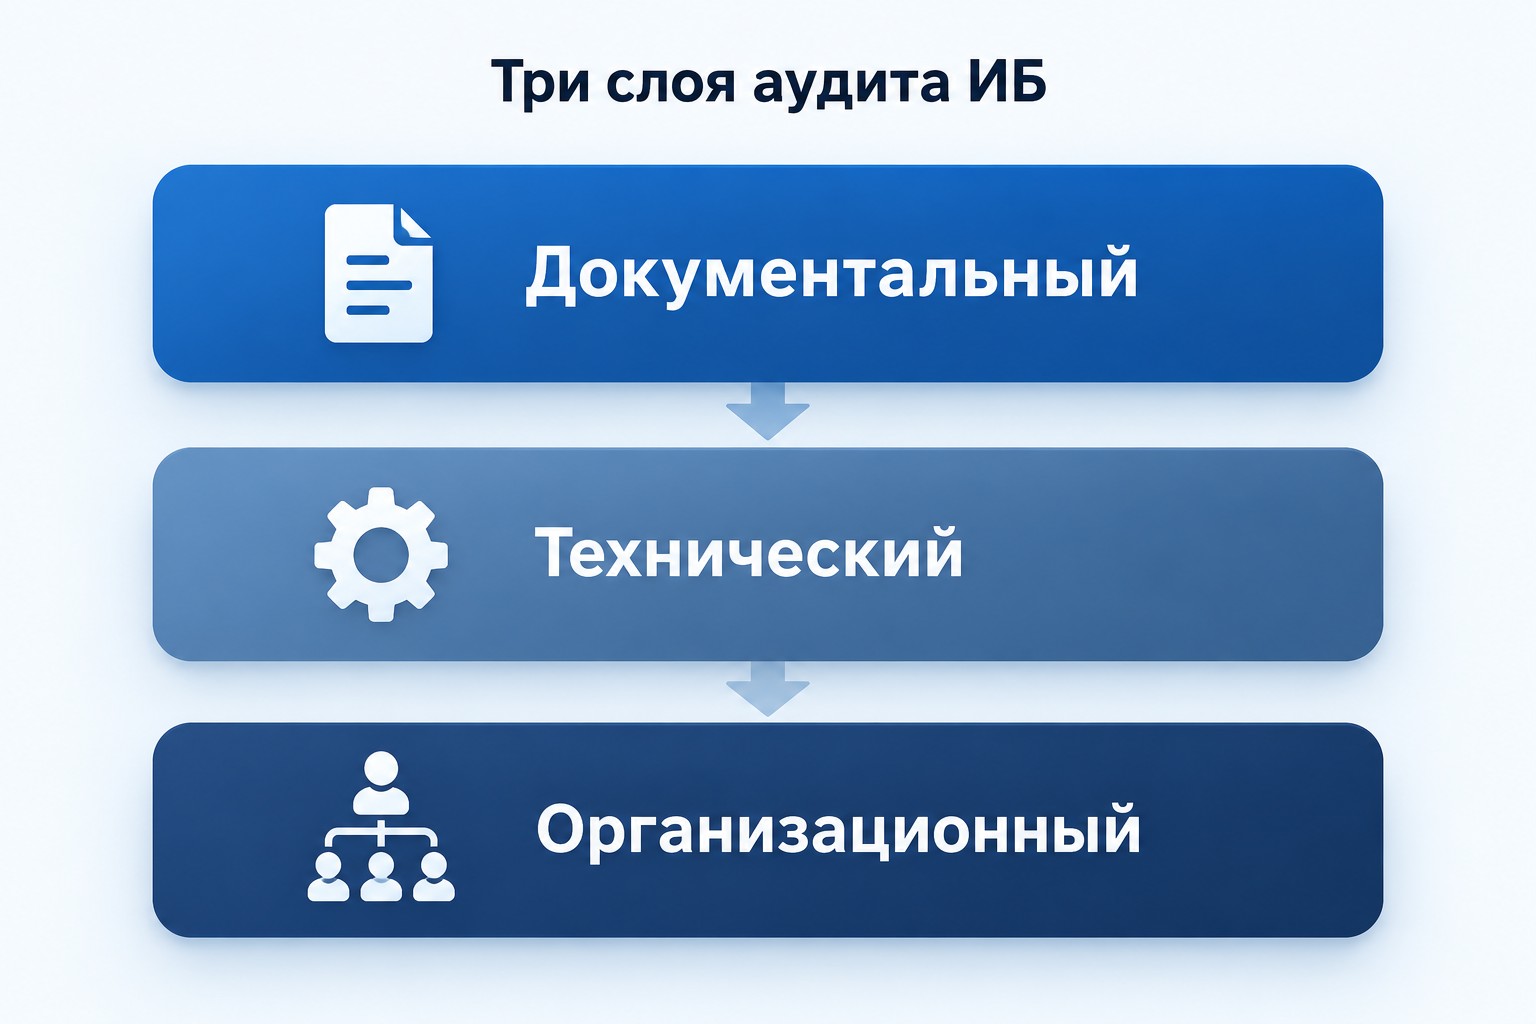
Аудит информационной безопасности включает в себя три взаимосвязанных уровня. Пропуск любого — значит получить неполную картину.
Документальный уровень. Проверяются политики, регламенты, журналы событий, договоры с подрядчиками. Аудитор оценивает: актуальны ли документы, соответствуют ли реальным процессам, утверждены ли ответственными лицами. Политика информационной безопасности организации — базовый документ этого уровня: без неё техническая проверка теряет точку отсчёта.
Технический уровень. Анализируются конфигурации серверов и сетевого оборудования, контроль доступа, версии программного обеспечения, реестр известных уязвимостей. Привилегированные учётные записи — первоочерёдный объект: компрометация одной такой записи даёт атакующему максимальные возможности.
Организационный уровень. Оцениваются структура ответственности, регламенты реагирования на инцидент, осведомлённость персонала. Человеческий фактор — самое слабое звено: фишинговые тесты и учебные обзвоны показывают это нагляднее любой технической проверки.
Три понятия регулярно смешивают. Вот принципиальная разница.
| Критерий |
Аудит ИБ |
Пентест |
Комплаенс |
|---|---|---|---|
| Цель | Комплексная оценка защищённости | Проверить: можно ли взломать | Подтвердить соответствие требованиям |
| Фокус | Документы + техника + люди | Технические уязвимости | Конкретный стандарт или закон |
| Результат | Дорожная карта устранения | Список эксплуатируемых уязвимостей | Заключение о соответствии |
| Охват | Все слои организации | Только инфраструктура | Нормативный периметр |
| Применение | Регулярная практика управления ИБ | Инструмент внутри аудита | Подготовка к сертификации или проверке |
Пентест (тест на проникновение) — инструмент в составе аудита компьютерной безопасности: он отвечает на вопрос «можно ли взломать», но не объясняет причин — слабых процессов, ошибочных конфигураций, недостаточного контроля доступа. Комплаенс — срез аудита в рамках одного норматива. Аудит ИБ включает оба и шире каждого из них.
Управлять ИБ-рисками без объективной картины — значит реагировать на уже случившееся. Аудит защиты данных решает четыре практических задачи.
Оценить фактическую защищённость. Цель — не убедить себя, что всё хорошо, а найти реальные слабые места до того, как ими воспользуются злоумышленники. Оценка рисков даёт приоритеты: что устранять первым.
Снизить финансовые риски от инцидентов. С 2024 года за утечку персональных данных действуют оборотные штрафы по 152-ФЗ о персональных данных. Штраф, репутационный ущерб и судебные издержки после одного инцидента информационной безопасности несопоставимы со стоимостью регулярного аудита.
Выполнить требования регуляторов. Операторы персональных данных обязаны соответствовать Приказу ФСТЭК № 21. Субъекты критической информационной инфраструктуры — 187-ФЗ и Приказу №239. Государственные информационные системы проходят обязательную аттестацию по Приказу №17. Связь прямая: 187-ФЗ обязывает субъектов КИИ подключиться к ГосСОПКА, а выполнение этого требования проверяется именно в ходе аудита безопасности информационных систем.
Обосновать ИБ-бюджет. Управленческое резюме аудита переводит технические риски в денежный эквивалент — и это сильный аргумент при обсуждении финансирования с руководством.
Плановый аудит проводится регулярно: внутренний — 2–4 раза в год, внешний — раз в год. Нормативный минимум по Приказу ФСТЭК №117 — раз в три года или после значимых изменений в инфраструктуре.
Восемь ситуаций, когда необходима внеплановая проверка информационной безопасности в организации:
Угрозы и инфраструктура меняются быстрее, чем большинство компаний успевает реагировать. Ждать трёх лет — значит управлять рисками с устаревшей картой.
Аудит ИБ классифицируется по трём основаниям: по исполнителю (внутренний или внешний), по охвату (комплексный, технический, compliance) и по методу (документальный, инструментальный, активный с имитацией атаки). Выбор зависит от цели, бюджета и действующих нормативных обязательств.
Если хотите разобраться в этой области профессионально — оценивать риски, выстраивать системы защиты и проводить проверки — в ProfiFuture есть программа «Специалист по информационной безопасности» длительностью 6 недель с господдержкой: 75% стоимости компенсируется образовательной квотой.
| Критерий |
Внутренний аудит |
Внешний аудит |
|---|---|---|
| Исполнитель | Штатные специалисты ИБ | Аккредитованный подрядчик |
| Периодичность | 2–4 раза в год | 1 раз в год |
| Объективность | Ограниченная | Высокая — нет зависимости от проверяемого |
| Стоимость | Ниже | Выше, но без затрат на содержание команды |
| Обязательность лицензии | Не требуется | Для ГИС — лицензия ФСТЭК (ТЗКИ) обязательна |
| Результат | Оперативный контроль | Признаётся регулятором |
Внутренний аудит информационной безопасности даёт регулярный контроль, внешний — объективность и регуляторное признание. Оптимальная практика — сочетать оба формата: внутренний как частый мониторинг, внешний как ежегодная независимая проверка. Для малого и среднего бизнеса без штатной ИБ-команды аутсорсинг аудита экономически выгоднее содержания собственного специалиста.
По охвату выделяют пять видов аудита в сфере информационной безопасности:
По методу: документальный (анализ политик), инструментальный (сканирование и анализ конфигураций), активный (имитация атаки). Gap-анализ — сравнение текущего состояния с эталоном — обязательный предшествующий шаг перед сертификацией ISO/IEC 27001:2022 по 93 контролям стандарта.
Аудит информационной безопасности организации охватывает восемь блоков объектов.
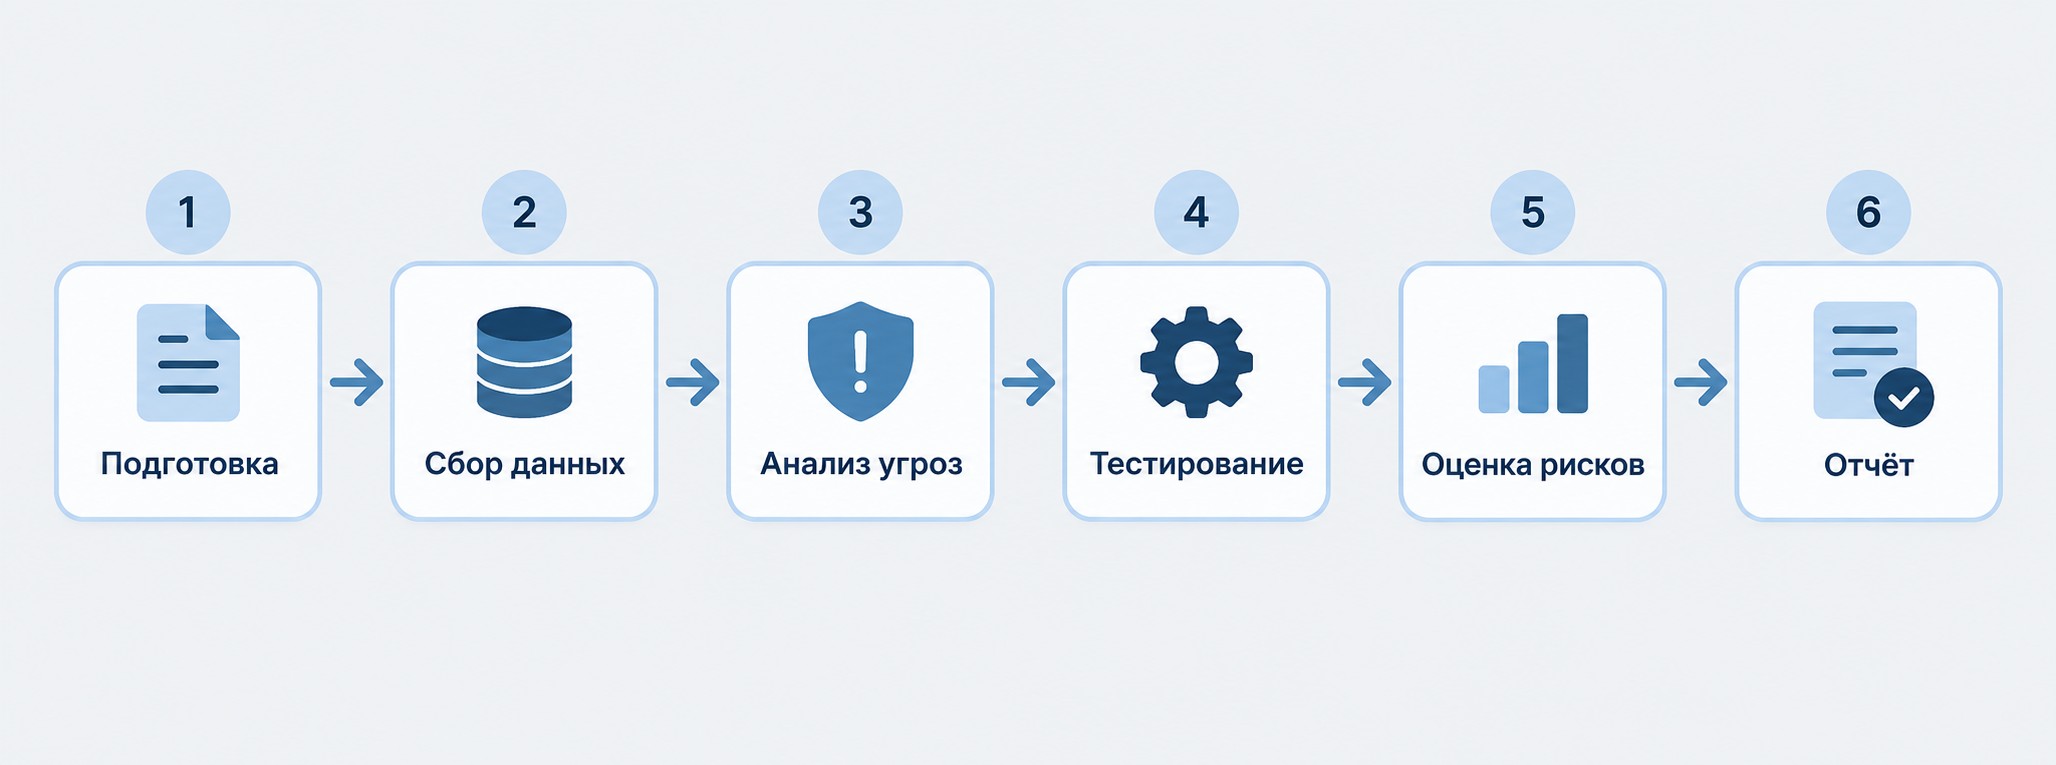
Стандартный аудит проходит шесть последовательных этапов.
Общая длительность: 1–2 недели для малого бизнеса, 3–5 недель для средней организации, 2–3 месяца для холдинга с несколькими площадками.
Универсального закона об обязательном аудите ИБ нет — требования зависят от типа данных, отрасли и статуса организации. Базовая ориентация — по регулятору и типу системы.
| Кому |
Документ |
Что регулирует |
Регулятор |
|---|---|---|---|
| Операторы персональных данных | 152-ФЗ + Приказ ФСТЭК № 21 | Защита персональных данных | ФСТЭК + Роскомнадзор |
| Государственные информационные системы | Приказ ФСТЭК № 17 | Аттестация ГИС | ФСТЭК России |
| Субъекты КИИ | 187-ФЗ + Приказ ФСТЭК № 239 | Безопасность КИИ + ГосСОПКА | ФСТЭК России |
| Промышленные АСУ ТП | Приказ ФСТЭК № 31 | Системы управления производством | ФСТЭК России |
| Банки и финансовые организации | ГОСТ Р 57580.1 + 683-П ЦБ РФ | Защита информации в финансах | ЦБ РФ |
| Платёжные системы | PCI DSS | Безопасность карточных данных | Международный стандарт |
| Все организации | ISO/IEC 27001:2022 | Система управления ИБ (93 контроля) | Добровольная сертификация |
| Использующие криптографию | Лицензионные требования ФСБ | Применение СКЗИ | ФСБ России |
По результатам аудита информационной безопасности предприятия заказчик получает пакет из пяти документов.
Управленческое резюме (3–5 страниц) — для топ-менеджмента. Риски описаны в деловых терминах и денежном выражении, без технического жаргона. Позволяет принимать управленческие решения и обосновывать ИБ-бюджет.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Технический отчёт — подробное описание каждой уязвимости с оценкой критичности по шкале CVSS (международная метрика), способом воспроизведения и рекомендуемым решением. Документ для ИБ-команды.
Реестр несоответствий — перечень отклонений от конкретных нормативов: 152-ФЗ, Приказов ФСТЭК, ISO 27001.
Дорожная карта устранения — приоритизированный план: критичные уязвимости — в течение 7–14 дней, высокоприоритетные — до 30 дней, средние — до 90 дней.
Обновлённая модель угроз — актуализированный документ, учитывающий выявленные риски и контекст организации.
Аудит ИБ проводит либо внутренний аудитор по информационной безопасности (сотрудник, не связанный с проверяемым подразделением), либо внешняя компания. Ключевой принцип — независимость от объекта проверки. Там, где внутренний специалист видит привычную картину, внешний аудитор замечает пробелы.
Требования к аудитору зависят от типа проверяемой системы.
Для аудита коммерческих систем без государственной тайны лицензия не обязательна, однако наличие сертификаций CISSP или CISA — показатель квалификации команды.
При выборе компании для аутсорсинга аудита оцените пять критериев:
Для организаций без штатной ИБ-команды аутсорсинг аудита информационной безопасности — рациональная модель: вы платите за конкретный результат без постоянных расходов на персонал.
Конкретные цифры называть некорректно: стоимость аудита ИБ компании определяется совокупностью факторов.
Логика ROI проста: аудит информационной безопасности — это всегда меньше, чем потенциальный ущерб от одного серьёзного инцидента с утечкой персональных данных. Для малого и среднего бизнеса аутсорсинг экономически выгоднее содержания штатного специалиста.
Пять ошибок, которые превращают аудит в формальность:
После аудита: расставьте приоритеты по уровню риска, назначьте владельцев каждого пункта, устраните критичные проблемы за 30 дней, обновите модель угроз и сразу запланируйте следующую проверку. Инвентаризация активов и управление обновлениями — два базовых процесса, которые аудит должен перевести в регулярный режим.
Аудит ИБ — независимая проверка того, насколько реально (а не на бумаге) защищена компания от утечек и атак. Аудитор анализирует три слоя: документы и политики, технические настройки систем, организационные процессы и поведение сотрудников. Результат — конкретный перечень проблем с приоритетами и планом устранения.
Пентест имитирует атакуи отвечает на вопрос «можно ли взломать». Аудит ИБ разбирает причины — слабые процессы, ошибки конфигураций, недостаточный контроль доступа. Пентест — инструмент внутри аудита, а не его замена.
Небольшая компания — 1–2 недели, средняя организация — 3–5 недель, крупный холдинг с несколькими площадками — 2–3 месяца. 60–70% времени занимает активная работа с инфраструктурой, остальное — подготовка и согласование отчёта.
Для аудита коммерческих систем лицензия не требуется. Для работы с государственными информационными системами нужна лицензия ФСТЭК на ТЗКИ, для проверки криптографических средств — лицензия ФСБ. При выборе подрядчика уточняйте наличие действующих лицензий.
Внутренний — 2–4 раза в год, внешний — раз в год. Нормативный минимум по Приказу ФСТЭК №117 — раз в три года или после значимых изменений в инфраструктуре. Оптимальная практика — сочетать регулярный аудит с точечными проверками при изменениях.
Стоимость определяется масштабом ИТ-инфраструктуры, типом и глубиной аудита, квалификацией команды и наличием пентеста в составе. Для малого и среднего бизнеса точечная проверка ключевых систем обходится значительно дешевле последствий одного серьёзного инцидента с утечкой персональных данных.
Пакет из пяти документов: управленческое резюме (3–5 страниц для руководства), технический отчёт с CVSS-оценкой каждой уязвимости, реестр несоответствий нормативам, приоритизированная дорожная карта устранения и обновлённая модель угроз.
Да. Предсертификационный gap-аудит — стандартный шаг перед сертификацией: показывает, какие из 93 контролей ISO/IEC 27001:2022 выполнены, а какие требуют доработки. Без этого этапа сертификация почти всегда заканчивается отрицательным решением.
Нет. Документальная и инструментальная части идут параллельно бизнес-процессам. Активные проверки — сканирование и пентест — согласовываются по времени и затрагиваемым сегментам заранее.
Зависит от деятельности. Операторы персональных данных обязаны контролировать уровень защищённости по 152-ФЗ. Субъекты КИИ — по 187-ФЗ и Приказу ФСТЭК №239. Государственные информационные системы проходят обязательную аттестацию по Приказу ФСТЭК №17.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос