Политика информационной безопасности организации — верхнеуровневый локальный нормативный акт, который закрепляет цели, принципы и правила защиты информации, обязательные для всех сотрудников. Документ утверждается генеральным директором приказом и строится вокруг трёх принципов триады CIA: конфиденциальность, целостность и доступность данных.
В 2026 году ставки выросли. С 1 марта вступил в силу Приказ ФСТЭК № 117 — новые требования для государственных информационных систем. Роскомнадзор принимает уведомления об утечках персональных данных в течение 24 часов. Штраф за отсутствие нужных документов — до 75 000 рублей по ст. 18.1 Федерального закона № 152-ФЗ, за утечку персональных данных (ПДн) — до 15 000 000 рублей.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
В статье разберём, что входит в политику ИБ, как её разработать пошагово и чем требования к государственным учреждениям отличаются от требований к коммерческому бизнесу.
Политика ИБ отвечает на три вопроса: что защищаем, от каких угроз и кто за это отвечает. По юридическому статусу это локальный нормативный акт — наравне с правилами внутреннего трудового распорядка. Соблюдение обязательно для всего персонала: нарушение влечёт дисциплинарную ответственность.
Три цели, которые лежат в основе любой политики ИБ:
Документ приобретает юридическую силу после утверждения генеральным директором приказом. С этого момента политика становится обязательной нормой для всего персонала, а нарушение её требований — основанием для дисциплинарных мер.
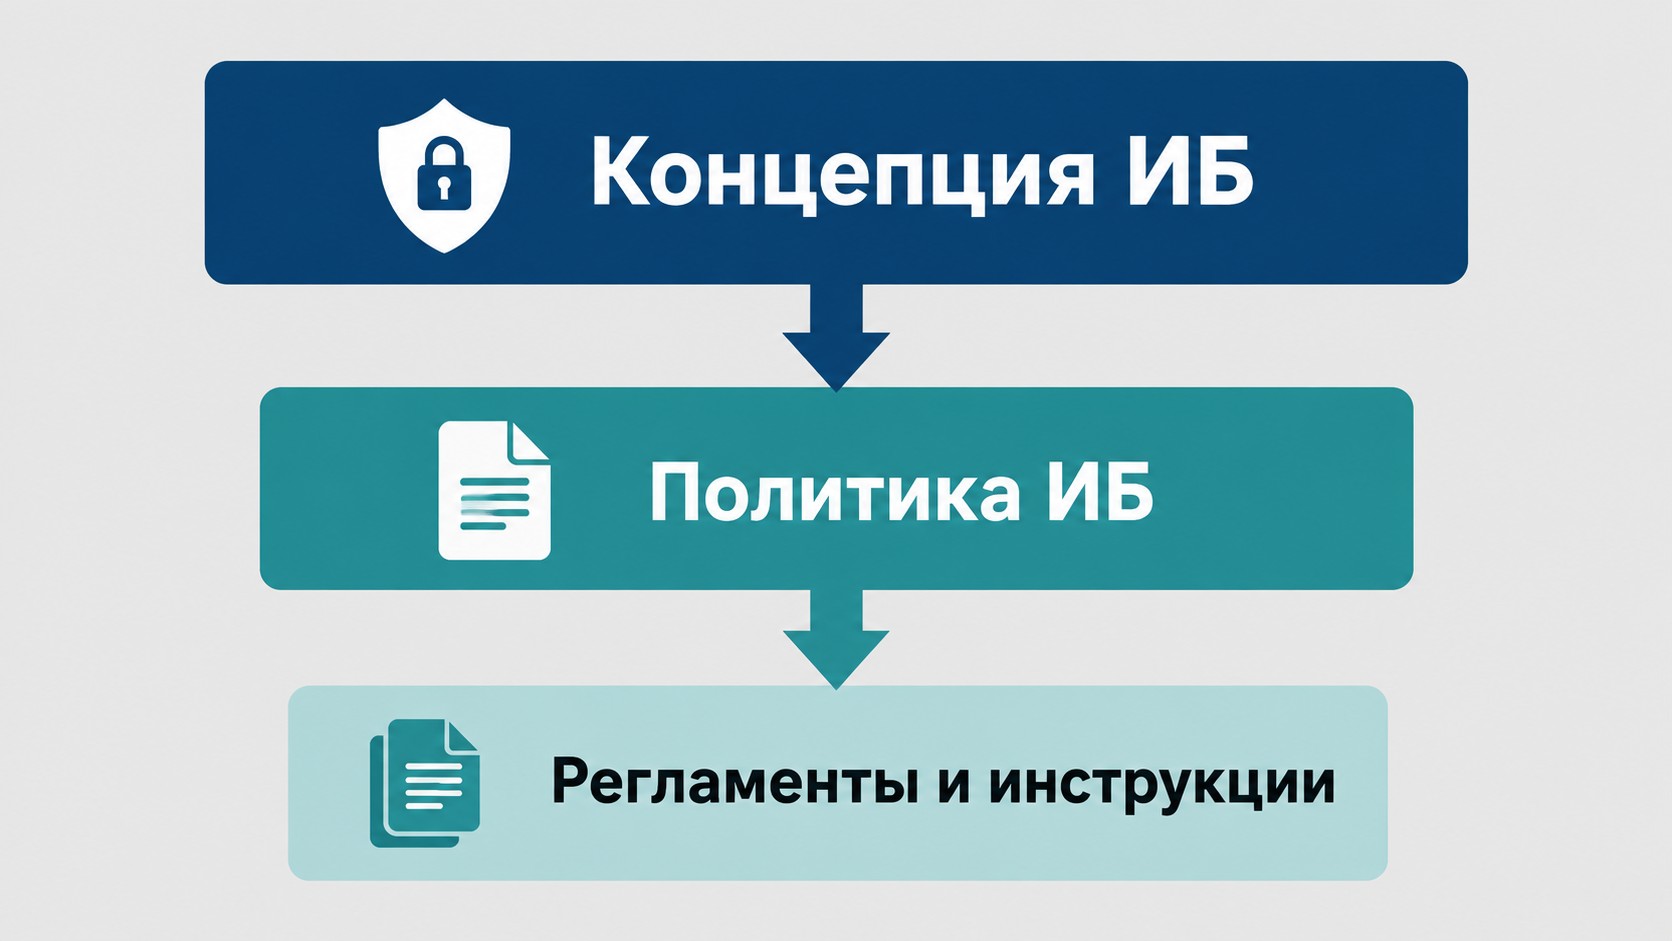
Система документов ИБ строится в три уровня: базовая политика (5–10 страниц, аудитория — все сотрудники) → тематические политики (управление доступом, защита ПДн, облачная безопасность) → регламенты и инструкции для ИТ-специалистов с пошаговыми техническими процедурами.
Концепция ИБ — отдельный документ. Это стратегия для руководства: «куда идём» на горизонте 3–5 лет, 2–3 страницы. Политика — «что делаем» с конкретными требованиями и сроками. Для малого бизнеса достаточно политики; среднему и крупному предприятию нужны оба документа.
Российское законодательство регулирует документы ИБ через три основных канала: 152-ФЗ о персональных данных, приказы ФСТЭК России и отраслевые стандарты — ГОСТ Р 57580.1 для банков и ISO/IEC 27001 для международного рынка. Организация попадает под действие разных нормативов в зависимости от вида деятельности и типа обрабатываемых данных.
Если хотите разобраться в теме профессионально — программа «Специалист по информационной безопасности» в ProfiFuture позволяет освоить ключевые компетенции за 1,5 месяца с господдержкой: 75% стоимости компенсируется образовательной квотой.
Статья 18.1 Федерального закона № 152-ФЗ «О персональных данных» обязывает каждого оператора назначить ответственного и утвердить внутренние документы по защите данных — в том числе политику ИБ. Ознакомление сотрудников под подпись фиксирует юридическую силу документа при проверках.
| Нарушение |
Нормативная база |
Штраф |
|---|---|---|
| Отсутствие документов по защите ПДн | Ст. 18.1 Федерального закона № 152-ФЗ | до 75 000 ₽ для юридических лиц |
| Утечка персональных данных | Ст. 13.11 КоАП РФ | до 15 000 000 ₽ |
| Нарушение требований ФСТЭК для ГИС | Приказ ФСТЭК № 117; ст. 13.12 КоАП РФ | до 500 000 ₽ |
Роскомнадзор принимает уведомления об утечках ПДн в течение 24 часов с момента обнаружения и вправе выдать предписание об устранении нарушений или инициировать блокировку ресурса.
Приказ ФСТЭК России № 117 от 11 апреля 2025 года вступил в силу 1 марта 2026 года и заменил Приказ № 17. Применяется к операторам государственных информационных систем (ГИС) классов защиты К1–К3.
Три ключевых новшества для ГИС:
Для государственных информационных систем разработка модели угроз по методикам ФСТЭК — обязательное требование, а не рекомендация.
Пункт 5.2 международного стандарта ISO/IEC 27001 прямо обязывает руководство разработать и утвердить политику ИБ. Для коммерческих компаний без государственных лицензий соответствие стандарту добровольно, однако становится обязательным при международных тендерах и сертификации системы менеджмента информационной безопасности (СМИБ).
ГОСТ Р 57580.1 обязателен для банков и финансовых организаций. С 1 октября 2026 года вступают в силу обновлённые требования стандарта — политику ИБ стоит проверить на соответствие заблаговременно.
Политика информационной безопасности организации — образец, на который ориентируется большинство практиков, — включает десять структурных разделов. Малому бизнесу до 50 сотрудников достаточно трёх-пяти; холдингу нужен полный набор плюс тематические политики по направлениям.
Такая структура закрывает требования 152-ФЗ, Приказа ФСТЭК № 117 и раздела 5.2 ISO/IEC 27001.
Копирование чужого шаблона — одна из самых частых ошибок при разработке политики информационной безопасности предприятия. Сторонний документ не учитывает реальную ИТ-инфраструктуру, актуальные угрозы и конкретный нормативный контекст. Разработку нужно начинать с аудита. Аудит информационной безопасности позволяет выявить реальные уязвимости, определить критичные активы и сформировать фактическую основу для разработки политики.
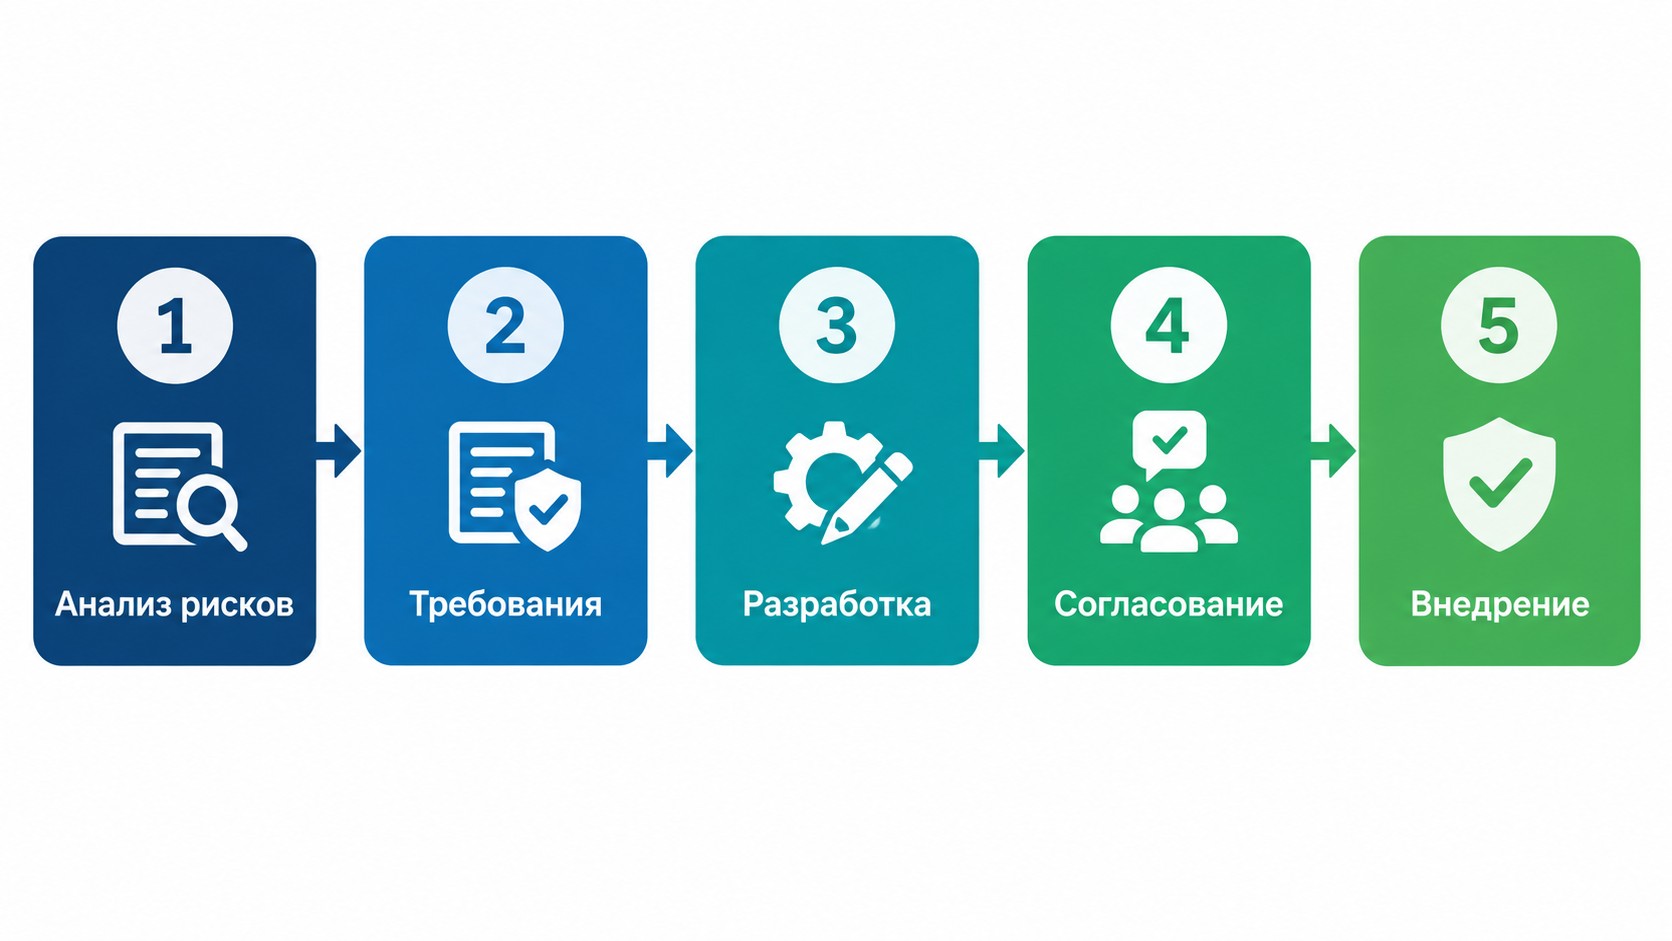
До написания первой страницы необходимо ответить на три вопроса: какие данные хранятся в организации, где они находятся и кто имеет к ним доступ. Инвентаризация активов — основа для построения модели угроз.
Для государственных информационных систем модель угроз разрабатывается по методике ФСТЭК — это обязательное условие. Актуальные угрозы 2026 года: целевой фишинг, утечки баз данных через уязвимости, атаки на удалённый доступ по протоколам RDP и VPN. Каждая угроза оценивается по вероятности и потенциальному ущербу — это определяет состав и приоритет защитных мер.
Шаг 2 — Выбор формата: небольшой компании достаточно единого документа на 5–10 страниц; среднему и крупному бизнесу — базовая политика плюс система тематических документов.
Шаг 3 — Текст: политика — нормативный акт, а не декларация намерений. Требования должны быть проверяемыми: не «обеспечить защиту», а «запрещается передача учётных данных третьим лицам».
Шаг 4 — Согласование: проект проходит через юриста, ИТ-директора, специалиста по ИБ (CISO) и руководителей ключевых подразделений.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Шаг 5 — Утверждение: генеральный директор подписывает документ приказом — с этого момента политика приобретает статус локального нормативного акта.
Подписанная политика — только половина дела. Без контроля исполнения она остаётся декларацией. Эффективное внедрение связывает документ с реальными процессами: разграничением доступа, обучением персонала и реагированием на инциденты безопасности.
Генеральный директор утверждает политику приказом — это придаёт ей статус локального нормативного акта. Оперативный контроль за исполнением возлагается на специалиста по информационной безопасности (CISO), которого назначают отдельным приказом с конкретным перечнем полномочий: запрашивать информацию у любого подразделения, приостанавливать процессы при выявлении угроз, инициировать внутренние проверки.
Семь шагов внедрения: назначение ответственных → ознакомление сотрудников под подпись → размещение документа в корпоративной системе → обучение → итоговый тест → пилот в одном подразделении → масштабирование на всю организацию.
Типичные ошибки: формальное ознакомление без понимания сути требований, отсутствие контроля исполнения, копирование шаблонов без адаптации, устаревшие ссылки на нормативные акты.
Политику пересматривают планово — не реже раза в год — и внепланово: при изменении законодательства, появлении новых угроз, реорганизации или после инцидентов. Каждое изменение фиксируется в листе изменений с указанием версии, даты и автора правок — это требование актуализации и прохождения регуляторных аудитов.
Нормативная среда и масштаб компании определяют глубину документа. Требования к государственному учреждению принципиально отличаются от требований к небольшому коммерческому предприятию — универсального стандарта не существует.
Государственные учреждения с информационными системами обязаны выполнять требования Приказа ФСТЭК № 117 вне зависимости от размера. Политика ИБ учреждения должна включать модель угроз, разработанную по методике ФСТЭК, с учётом класса защиты К1–К3. С 1 марта 2026 года: доля квалифицированных специалистов по ИБ — не менее 30%, оценка защищённости — раз в полгода, оценка уровня зрелости — раз в год.
Медицинские организации работают со специальными категориями персональных данных — сведениями о состоянии здоровья. По 152-ФЗ такие данные требуют усиленного режима защиты. Дополнительно применяется Приказ ФСТЭК № 21, устанавливающий технические меры для медицинских информационных систем. В политике ИБ медицинской организации обязателен отдельный раздел о порядке обработки данных пациентов с разграничением доступа строго по ролям: врач, средний персонал, административный работник.
Малому бизнесу до 50 сотрудников достаточно документа на 3–5 разделов: закрывает требования 152-ФЗ и позволяет пройти базовые аудиты. Среднему и крупному нужна полная структура плюс тематические политики — управление доступом, защита ПДн, облачная безопасность. ISO/IEC 27001 для коммерческих организаций добровольна, но становится обязательной при международных тендерах и сертификации системы менеджмента информационной безопасности.
Генеральный директор или иной исполнительный орган. Факт утверждения фиксируется приказом — это придаёт документу статус локального нормативного акта. Специалист по ИБ (CISO) назначается отдельным приказом с перечнем полномочий.
Плановый пересмотр — не реже раза в год. Внеплановый — при изменении законодательства (например, Приказ ФСТЭК № 117 с 1 марта 2026 года), появлении новых угроз, реорганизации или после инцидентов. Каждое изменение фиксируется в листе изменений с версией и датой.
Политика — верхний уровень для всех сотрудников: «что защищаем». Регламент — нижний уровень для ИТ-специалистов: «как именно». Политика служит нормативной основой, из которой вытекают все регламенты и инструкции.
Зафиксировать → уведомить CISO и руководство → провести внутреннее расследование → уведомить Роскомнадзор в течение 24 часов → составить акт об инциденте. Этот алгоритм должен быть закреплён в разделе «Реагирование на инциденты».
Да, если организация обрабатывает персональные данные: ст. 18.1 152-ФЗ обязывает всех операторов вне зависимости от размера. Для малого и среднего бизнеса достаточно документа на 3–5 разделов. Штраф за отсутствие — до 75 000 рублей.
CIA — Confidentiality (конфиденциальность), Integrity (целостность), Availability (доступность). Три обязательных принципа, формирующих цели любой политики ИБ: ограниченный доступ к данным, защита от несанкционированных изменений и бесперебойная работа для авторизованных пользователей.
Нет — только для операторов государственных информационных систем (ГИС). Коммерческим структурам без ГИС следует ориентироваться на 152-ФЗ и отраслевые стандарты. Приказ вступил в силу 1 марта 2026 года, заменив Приказ № 17.
При обработке ПДн без необходимых документов — штраф до 75 000 рублей (ст. 18.1 152-ФЗ). При утечке персональных данных — до 15 000 000 рублей. Роскомнадзор вправе выдать предписание и инициировать блокировку ресурса.
Десять обязательных разделов: общие положения, термины, цели и принципы, угрозы и риски, организационная структура ИБ, управление доступом, защита персональных данных, реагирование на инциденты, контроль и аудит, ответственность и порядок пересмотра.
Концепция — стратегический документ для руководства («куда идём», 2–3 страницы, горизонт 3–5 лет). Политика — нормативный акт для всех сотрудников («что делать», 5–10 страниц, пересмотр ежегодно). Для малого бизнеса достаточно политики; среднему и крупному предприятию нужны оба документа.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос