Каждый раз, когда вы заполняете анкету в поликлинике, регистрируетесь в интернет-магазине или подписываете трудовой договор, ваши личные сведения попадают в чужие базы. Федеральный закон № 152-ФЗ «О персональных данных» определяет, кто и на каких условиях вправе с ними работать, и кто несёт ответственность за нарушения.
Закон принят 27 июля 2006 года, вступил в силу 26 января 2007 года. Последняя редакция — ФЗ-265 от 26 июля 2026 года. За неполные двадцать лет документ претерпел более 30 изменений: каждая поправка реагировала на новые угрозы — от массовых утечек до трансграничной передачи данных в «небезопасные» юрисдикции.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Правовая основа. Закон опирается на две конституционные нормы: статья 23 Конституции РФ гарантирует неприкосновенность частной жизни, статья 24 запрещает сбор и хранение информации о частной жизни без согласия человека. Международный стандарт — Конвенция Совета Европы № 108 об автоматизированной обработке личных данных — задаёт критерии «адекватной защиты» для трансграничного обмена.
Структура. Закон состоит из 6 глав и 25 статей:
Кто под законом. Требования распространяются на всех, кто обрабатывает персональные данные граждан РФ с использованием средств автоматизации: государственные органы, организации, ИП и физические лица. Исключения — обработка исключительно для личных и семейных нужд, сведения, составляющие государственную тайну, архивные фонды.
Надзор. Главный регулятор — Роскомнадзор (Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций, rkn.gov.ru). Технический надзор за информационными системами персональных данных (ИСПД) ведёт ФСТЭК России, криптографическую защиту каналов передачи контролирует ФСБ.
В статье последовательно разберём: что закон считает персональными данными, как устроен механизм их обработки, какие права есть у граждан, что грозит нарушителям и как ФЗ-152 изменился с 2006 по 2026 год.
Статья 3 пункт 1 ФЗ-152 даёт лаконичное, но ёмкое определение: персональные данные — это любая информация, относящаяся к прямо или косвенно определённому или определяемому физическому лицу (субъекту персональных данных).
Ключевое слово — «косвенно». Данные не обязаны называть имя напрямую, чтобы стать персональными. Достаточно, что они в совокупности позволяют установить личность человека. IP-адрес сам по себе может не идентифицировать никого конкретно, но в связке с именем пользователя и временем входа — это уже персональные данные.
Практический критерий: задайте вопрос — «позволяет ли эта информация, самостоятельно или вместе с другими данными, установить конкретного человека?». Если ответ «да» — вы работаете с персональными данными и обязаны соблюдать требования закона.
Важно понимать: ФЗ-152 защищает сведения только о физических лицах — гражданах, иностранцах, лицах без гражданства. Информация о юридических лицах под действие закона не подпадает. ООО «Ромашка» не является субъектом персональных данных, а вот генеральный директор Иван Петров, чьи ФИО и должность упомянуты в договорах компании, таковым является.
Закон выделяет несколько категорий персональных данных в зависимости от степени чувствительности и режима обработки. Их рассмотрим подробнее в следующих подразделах.
Понять, с чем именно приходится работать оператору, помогает простое разграничение.
| Является персональными данными |
Не является персональными данными |
|---|---|
| ФИО | Наименование юридического лица |
| Серия и номер паспорта | Полностью обезличенные данные |
| СНИЛС, ИНН физического лица | Агрегированная статистика без привязки к конкретному человеку |
| Номер телефона | Обезличенные cookie-данные без возможности идентификации |
| Адрес электронной почты | Информация, обрабатываемая исключительно для личных нужд |
| IP-адрес при возможности идентификации | Данные, не позволяющие установить личность ни при каких условиях |
| Cookies в привязке к аккаунту | |
| Фотография, видеоизображение | |
| Геолокация | |
| Биометрические данные (отпечаток пальца, ДНК) |
Отдельного внимания заслуживают IP-адрес и cookies: сами по себе они не всегда идентифицируют конкретного человека, но в связке с данными аккаунта, историей браузера или пользовательским профилем становятся персональными. Именно поэтому сайты обязаны уведомлять пользователей об использовании cookies и получать согласие на их обработку.
Быстрая самопроверка для оператора: если данные позволяют позвонить, написать или разыскать человека — они персональные.
Не все персональные данные одинаково чувствительны. Закон выстраивает иерархию с разными требованиями к защите.
| Категория |
Примеры |
Правовой режим |
Статья |
|---|---|---|---|
| Общие | ФИО, телефон, e-mail, адрес, дата рождения, фото | Стандартный: согласие или одно из 11 оснований | Ст. 3, 6 |
| Специальные | Здоровье, диагнозы, раса, национальность, политические взгляды, религия, судимость, сексуальная жизнь | Запрет по умолчанию; обработка только при одном из 10 исключений | Ст. 10 |
| Биометрические | Отпечатки пальцев, рисунок сетчатки, ДНК, голос, лицо при верификации личности | Только письменное согласие; нельзя отказать в обслуживании за отказ дать биометрию | Ст. 11 |
| Разрешённые для распространения | ФИО, профессия, город — если субъект сам разрешил публикацию | Особое согласие по ст. 10.1; молчание ≠ согласие | Ст. 10.1 |
Специальные категории (ст. 10). Обрабатывать сведения о здоровье, расе или религиозных убеждениях по умолчанию запрещено. Разрешение даётся строго в рамках 10 исключений: явное письменное согласие субъекта; медицинские цели (диагностика, лечение); нормы трудового законодательства; деятельность религиозных организаций в отношении своих членов; судопроизводство и исполнение судебных актов; защита жизни субъекта, если согласие получить физически невозможно, и ряд других. Нарушение этого запрета — уголовная ответственность или максимальный административный штраф.
Биометрические данные (ст. 11). Обработка возможна только на основании письменного согласия. Исключения — требования государственной безопасности, обязательная дактилоскопическая регистрация, транспортная безопасность. Ключевая гарантия закреплена в ст. 11 ч. 3: оператор не вправе отказать гражданину в обслуживании только потому, что тот отказывается предоставить биометрические данные. Банк не может закрыть клиенту доступ к счёту из-за нежелания проходить биометрическую верификацию.
Данные, разрешённые для распространения (ст. 10.1). Отдельный режим для информации, которую субъект готов сделать публичной. Согласие должно быть специальным — явным и конкретным. Статья 10.1 часть 8 прямо указывает: отсутствие возражений не означает согласия, молчание или бездействие не равнозначно согласию.
Само слово «обработка» охватывает значительно больше действий, чем принято думать. Статья 3 пункт 3 ФЗ-152 перечисляет 13 операций, составляющих понятие обработки: сбор, запись, систематизация, накопление, хранение, уточнение (обновление, изменение), извлечение, использование, передача (распространение, предоставление, доступ), обезличивание, блокирование, удаление, уничтожение.
Это означает: если вы занесли клиентский e-mail в CRM, скопировали его в таблицу, отправили коллеге, а потом удалили — каждое из этих действий является обработкой персональных данных и подпадает под требования закона о защите персональных данных.
Обработка считается законной, если одновременно соблюдены два условия: принципы ст. 5 и хотя бы одно из оснований ст. 6. Нарушение любого из этих условий делает обработку незаконной — даже при наличии согласия субъекта.
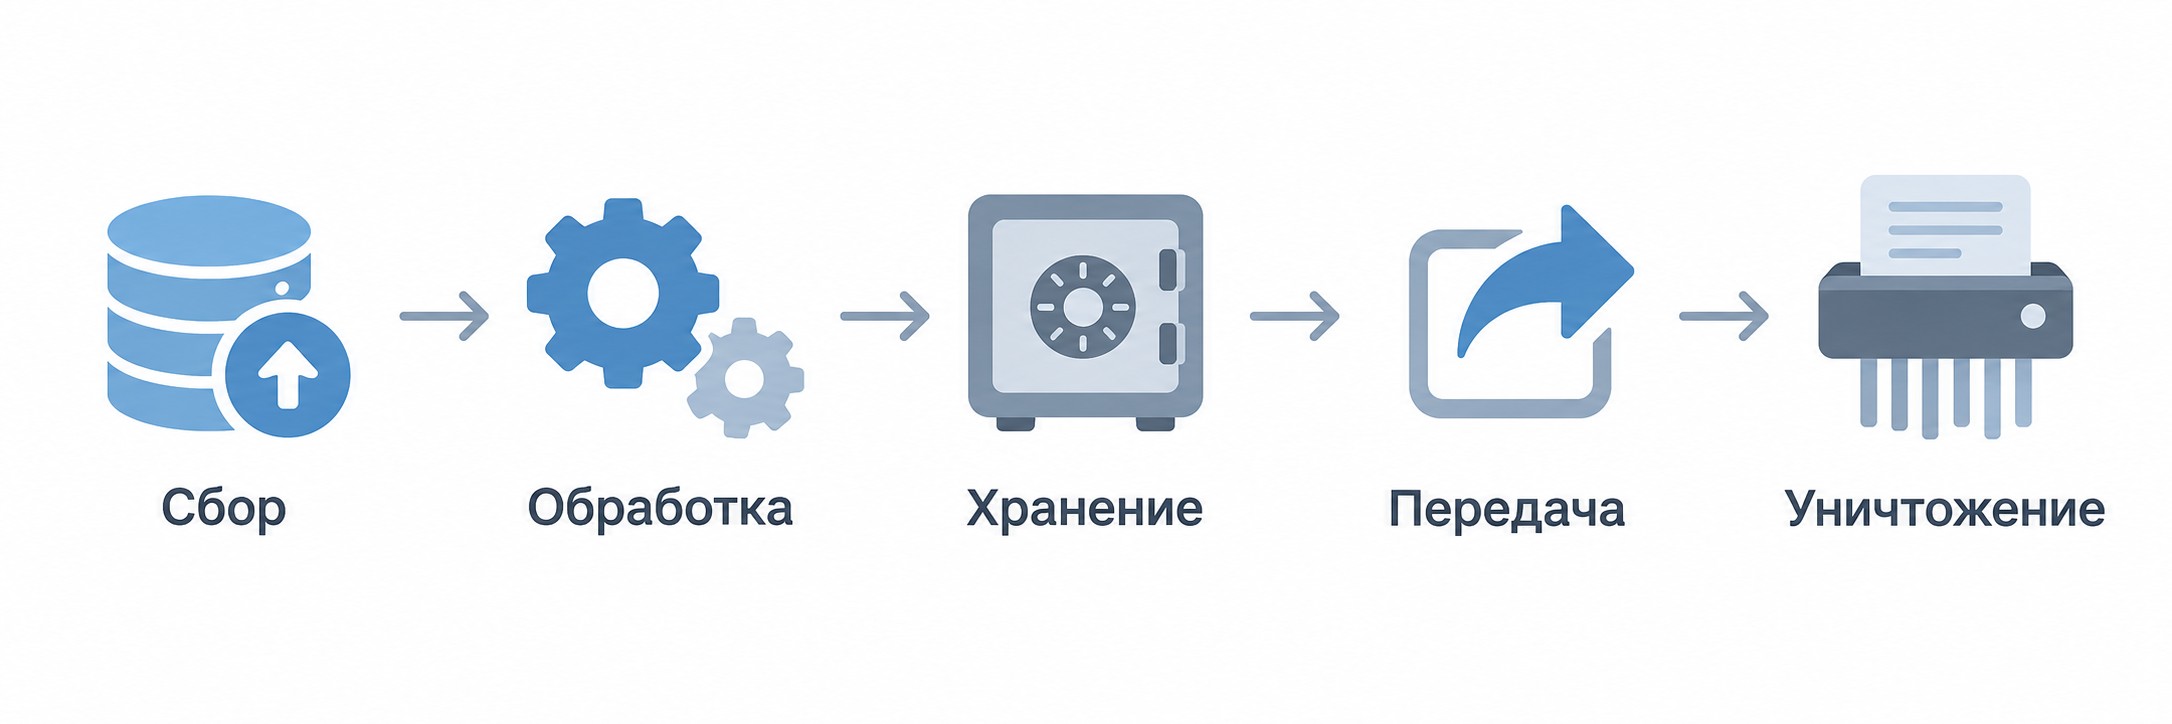
Принципы обработки — не рекомендации, а обязательные требования. Нарушение любого из них образует состав административного правонарушения по ст. 13.11 КоАП.
Практическое правило: перед запуском любой новой системы обработки ПД задайте три вопроса — зачем собираем? сколько нужно? когда удалим? Ответы на них должны быть зафиксированы в политике обработки персональных данных.
Главное заблуждение о законе: считается, что для любой обработки персональных данных нужно согласие субъекта. На деле согласие — лишь первое из 11 оснований, закреплённых в ст. 6 ч. 1 ФЗ-152.
Практические примеры. СНТ обрабатывает ФИО и адреса участков членов товарищества на основании пп. 5 и 6 — без согласия каждого члена. Банк хранит историю платежей клиента на основании пп. 6 и 2 (ФЗ «О банках и банковской деятельности»). Согласие требуется, только когда ни одно из других десяти оснований не применимо.
Когда другие основания из ст. 6 не подходят, оператор обращается к согласию субъекта. Статья 9 ФЗ-152 устанавливает пять обязательных характеристик: согласие должно быть конкретным (на определённую цель), предметным (указывать конкретные данные), информированным (субъект понимает, что происходит с его данными), сознательным (без принуждения) и однозначным (без двоякой трактовки).
Закон допускает три формы согласия:
Бремя доказывания наличия согласия лежит на операторе: именно он должен доказать, что субъект его дал. Если согласие не сохранено — считается, что его не было.
Письменное согласие признаётся недействительным, если в нём отсутствует хотя бы один из девяти обязательных элементов, предусмотренных ст. 9 ч. 4 ФЗ-152. Используйте этот чек-лист при разработке собственной формы.
Электронное согласие, подписанное квалифицированной или неквалифицированной ЭП, юридически равнозначно письменному. Простое проставление галочки на сайте без ЭП к письменной форме не относится — это согласие «в любой форме», достаточное лишь для общих ПД.
Право на отзыв согласия закреплено в ст. 9 ч. 2 ФЗ-152. Гражданин вправе отозвать согласие в любой момент без объяснения причин.
Последствия для оператора. После получения отзыва оператор обязан:
Важные исключения. Отзыв согласия не влечёт автоматического прекращения обработки, если оператор может опереться на другое основание из ст. 6 пп. 2–11. Например, работодатель продолжает хранить ПД уволенного сотрудника в течение срока, предусмотренного трудовым законодательством, — независимо от отзыва согласия, поскольку основание — исполнение требований закона.
Порядок отзыва. Закон не устанавливает строгой формы: заявление подаётся письменно или в электронном виде. Оператор обязан подтвердить исполнение требования об уничтожении данных. Если оператор игнорирует отзыв — субъект вправе обратиться с жалобой в Роскомнадзор или подать иск в суд.
Оператором персональных данных является любой государственный орган, муниципальный орган, юридическое лицо, ИП или физическое лицо, которые самостоятельно или совместно с другими организуют и осуществляют обработку персональных данных. Определение из ст. 3 п. 2 нарочно широкое: под него подпадают и федеральные ведомства, и небольшие интернет-магазины, и садовые товарищества.
Ключевая фигура в системе обязанностей — лицо, ответственное за организацию обработки персональных данных (ст. 22.1). Оператор обязан его назначить: принимать обращения субъектов, вести внутренний контроль, обеспечивать актуальность документации. В крупных организациях эту роль нередко берёт на себя специалист по информационной безопасности.
Хотите системно разобраться в требованиях ФЗ-152 и профессионально освоить инструменты защиты информационных систем? В ProfiFuture действует программа «Специалист по информационной безопасности» — онлайн-курс продолжительностью около 6 недель с господдержкой, стоимость от 24 480 ₽.
На практике операторами персональных данных выступают организации и лица самого разного масштаба.
Государственные органы — ФНС, Социальный фонд России, Росреестр, поликлиники и больницы в статусе государственных учреждений. Обрабатывают ПД граждан в рамках своих полномочий на основании закона.
Юридические лица — банки, страховые компании, интернет-магазины, кадровые агентства, управляющие компании ЖКХ. Большинство коммерческих организаций, имеющих хотя бы одного сотрудника или покупателя, являются операторами.
Индивидуальные предприниматели — ИП с наёмными работниками или клиентской базой. Регулярно обрабатывают ПД через кассовые программы, CRM-системы и мессенджеры.
Кейс: СНТ как оператор. Садовое некоммерческое товарищество — классический пример, который часто упускают из виду. СНТ собирает и хранит ФИО членов, адреса участков, кадастровые номера, контактные телефоны, сведения о задолженности по взносам. Это полноценная обработка персональных данных. СНТ обязано уведомить Роскомнадзор, разработать и опубликовать политику обработки ПД, назначить ответственного. При этом согласие каждого члена не требуется: достаточно основания из ст. 6 п. 6 (договор с членом товарищества) или п. 5 (исполнение функций некоммерческой организации).
Кейс: работодатель. Трудовой договор, СНИЛС, ИНН, сведения о доходах, медицинские справки для оформления льгот — всё это ПД сотрудника. Работодатель вправе обрабатывать их в рамках трудового договора без отдельного согласия (ст. 6 п. 6). Согласие требуется, если работодатель, например, планирует публиковать фото сотрудника на сайте компании — это уже выходит за рамки трудовых отношений.
Кейс: интернет-магазин. Собирает имя, адрес доставки, e-mail, номер телефона, историю заказов, cookies для таргетинга. Для исполнения договора доставки — основание ст. 6 п. 6. Для ретаргетинга рекламой — нужно отдельное согласие.
Обязанности оператора рассредоточены по Главе 4 ФЗ-152. Ниже они сведены в единую таблицу с конкретными статьями и сроками.
| Обязанность |
Статья |
Срок / порядок |
|---|---|---|
| Уведомить Роскомнадзор до начала обработки | Ст. 22 | До начала обработки |
| Назначить ответственного за организацию обработки ПД | Ст. 22.1 | До начала обработки |
| Опубликовать политику обработки персональных данных | Ст. 18.1 ч. 2 | До начала обработки |
| Получить согласие субъекта при отсутствии иных оснований | Ст. 9 | До начала обработки |
| Предоставить доступ субъекту к его ПД по запросу | Ст. 14 | 10 рабочих дней с запроса |
| Уточнить или уничтожить ПД по требованию субъекта | Ст. 21 | 7 рабочих дней с запроса |
| Заблокировать незаконно обрабатываемые ПД | Ст. 21 ч. 3 | 3 рабочих дня с запроса |
| Направить первичное уведомление об утечке в РКН | Ст. 21 + ФЗ-519 (2024) | В течение 24 часов |
| Направить результаты расследования утечки в РКН | Ст. 21 + ФЗ-519 (2024) | В течение 72 часов |
| Уничтожить ПД после достижения цели обработки | Ст. 21 ч. 4 | В течение 30 дней |
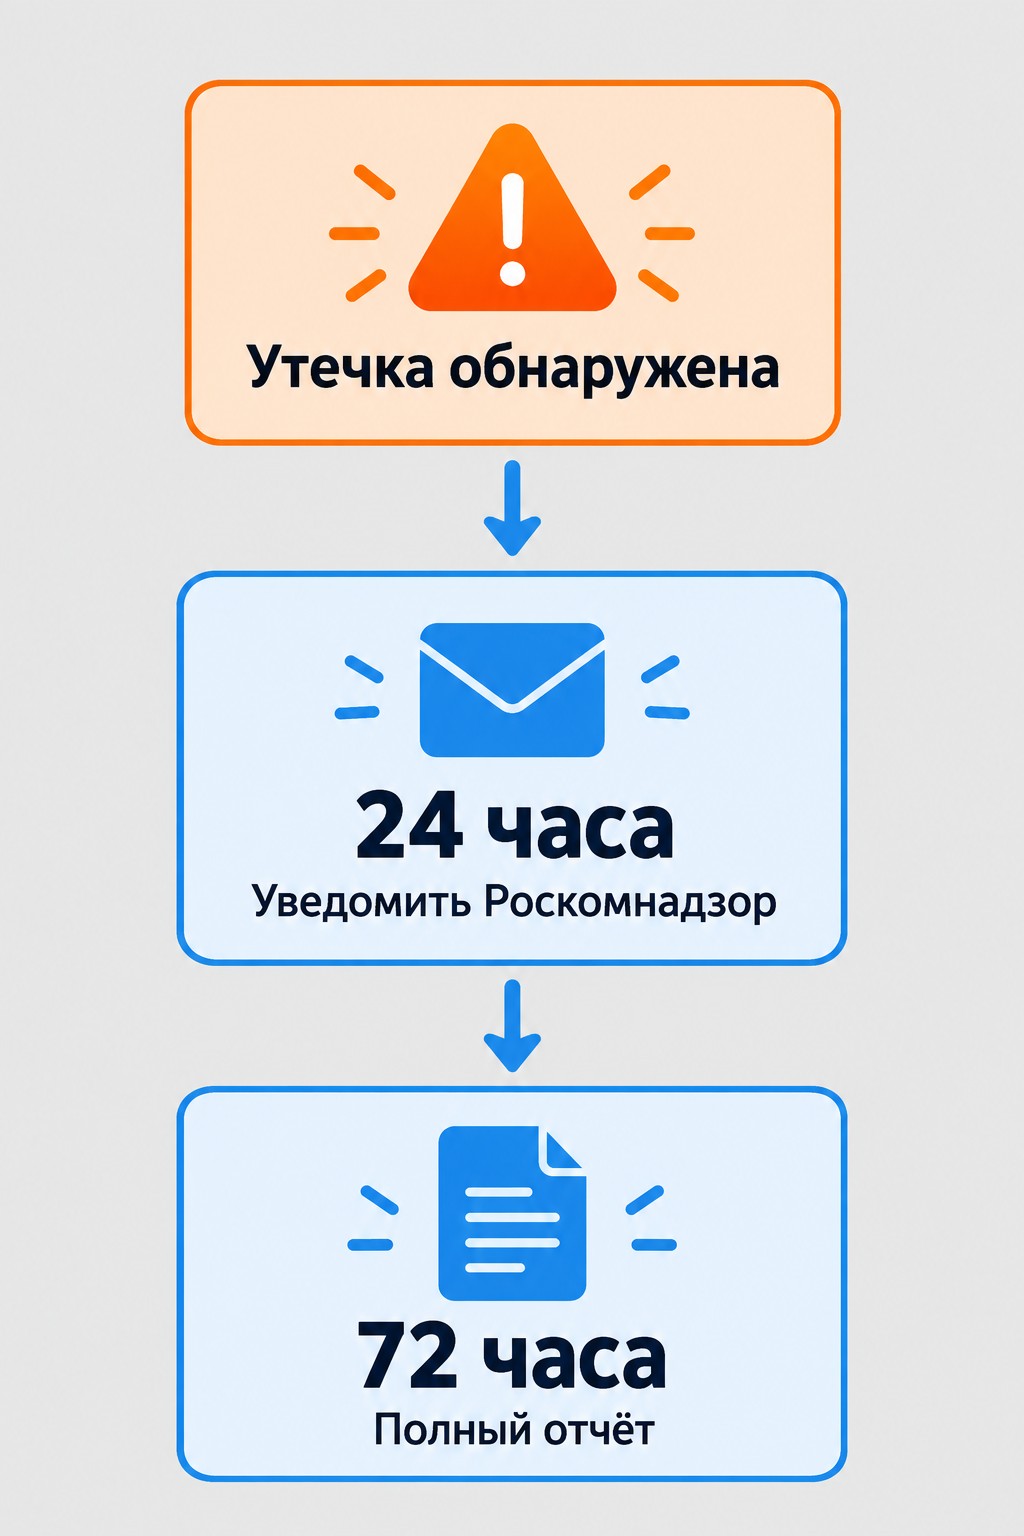
Алгоритм при утечке. С 2024 года (ФЗ-519) действует чёткий двухступенчатый порядок уведомления об инцидентах. В течение 24 часов с момента обнаружения — первичное уведомление в Роскомнадзор: факт инцидента, предполагаемые причины, принятые меры по локализации. В течение 72 часов — результаты внутреннего расследования: установленные виновные, объём пострадавших данных, меры по предотвращению повторения. До ФЗ-519 сроки были размытыми, что порождало затягивание уведомлений на недели.
Важный нюанс: поручение обработки третьему лицу не снимает ответственности с оператора (ст. 6 ч. 5). Если подрядчик допустил утечку клиентских данных вашего магазина, административный иск будет предъявлен прежде всего вам как оператору.
По общему правилу ст. 22 ч. 1 ФЗ-152 оператор обязан уведомить Роскомнадзор до начала обработки персональных данных. Уведомление подаётся через официальный сайт rkn.gov.ru — электронно, с усиленной квалифицированной ЭП.
Кто освобождён от уведомления:
Большинство коммерческих организаций, ведущих CRM, кадровые базы или принимающих онлайн-заказы, под исключения не подпадают.
Состав уведомления (ст. 22 ч. 3): наименование и адрес оператора; цель обработки; категории ПД; категории субъектов; порядок и условия обработки; меры безопасности; сведения о местонахождении баз данных — обязательный пункт с 2014 года.
После получения уведомления Роскомнадзор вносит оператора в реестр в течение 30 дней. Реестр публичен и доступен на rkn.gov.ru — любой может проверить, подала ли организация уведомление.
Глава 3 ФЗ-152 посвящена правам субъекта — каждого гражданина, чьи данные кто-то обрабатывает. Закон закрепляет девять ключевых прав, образующих механизм активной защиты: от получения информации до требования уничтожения данных и взыскания компенсации.
Общий алгоритм реализации прав — трёхступенчатый:
Права субъекта не зависят от гражданства: иностранные граждане и лица без гражданства, чьи ПД обрабатываются на территории РФ, пользуются теми же гарантиями.
| Право |
Статья |
Срок ответа оператора |
|---|---|---|
| Доступ к своим ПД и информации об обработке | Ст. 14 | 10 рабочих дней |
| Уточнение (исправление) неточных или устаревших ПД | Ст. 21 ч. 1 | 7 рабочих дней |
| Блокирование ПД при выявлении нарушений | Ст. 21 ч. 3 | 3 рабочих дня |
| Уничтожение ПД при незаконной обработке | Ст. 21 ч. 3 | 3 рабочих дня |
| Отзыв согласия на обработку | Ст. 9 ч. 2 | Уничтожение — 30 дней |
| Защита от профилирования и автоматизированных решений | Ст. 16 | По запросу |
| Возражение против обработки в маркетинговых целях | Ст. 15 ч. 1 | Немедленно |
| Жалоба в Роскомнадзор или иск в суд | Ст. 17 | — |
| Возмещение морального вреда и убытков | Ст. 17 ч. 2 | — |
Несколько прав требуют отдельного пояснения.
Доступ (ст. 14). Субъект вправе получить: подтверждение факта обработки; перечень обрабатываемых данных; цель, сроки, источники получения, перечень получателей. Оператор обязан ответить в течение 10 рабочих дней — бесплатно.
Защита от профилирования (ст. 16). Если оператор принимает решения, влекущие юридические или иные значимые последствия, исключительно на основе автоматизированной обработки (кредитный скоринг, алгоритмический найм) — субъект вправе оспорить такое решение и требовать пересмотра с участием живого человека. Автоматизированные решения с правовыми последствиями допустимы только с прямого письменного согласия субъекта.
Возмещение морального вреда (ст. 17 ч. 2). Это право существует независимо от наличия имущественного ущерба. Если утечка ПД причинила психологические страдания, субъект вправе взыскать компенсацию в суде, даже если финансовые потери не подтверждены. На практике суды присуждают от 5 000 до 100 000 руб. в зависимости от тяжести нарушения.
Запрос оператору. Субъект направляет запрос в произвольной форме — главное указать паспортные данные для идентификации, суть требования и способ получения ответа. Запрос подаётся лично, по почте или в электронном виде. Оператор обязан ответить в установленный срок или сообщить об отказе с мотивировкой.
Жалоба в Роскомнадзор. Подаётся через портал rkn.gov.ru — бесплатно. РКН рассматривает жалобу, при необходимости проводит проверку оператора и может выдать предписание или составить протокол об административном правонарушении.
Иск в суд. Подаётся в суд общей юрисдикции по месту нахождения оператора или жительства субъекта. Можно требовать прекращения обработки, уничтожения данных и возмещения морального вреда (ст. 17 ч. 2). Привлекать Роскомнадзор в качестве третьего лица необязательно — достаточно прямого иска к оператору.
Роскомнадзор в суде. Если нарушение затронуло неопределённый круг лиц, РКН вправе сам обратиться в суд в защиту прав субъектов (ст. 23 ч. 3 п. 5) — без поручения конкретного гражданина.
ФЗ-152 выделяет три зоны усиленного регулирования, где стандартных форм согласия и оснований недостаточно: специальные категории ПД (ст. 10), биометрические данные (ст. 11) и трансграничная передача (ст. 12). Во всех трёх случаях оператор несёт повышенную нагрузку доказывания, а роль Роскомнадзора в контроле ощутимо возрастает.
Общий признак особых режимов: данные либо особо чувствительны (здоровье, биометрия), либо рискуют покинуть российскую юрисдикцию и оказаться вне досягаемости российского права. В обоих случаях закон требует отдельного правового обоснования и письменного подтверждения.
Специальные категории (ст. 10). К ним относятся: сведения о здоровье и медицинских диагнозах, расовая и национальная принадлежность, политические взгляды, религиозные убеждения, сексуальная жизнь, судимость. По умолчанию обработка таких данных запрещена. Исключения:
Биометрические данные (ст. 11). Обработка возможна только на основании письменного согласия. Без него — исключительно в случаях, прямо предусмотренных законами о государственной безопасности, дактилоскопической регистрации, транспортной безопасности. Ключевое правило ст. 11 ч. 3: оператор не вправе отказать гражданину в обслуживании, если тот отказывается предоставить биометрические данные. Банк не может закрыть клиенту доступ к счёту из-за отказа от Face ID.
Обезличенные данные о здоровье (ст. 10 ч. 2.1, ст. 13.1): допускаются для целей разработки и совершенствования систем искусственного интеллекта при соблюдении требований к обезличиванию. Это исключение отражает потребность ИИ-отрасли в медицинских датасетах.
Трансграничная передача — любая передача ПД российских граждан за пределы России: хранение на иностранных серверах, передача данных зарубежному контрагенту, использование иностранных облачных сервисов для клиентских баз.
Двойное уведомление. Оператор обязан уведомить Роскомнадзор о намерении передать ПД за рубеж отдельно от общего уведомления об обработке (ст. 12 ч. 3). Роскомнадзор должен принять решение в течение 10 рабочих дней с возможным продлением ещё на 5 дней.
«Безопасные» страны. Перечень утверждает Роскомнадзор. В него входят государства, ратифицировавшие Конвенцию Совета Европы № 108 и обеспечивающие адекватный уровень защиты. Для передачи в такие страны достаточно уведомления РКН — отказ не выносится.
«Небезопасные» страны. Для государств, не вошедших в перечень, оператор ожидает решения Роскомнадзора. РКН может запретить передачу, если она угрожает конституционному строю, обороноспособности, экономической безопасности или культурному суверенитету России.
При запрете передачи оператор обязан потребовать от иностранного получателя уничтожить ранее переданные данные и документально подтвердить это уничтожение.
Важный нюанс для бизнеса: использование иностранных CRM, почтовых сервисов или облачных хранилищ, в которые попадают ПД граждан РФ, — это трансграничная передача. Она требует отдельной правовой оценки и, как правило, уведомления РКН.
ФЗ-152 сам по себе не устанавливает конкретных штрафов — он лишь фиксирует, что нарушители несут ответственность в соответствии с российским законодательством (ст. 24). Реальные санкции сосредоточены в трёх независимых правовых источниках, которые могут применяться одновременно и к разным субъектам.
Административная ответственность — статья 13.11 КоАП РФ. Применяется к юридическим лицам, ИП и должностным лицам. Протоколы составляет Роскомнадзор самостоятельно. Штрафы от 1 000 руб. до 18 000 000 руб. в зависимости от вида нарушения и субъекта.
Уголовная ответственность — статья 137 УК РФ «Нарушение неприкосновенности частной жизни». Применяется к физическим лицам при доказанном умысле. До 5 лет лишения свободы.
Гражданская ответственность — ст. 24 ФЗ-152 в совокупности с нормами ГК РФ. Возмещение морального вреда и убытков в пользу субъекта ПД. Не зависит от результатов административного или уголовного дела.
Статья 13.11 КоАП — основной инструмент Роскомнадзора. С 2022 года санкции существенно выросли, появились оборотные штрафы за повторные нарушения.
| Нарушение |
Физические лица |
Должностные лица |
ИП |
Юридические лица |
|---|---|---|---|---|
| Обработка ПД без законного основания (ч. 1) | 2 000–6 000 ₽ | 10 000–20 000 ₽ | 20 000–40 000 ₽ | 60 000–100 000 ₽ |
| Обработка без письменного согласия при его обязательности (ч. 2) | 6 000–10 000 ₽ | 20 000–40 000 ₽ | 40 000–80 000 ₽ | 150 000–300 000 ₽ |
| Отсутствие или недоступность политики обработки ПД (ч. 3) | 700–1 500 ₽ | 3 000–6 000 ₽ | 5 000–10 000 ₽ | 15 000–30 000 ₽ |
| Непредоставление субъекту информации об обработке его ПД (ч. 4) | 1 000–2 000 ₽ | 4 000–6 000 ₽ | 10 000–15 000 ₽ | 20 000–40 000 ₽ |
| Нарушение при трансграничной передаче ПД (ч. 12) | — | 20 000–40 000 ₽ | 40 000–80 000 ₽ | 100 000–300 000 ₽ |
| Повторное нарушение ч. 1–7 (ч. 8) | 4 000–12 000 ₽ | 20 000–50 000 ₽ | 50 000–100 000 ₽ | 1 000 000–18 000 000 ₽ |
Ключевые акценты:
Уголовная ответственность наступает, когда нарушение носит умышленный характер и затрагивает тайну частной жизни, а не просто процедурные требования к оператору.
Состав ст. 137 УК РФ — незаконный сбор или распространение сведений о частной жизни физического лица, составляющих его личную или семейную тайну, без его согласия либо распространение этих сведений в публичном выступлении, средствах массовой информации или информационной системе.
Три части статьи:
Отличие от КоАП. Уголовная ответственность требует доказанного умысла: нарушитель знал, что действует незаконно, и желал этого. Ошибочная настройка CRM с открытым доступом к базе — КоАП. Целенаправленная продажа клиентской базы конкуренту — УК. Роскомнадзор направляет материалы проверки в прокуратуру, когда признаки умысла очевидны (ст. 23 ч. 3 п. 7).
Статья 24 ФЗ-152 закрепляет право субъекта на возмещение убытков и морального вреда, причинённых нарушением закона о персональных данных. Принципиальный момент: моральный вред возмещается независимо от наличия имущественного ущерба. Если утечка ПД не повлекла финансовых потерь, но причинила психологические страдания — субъект всё равно вправе требовать компенсацию.
Механизм — иск в суд общей юрисдикции по ст. 151, 1099–1101 ГК РФ. Истец доказывает факт нарушения и причинно-следственную связь между нарушением и страданиями. На практике суды присуждают от 5 000 до 100 000 руб. в зависимости от тяжести нарушения и обстоятельств дела. Иски, связанные с утечкой медицинских или биометрических данных, нередко получают более высокие суммы.
ФЗ-152 — живой документ. С момента принятия в 2006 году он менялся более 30 раз. Каждая крупная поправка отражала либо технологические изменения (облачные сервисы, биометрия, системы искусственного интеллекта), либо усиление государственного контроля над оборотом данных граждан. Актуальная редакция — ФЗ-265 от 26 июля 2026 года, и именно ею следует руководствоваться при проверке соответствия требованиям.
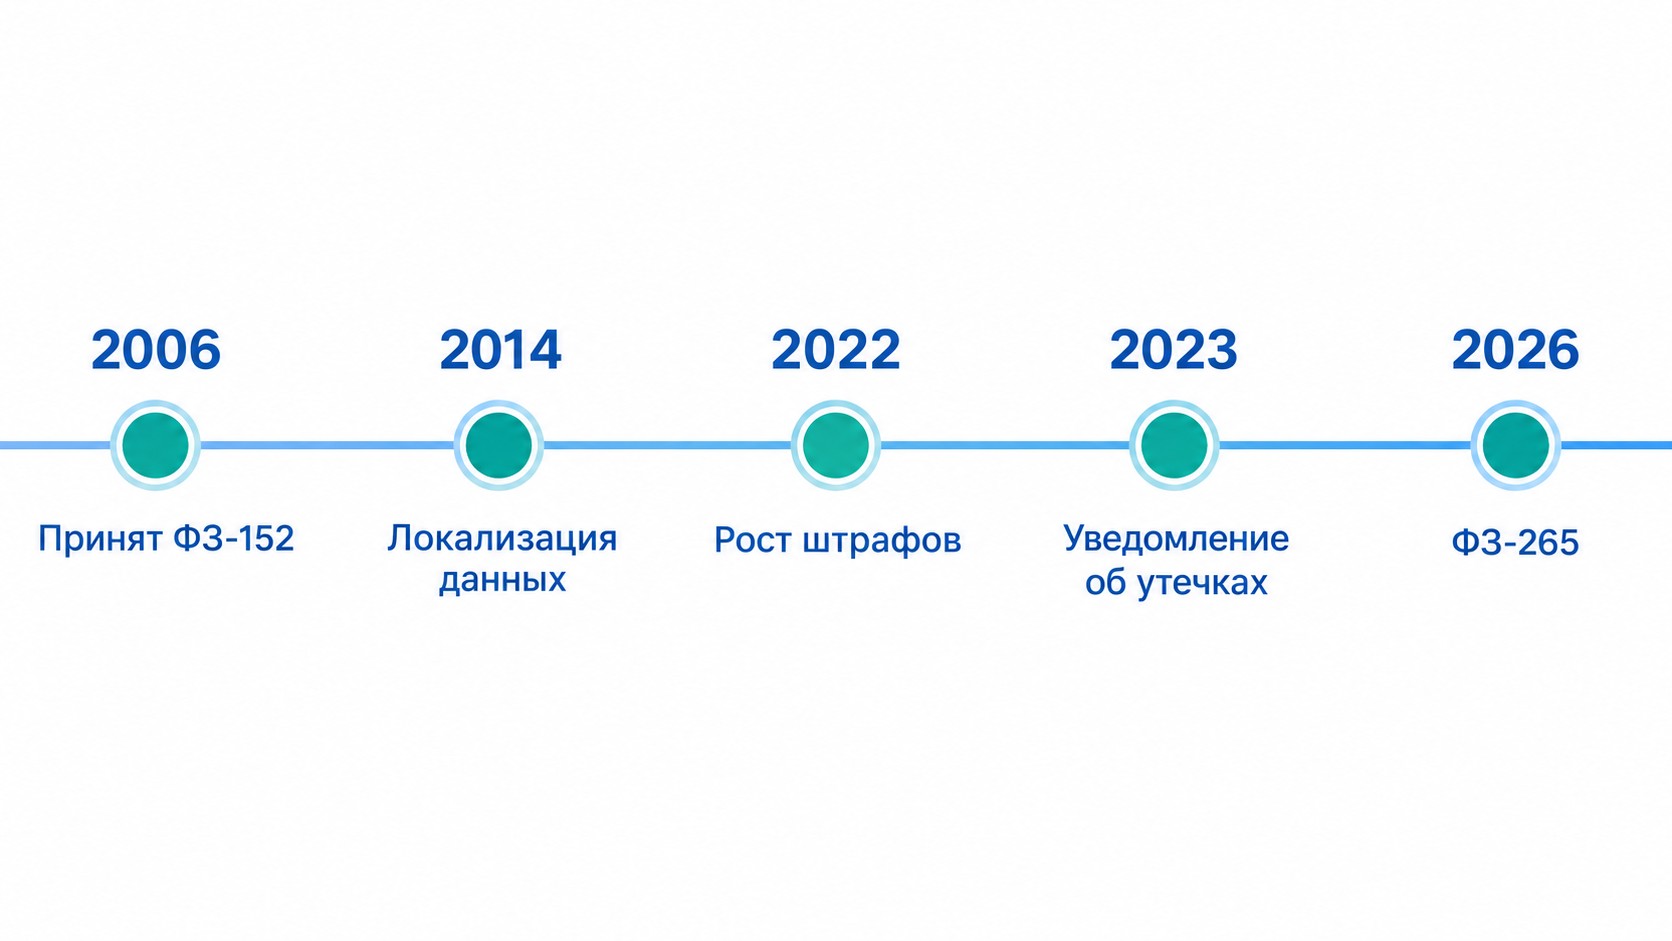
ФЗ-242 (2014) — локализация данных. Первая крупная реформа после принятия закона. С 2015 года операторы обязаны обеспечивать запись, систематизацию, накопление, хранение, уточнение и извлечение ПД граждан РФ на базах данных, физически расположенных в России (ст. 18.1 ч. 5). Требование распространяется и на иностранные компании, работающие с российскими пользователями. Нарушение требования локализации — основание для блокировки сайта Роскомнадзором. Именно по этой статье в разные годы блокировались крупные зарубежные платформы.
ФЗ-266 (2022) — масштабная реформа. Самая обширная поправка за всю историю закона:
ФЗ-519 (2024) — правило 24+72 часа. Конкретизировал порядок уведомления об утечках. Оператор обязан: в течение 24 часов сообщить РКН о факте инцидента и принятых мерах; в течение 72 часов — предоставить результаты расследования. До ФЗ-519 сроки были размытыми, что порождало затягивание уведомлений на недели и месяцы.
ФЗ-121 и ФЗ-156 (2025). Уточнили полномочия Роскомнадзора в части реестра инцидентов и расширили обязанности операторов при использовании ИСПД с системами искусственного интеллекта.
ФЗ-265 (2026, актуальная редакция). Последнее по времени изменение уточняет режим обработки биометрических данных в государственных информационных системах и расширяет перечень исключений при обезличивании данных о здоровье для целей разработки систем ИИ.
Перед запуском новой системы обработки ПД или плановой проверкой внутреннего compliance — пройдите по каждому пункту.
В 2025–2026 годах Роскомнадзор усиливает плановые и внеплановые проверки операторов, не включённых в реестр. Риск получить штраф по ст. 13.11 КоАП при несоответствии хотя бы одному из пунктов — вполне реальный.
Роскомнадзор — уполномоченный орган по защите прав субъектов персональных данных (ст. 23 ч. 1 ФЗ-152). Полное наименование: Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций. Сайт: rkn.gov.ru. Финансирование — из федерального бюджета.
Полномочия РКН в сфере персональных данных широки: ведение реестра операторов и реестра инцидентов, плановые и внеплановые проверки, блокировка сайтов нарушителей, составление административных протоколов, направление материалов в прокуратуру, обращения в суд в защиту прав граждан.
Роскомнадзор ежегодно отчитывается о результатах деятельности перед Президентом РФ, Правительством и Федеральным Собранием (ст. 23 ч. 7). В сфере технической защиты информационных систем действует ФСТЭК России — она контролирует уровни защищённости ИСПД (УЗ-1 — максимальный, УЗ-4 — базовый). Криптографическую защиту каналов передачи данных регулирует ФСБ.
Реестр операторов персональных данных. Публичный и бесплатный. Роскомнадзор вносит оператора в реестр в течение 30 дней с момента получения уведомления. Любой гражданин может зайти на rkn.gov.ru, открыть раздел «Реестр операторов ПД» и проверить: включена ли организация в реестр, какие цели обработки указаны, есть ли трансграничная передача. Если организация ведёт обработку ПД, но в реестре не числится — это административное правонарушение по ст. 13.11 КоАП.
Реестр инцидентов (ст. 23 ч. 10). Введён с реформой 2022 года (ФЗ-266). В нём фиксируются утечки, о которых операторы уведомили РКН. Реестр позволяет субъекту проверить, был ли его оператор замечен в инцидентах безопасности.
Взаимодействие с ГосСОПКА. При инцидентах в государственных и критических информационных системах Роскомнадзор взаимодействует с Государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак (ГосСОПКА) — в соответствии со ст. 19 ч. 12 ФЗ-152. ФСТЭК отвечает за технический аудит уровней защищённости ИСПД, ФСБ — за применение сертифицированных криптографических средств при передаче персональных данных по каналам связи.
Основной документ — Федеральный закон № 152-ФЗ «О персональных данных» от 27.07.2006. Он распространяется на всех операторов: государственные органы, юридических лиц, ИП и физических лиц, работающих с ПД граждан РФ. Помимо ФЗ-152, применяются подзаконные акты Правительства и профильные нормы КоАП ст. 13.11 и УК ст. 137.
Персональные данные — любая информация, позволяющая идентифицировать физическое лицо: ФИО, паспорт, СНИЛС, телефон, e-mail, IP-адрес, cookies. Не являются ПД: сведения о юридических лицах, полностью обезличенные данные, агрегированная статистика без привязки к конкретному человеку, информация, обрабатываемая исключительно для личных нужд.
Не всегда. Согласие — лишь одно из 11 оснований (ст. 6). Работодатель вправе обрабатывать ПД в рамках трудового договора без отдельного согласия (ст. 6 ч. 1 п. 5). Согласие требуется, если работодатель обрабатывает данные за пределами трудовых отношений — например, публикует фото сотрудника на сайте — или собирает специальные категории (здоровье, религиозные убеждения) без предусмотренных законом оснований.
По КоАП ст. 13.11 для юридических лиц: от 60 000 до 300 000 руб. за большинство нарушений; при повторном нарушении — до 18 000 000 руб. За умышленный незаконный сбор или распространение ПД — уголовная ответственность по ст. 137 УК РФ до 5 лет лишения свободы. Параллельно может быть взыскан моральный вред по ст. 24 ФЗ-152 — независимо от административного или уголовного дела.
Да, ИП является оператором и обязан уведомить Роскомнадзор до начала обработки (ст. 22 ч. 1). Исключение — обработка исключительно без средств автоматизации (ч. 2 п. 8 ст. 22). Большинство ИП, ведущих электронные базы клиентов или сотрудников, под это исключение не подпадают и обязаны направить уведомление через rkn.gov.ru.
Нет. С 2014 года (ФЗ-242) запись, хранение, уточнение и извлечение ПД граждан РФ должны осуществляться в базах данных на территории России (ст. 18.1 ч. 5). Требование распространяется и на иностранные компании, работающие с российскими пользователями. Нарушение требования локализации — основание для блокировки сайта Роскомнадзором.
Политика должна быть публично доступна — на сайте оператора, в разделе, видном без регистрации (ст. 18.1 ч. 2). Она включает: цели обработки; категории ПД; перечень действий с данными; сроки хранения; порядок уничтожения; права субъектов; контакты ответственного лица. Отсутствие политики или закрытый доступ к ней — штраф 15 000–30 000 руб. для юридических лиц по ч. 3 ст. 13.11 КоАП.
Обезличивание (ст. 3 п. 9) — действия, после которых невозможно без дополнительной информации определить принадлежность данных конкретному лицу. Обезличенные данные допускается использовать для статистики, государственного управления и разработки систем искусственного интеллекта (ст. 13.1) с упрощёнными требованиями к защите. Методы обезличивания устанавливает Роскомнадзор. Специальные категории обезличивать запрещено, за исключением данных о здоровье для целей разработки систем ИИ.
Алгоритм по ФЗ-519 (2024): в течение 24 часов с момента обнаружения — направить в Роскомнадзор первичное уведомление о факте инцидента, предполагаемых причинах и принятых мерах. В течение 72 часов — предоставить результаты внутреннего расследования с данными о виновных и объёме пострадавших данных. Одновременно — заблокировать неправомерно обрабатываемые ПД и устранить нарушение за 3 рабочих дня (ст. 21 ч. 3, 3.1).
Два пути: административный — подать жалобу в Роскомнадзор (rkn.gov.ru), бесплатно; судебный — предъявить иск о возмещении морального вреда и убытков (ст. 17 ч. 2 ФЗ-152). Перед обращением рекомендуется направить письменный запрос оператору — оператор обязан ответить в течение 10 рабочих дней. При бездействии РКН вправе обратиться в суд в защиту неопределённого круга лиц (ст. 23 ч. 3 п. 5).
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос
