Утечка данных — это не только репутационный удар. Это юридическая ответственность, операционный кризис и прямой финансовый риск. Первые несколько часов после инцидента определяют, насколько серьёзными будут последствия для компании. В статье — конкретный план действий: для организаций и для людей, чьи данные оказались под угрозой.
Утечка персональных данных — это несанкционированный доступ к информации, её копирование, передача третьим лицам или уничтожение. Источник может быть внешним (взлом, фишинговая атака) или внутренним (ошибка или умысел сотрудника).

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Ключевые признаки, на которые стоит обратить внимание:
Отсутствие видимых признаков — не гарантия безопасности. Часть инцидентов обнаруживается спустя месяцы. Именно поэтому регулярный мониторинг — рабочий инструмент, а не формальность.
Российское законодательство устанавливает жёсткие сроки реагирования. Их нарушение само по себе является правонарушением — вне зависимости от того, был ли нанесён реальный ущерб субъектам данных.
Порядок уведомления и обязательства оператора персональных данных закреплены в 152-ФЗ о персональных данных — там же можно найти актуальные требования к обработке и защите информации.
После первичного уведомления запускается полноценное расследование:
После закрытия инцидента зафиксируйте выводы во внутреннем отчёте и скорректируйте политику информационной безопасности.
С 2025 года в России действуют оборотные штрафы за нарушения в области персональных данных. До этого санкции были фиксированными и небольшими; теперь их размер привязан к годовой выручке компании. Это делает соблюдение правил хранения персональных данных работников экономически критичным для любого бизнеса.
За первичное нарушение предусмотрен штраф до 15 млн рублей, за повторное — до 500 млн рублей. Для должностных лиц, причастных к умышленной передаче данных, введена уголовная ответственность.
Важно: суммы штрафов и состав правонарушений уточняются по мере правоприменительной практики. Перед принятием решений по конкретному инциденту проверяйте актуальную редакцию закона или обращайтесь к юристу, специализирующемуся на защите персональных данных.
Именно поэтому вопрос защиты информации переместился с уровня ИТ-отдела на уровень совета директоров. Штраф в сотни миллионов рублей — уже экзистенциальный риск для большинства компаний среднего бизнеса.
Разбираться с последствиями утечки — дорого. Строить защиту заранее — разумнее. Специалисты по информационной безопасности сегодня нужны в каждой организации, которая работает с персональными данными. Освоить профессию можно за 1,5 месяца с господдержкой — смотрите каталог программ с господдержкой.
Если вы узнали, что ваши персональные данные попали к третьим лицам, — действуйте последовательно.
Проверьте факт утечки. Сервис Have I Been Pwned (haveibeenpwned.com — международная база известных инцидентов) позволяет узнать, появился ли ваш email или телефон в слитых базах. Роскомнадзор периодически публикует информацию о крупных российских инцидентах — следите за официальными сообщениями.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Смените пароли. Начните с почты — она служит ключом к большинству остальных аккаунтов. Затем — банки, Госуслуги, маркетплейсы. Пароли должны быть уникальными для каждого сервиса. Менеджер паролей избавит от необходимости держать их в голове.
Включите двухфакторную аутентификацию везде, где это возможно: на Госуслугах, в банковских приложениях, в почте. Даже если пароль утёк, второй фактор заблокирует вход для постороннего.
Оформите самозапрет на кредиты. Через Госуслуги или в МФЦ можно запретить выдачу кредитов и займов на своё имя — услуга бесплатная. Если мошенники попытаются воспользоваться вашими паспортными данными, оформить кредит у них не получится.
Следите за транзакциями. Подключите уведомления по всем банковским картам. Подозрительную операцию нужно оспорить как можно быстрее: банк обязан рассмотреть претензию.
Сохраните доказательства. Если вы понесли ущерб (списание денег, кредит на ваше имя) — сохраняйте скриншоты, выписки, переписку. Это понадобится для обращения в полицию и подачи жалобы в Роскомнадзор на оператора, допустившего утечку данных.
Профилактика — это системная работа: регулярный аудит прав доступа, шифрование чувствительных данных, обучение сотрудников распознавать фишинговые атаки.
Среди технических инструментов ключевую роль играют DLP-системы (от английского Data Loss Prevention — предотвращение утечек данных). Они отслеживают передачу информации внутри компании и за её периметр, блокируют подозрительные действия в режиме реального времени. Подробнее о том, как устроены такие системы и как выбрать подходящую, — в статье о DLP-системах для защиты данных.
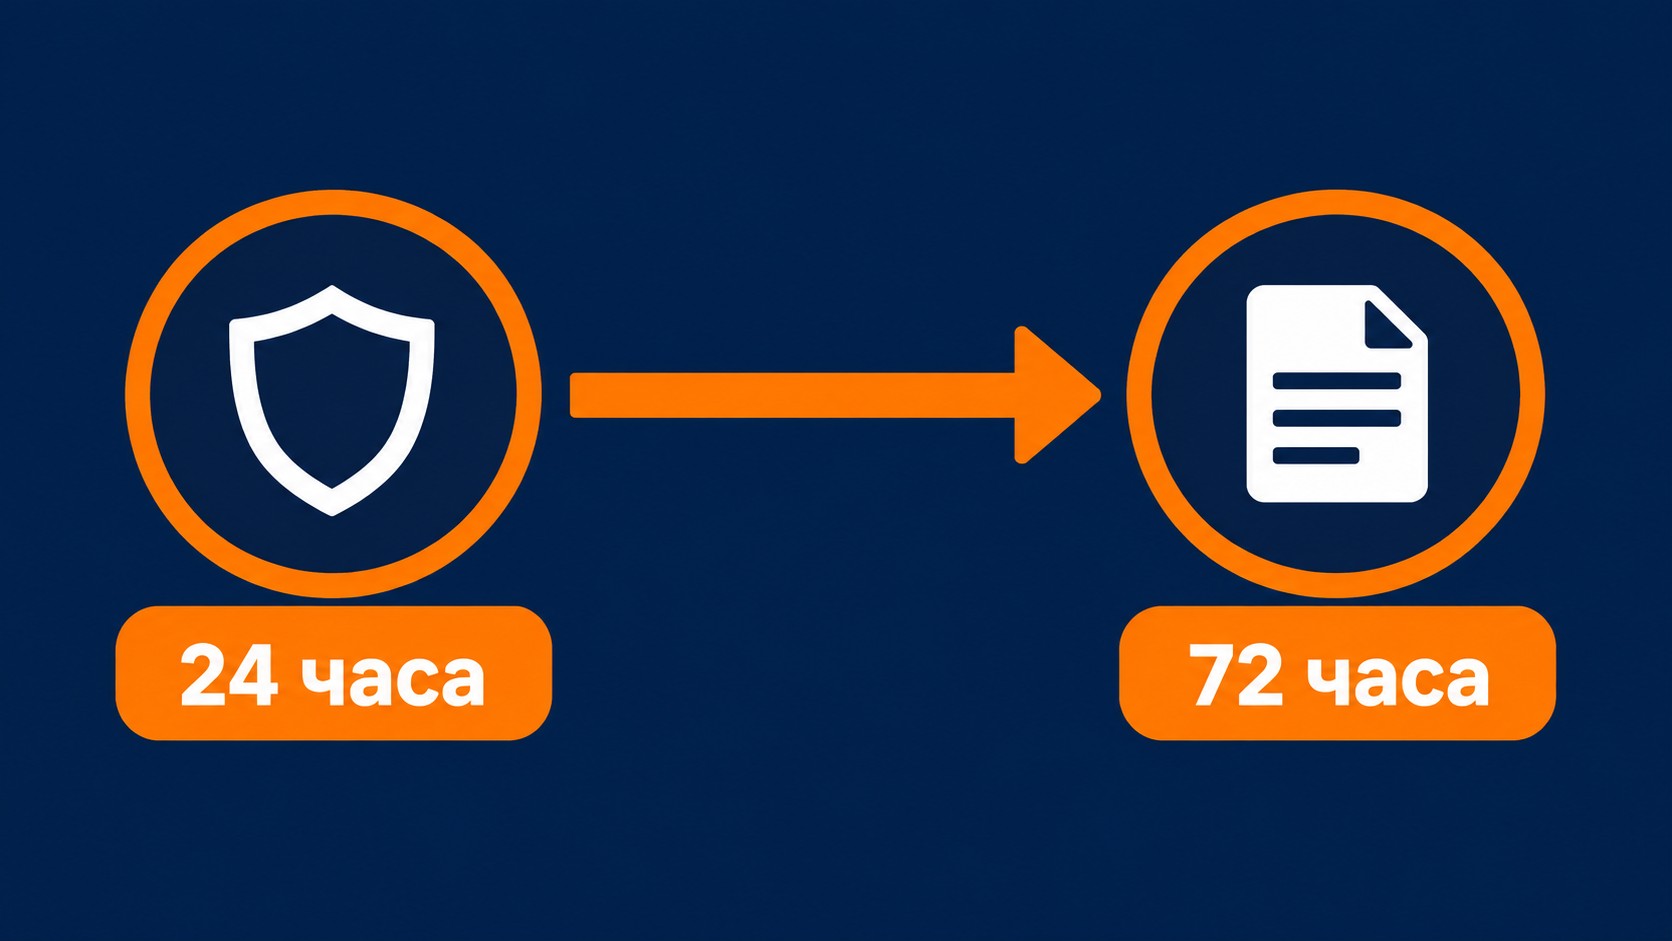
Первичное уведомление — в течение 24 часов с момента обнаружения инцидента. Дополненное уведомление с результатами расследования — в течение 72 часов. Оба срока отсчитываются от момента обнаружения, а не от фактической даты утечки данных.
С 2025 года действуют оборотные штрафы: за первичное нарушение — до 15 млн рублей, за повторное — до 500 млн рублей. Должностным лицам, причастным к умышленной передаче данных, грозит уголовная ответственность. Точные суммы зависят от обстоятельств и категории нарушения — уточняйте у юриста.
Воспользуйтесь сервисом Have I Been Pwned — он сравнивает ваш email с базами известных мировых утечек. Дополнительно следите за официальными сообщениями Роскомнадзора: ведомство информирует о крупных российских инцидентах.
Самозапрет — это запрет на выдачу кредитов и займов на ваше имя. Оформляется бесплатно через Госуслуги или в МФЦ. Защищает от мошенников, которые пытаются взять кредит по утёкшим паспортным данным.
Да. Оператор персональных данных обязан уведомить субъектов — людей, чья информация затронута инцидентом. Если компания умалчивает об утечке, вы вправе подать жалобу в Роскомнадзор.
Может. Оборотные штрафы исчисляются от выручки, поэтому даже для среднего бизнеса итоговая сумма способна оказаться значительной. При повторном нарушении она вырастает многократно. Это принципиально меняет отношение к информационной безопасности: «у нас небольшая компания, нас не заметят» больше не работает как аргумент.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос