DLP-система (Data Loss Prevention, «система предотвращения утечек данных») — класс программно-аппаратных решений для контроля и защиты конфиденциальных данных внутри организации. Три ключевые функции: отслеживать данные на всех этапах жизненного цикла, анализировать содержимое и контекст каждой операции, блокировать нарушения и фиксировать инциденты. В статье разбираем, как устроена DLP-система изнутри, какие данные она защищает, как классифицируются решения по архитектуре — и почему бизнес всё чаще рассматривает их не как опцию, а как инфраструктурный стандарт информационной безопасности.
DLP-система — программно-аппаратный комплекс, который контролирует информационные потоки компании и не позволяет конфиденциальной информации несанкционированно покинуть корпоративный периметр. Аналогия простая: таможенный контроль на границе — только вместо грузов система проверяет данные, которые пытаются «выехать» через электронную почту, мессенджеры, USB-носитель или облако.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
DLP расшифровывается как Data Loss Prevention — «предотвращение потери данных» или «предотвращение утечек данных». Концепция сформировалась как ответ на рост угроз изнутри организации: классические средства защиты отражают внешние атаки, а DLP контролирует действия легитимных пользователей. Именно в этом принципиальное отличие от антивируса: антивирус не знает, что сотрудник случайно отправил клиентскую базу на личный почтовый ящик. DLP — знает и заблокирует передачу. Защита от утечек информации DLP распространяется на все каналы коммуникации, а не только на внешние угрозы.
Оба инструмента входят в контур информационной безопасности, но решают разные задачи. DLP-система работает с контентом и каналами передачи: перехватывает данные и пресекает нарушения в реальном времени. SIEM (система управления событиями безопасности) коррелирует события из множества источников и выявляет аномальные паттерны в масштабах всей инфраструктуры. На практике системы работают в связке: DLP передаёт события об инцидентах в SIEM, обогащая общую картину угроз. Это взаимодополняющие, а не конкурирующие инструменты, которые вместе образуют единый контур защиты.
Базовый цикл систем предотвращения утечек данных DLP строится на четырёх шагах: перехват данных → контентный и контекстный анализ → сверка с политиками безопасности → реагирование. Принципиально важно: система работает с самим содержимым файлов и сообщений, а не только с именами или метаданными. Это позволяет обнаружить переименованный документ или фрагмент текста, вставленный в тело письма.
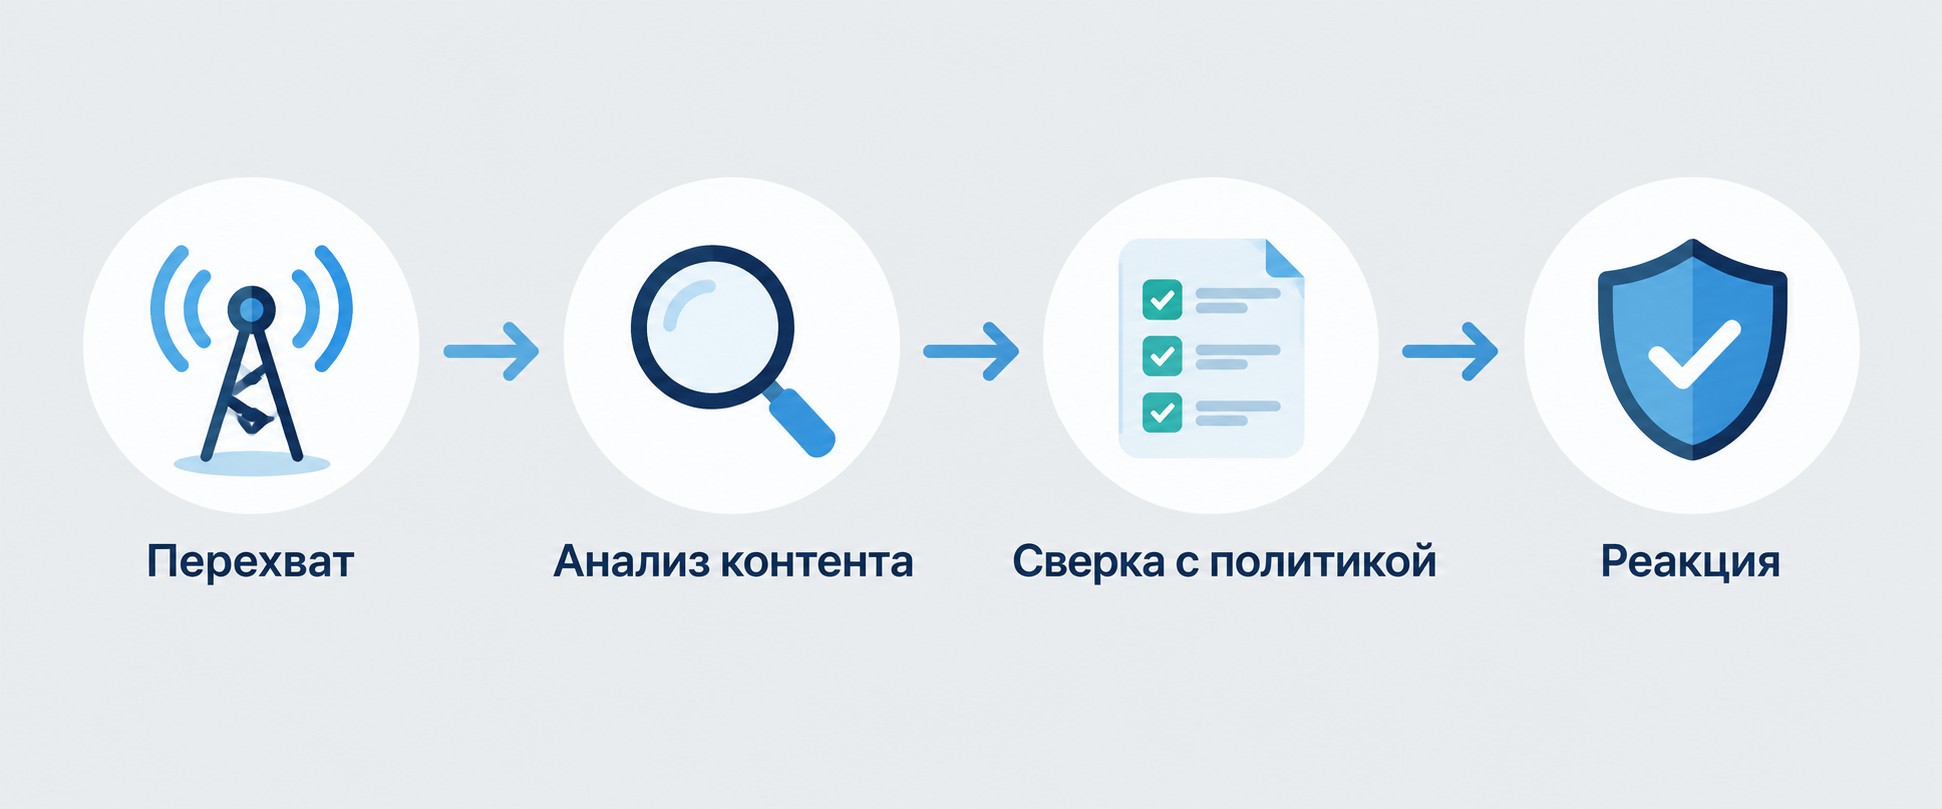
DLP применяет несколько методов анализа одновременно.
Контентный анализ — основа детектирования: поиск по ключевым словам, регулярным выражениям, шаблонам и сигнатурам персональных данных (номера паспортов, СНИЛС, реквизиты карт) и признакам коммерческой тайны.
Цифровые отпечатки документов — система создаёт «слепок» защищённого файла и распознаёт его даже после переименования, сжатия или частичного изменения.
Контекстный анализ — кто передаёт данные, откуда, куда, в какое время и каким объёмом. Атрибуты канала и пользователя уточняют картину инцидента.
Поведенческий анализ и UEBA (User and Entity Behavior Analytics, анализ поведения пользователей и объектов) — строит риск-профили сотрудников, обнаруживает аномалии до того, как утечка произошла.
Лингвистический анализ и OCR (оптическое распознавание символов) — распознаёт смысловые конструкции и извлекает данные из изображений и сканированных документов.
При срабатывании политики безопасности система выбирает один из четырёх сценариев реагирования.
Журнал событий выполняет двойную роль: обеспечивает доказательную базу для внутреннего расследования и подтверждает соответствие требованиям регуляторов. Риск при некорректно настроенных политиках — ложные срабатывания, которые блокируют легитимные бизнес-процессы. Именно поэтому первоначальную настройку рекомендуется вести в пассивном режиме.
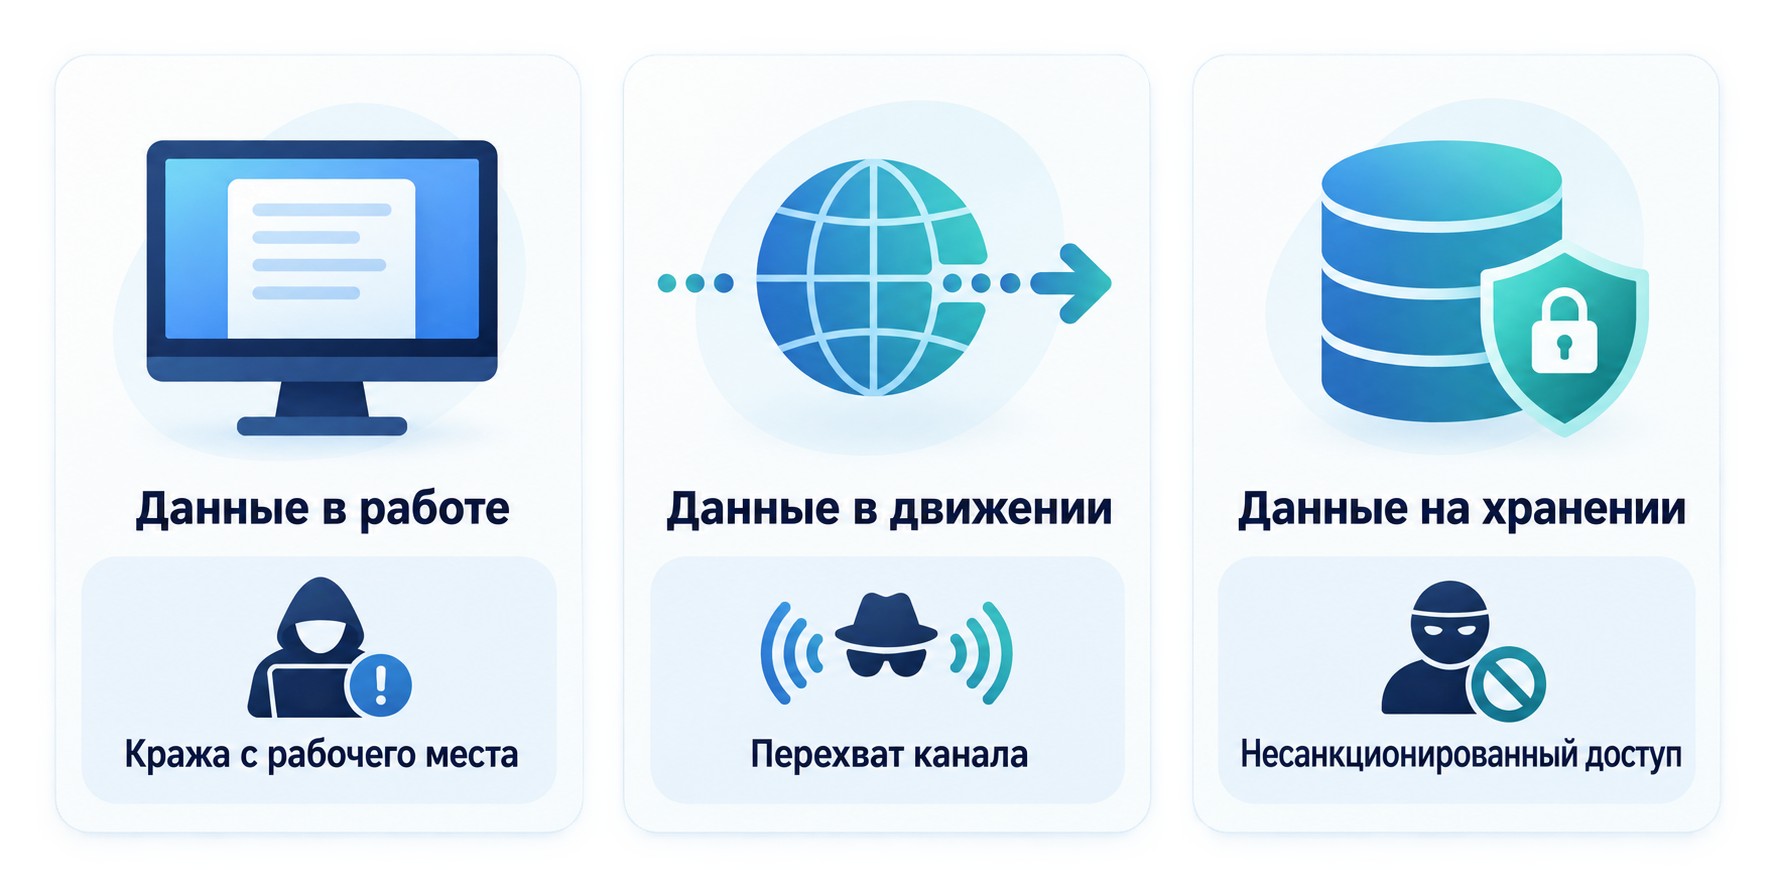
Корпоративные данные не статичны: они используются, перемещаются и хранятся. Защита от утечек данных становится полноценной только тогда, когда система контролирует все три состояния жизненного цикла информации — именно это отличает зрелую DLP-архитектуру от точечных инструментов.
Тем, кто хочет профессионально разобраться в системах защиты информации — от DLP до управления правами доступа — в ProfiFuture есть онлайн-курс «Специалист по информационной безопасности»: около 6 недель, без отрыва от работы, стоимость 24 480 ₽ с господдержкой.
Данные в работе — это открытые документы прямо сейчас: файл в редакторе, содержимое буфера обмена, данные, подготовленные к отправке. Основные риски: несанкционированное копирование на съёмные носители, случайная отправка не тому адресату, вставка конфиденциального фрагмента в сообщение. Механизм контроля — Endpoint DLP-агент на рабочих станциях: фиксирует все файловые операции, действия при печати и работу с буфером обмена.
Данные в движении — всё, что перемещается по корпоративным и внешним каналам: электронная почта, мессенджеры, FTP, облачные сервисы, протоколы HTTP/S. Основной риск — пересылка через личные сервисы, когда сотрудник обходит корпоративные инструменты. Network DLP анализирует сетевой трафик в режиме inline (активная блокировка) или зеркалирования (пассивный анализ без вмешательства). Шифрованный трафик HTTPS проверяется с применением SSL-инспекции.
Данные на хранении — файловые серверы, сетевые папки, облачные сервисы, резервные копии и архивы. Риски здесь менее очевидны: избыточные права доступа, «забытые» архивы с персональными данными, скомпрометированные облачные аккаунты. Несанкционированный доступ к таким данным может оставаться незамеченным годами. Модуль Data Discovery периодически сканирует инфраструктуру, классифицирует файлы по содержимому и выявляет так называемые «тёмные зоны» — конфиденциальные данные, о существовании которых служба ИБ не подозревала.
Классификация ведётся по двум осям. По архитектуре — четыре типа: Endpoint, Network, Cloud и Data Discovery. По режиму — активный (блокирующий) и пассивный (мониторинговый). DLP-система позволяет объединять несколько компонентов в гибридную архитектуру, которая закрывает ограничения каждого типа по отдельности.
| Тип |
Где работает |
Что контролирует |
Плюс |
Минус |
|---|---|---|---|---|
| Endpoint DLP | Рабочая станция | Data-in-Use: USB, принтер, буфер, скриншот | Работает офлайн, глубокий контекст инцидента | Требует агента на каждое устройство |
| Network DLP | Сетевой шлюз | Data-in-Motion: email, HTTP/S, FTP | Блокировка в реальном времени без агентов | Слепая зона при шифровании без SSL-инспекции |
| Cloud DLP | Облачные сервисы | SaaS/CRM/ERP: загрузки, синхронизация | Актуален для удалённой работы | Зависит от интеграций с конкретными платформами |
| Data Discovery | Хранилища | Data-at-Rest: серверы, архивы, облако | Находит «забытые» конфиденциальные файлы | Выявляет проблему, а не предотвращает в реальном времени |
Endpoint DLP устанавливается агентом на каждую рабочую станцию и контролирует операции непосредственно на устройстве: копирование на USB, отправку на принтер, работу с буфером обмена и создание скриншотов. Работает даже без подключения к корпоративной сети — важно для сотрудников на выезде или при дистанционном формате.
Network DLP размещается на периметре и анализирует сетевой трафик в режиме inline или зеркалирования. Перехватывает email, HTTP/S, FTP и протоколы корпоративных мессенджеров. Мониторинг сотрудников на уровне сетевых протоколов позволяет отслеживать передачу данных без установки агентов.
Cloud DLP защищает работу с SaaS-сервисами, CRM и ERP-системами: контролирует загрузку файлов, синхронизацию и права доступа в облачных сервисах. Особенно актуален при переходе компании на удалённый формат.
Data Discovery сканирует хранилища, классифицирует данные по степени конфиденциальности, определяет владельцев и уровни доступа. Гибридная архитектура Endpoint + Network закрывает слепые зоны каждого подхода в отдельности.
В активном режиме система вмешивается в момент нарушения: блокирует передачу или отправляет данные в карантин. Главный риск — ложные срабатывания при недонастроенных политиках безопасности, которые останавливают легитимные рабочие процессы. В пассивном режиме ведётся журналирование событий без вмешательства — бизнес-процессы не прерываются.
Оптимальная стратегия при внедрении: начинать с пассивного режима, изучать реальную картину нарушений, настраивать политики — и только затем переводить приоритетные каналы в активный режим. Большинство современных решений поддерживают оба режима одновременно для разных категорий данных.
Защита строится по двум измерениям: объекты (что защищаем) и источники угроз (от кого защищаем). Это делает DLP-систему центральным элементом корпоративной защиты от утечек информации — она охватывает оба измерения одновременно.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Персональные данные (ПДн) — главный регуляторный объект: клиентские базы, сведения о сотрудниках, медицинская информация. DLP автоматически распознаёт структуры ПДн — номера паспортов, СНИЛС, реквизиты банковских карт — и блокирует их несанкционированную передачу по любому каналу.
Коммерческая тайна — финансовые отчёты, условия договоров, стратегические планы и прайс-листы. Система разграничивает документы по грифам конфиденциальности и не позволяет чувствительным файлам покидать защищённый периметр.
Интеллектуальная собственность и R&D-документация критичны для промышленных предприятий, IT-компаний и фармацевтики: утечка технической документации или исходного кода обходится значительно дороже любого регуляторного штрафа.
Топ-каналы утечек: корпоративная почта и мессенджеры (случайная или умышленная пересылка), USB-носители (физический вынос данных), принтеры и сканеры, браузер и веб-загрузки, облачные хранилища.
Инсайдерские угрозы — основной источник инцидентов в корпоративной среде. Две категории: умышленные (сотрудник продаёт данные конкуренту или уносит клиентскую базу при увольнении) и случайные (ошибочная адресация, непреднамеренная загрузка на личный диск). UEBA выявляет аномальное поведение — массовое копирование файлов, нетипичные часы активности — до того как утечка данных состоялась. Журнал событий фиксирует каждое нарушение и формирует доказательную базу для внутреннего расследования.
DLP — инструмент управления рисками, а не только технический продукт для ИБ-отдела. Внедрение обязательно или настоятельно рекомендовано для большинства регулируемых отраслей: финансовых организаций, госсектора, промышленности, ритейла, IT-компаний, фармацевтики и энергетики.
С 30 мая 2025 года действуют обновлённые нормы Федерального закона № 152-ФЗ о персональных данных: введены отдельные штрафы за неуведомление об инцидентах и неправомерную передачу ПДн. DLP-система закрывает ключевые требования — контроль каналов передачи и ведение журнала событий, который становится доказательной базой при проверке регулятора.
ФСТЭК России: для государственных информационных систем (ГИС) и информационных систем персональных данных (ИСПДн) решение должно иметь сертификат ФСТЭК. Сертификат подтверждает соответствие нормативным требованиям, но не гарантирует прикладную эффективность — настройка политик безопасности остаётся на стороне внедряющей организации.
GDPR (Общий регламент о защите данных Евросоюза) актуален для российских компаний, обрабатывающих данные граждан ЕС: требования аналогичны 152-ФЗ, однако штрафы исчисляются в процентах от мирового оборота компании.
Последствия одного инцидента складываются из нескольких составляющих: штрафы регуляторов, прямые убытки от компрометации коммерческой тайны, репутационный ущерб и долгосрочная потеря доверия клиентов. Стоимость лицензии DLP начинается от нескольких сотен тысяч рублей — при сравнении с потерями от одного серьёзного инцидента экономическая целесообразность становится очевидной.
Репутационный ущерб — наиболее долгосрочное последствие. Восстановить доверие клиентов после публичной утечки их персональных данных значительно сложнее, чем уплатить регуляторный штраф.
При выборе оцените пять ключевых параметров: ширину охвата контролируемых каналов, глубину анализа (наличие OCR, поведенческого анализа и UEBA), сертификат ФСТЭК для организаций, работающих с ГИС, интеграцию с SIEM и IDM-системами, масштабируемость и совокупную стоимость владения с учётом поддержки и обучения персонала.
Среди российских решений с сертификатом ФСТЭК — InfoWatch, Solar Dozor, СёрчИнформ КИБ, Falcongaze SecureTower, DeviceLock DLP. Выбор между ними определяется масштабом инфраструктуры, отраслевой спецификой и требованиями к интеграции с существующей ИТ-средой.
Этапы внедрения:
Типовые сложности: ложные срабатывания при недонастроенных политиках (решаются поэтапной настройкой) и сопротивление персонала (снимается прозрачной коммуникацией целей). Интеграция с UEBA переводит систему из реактивного в проактивный режим — аномалии обнаруживаются до инцидента, а не после. Этот же подход лежит в основе связки DLP → SIEM: блокировка передачи данных на уровне каналов дополняется корреляцией событий в масштабе всей инфраструктуры.
DLP — «цифровой таможенный контроль» для корпоративных данных. Система отслеживает всё, что пытается покинуть компанию: по электронной почте, через мессенджеры, на USB-носитель или в облако. При нарушении политики безопасности блокирует передачу, уведомляет службу безопасности и фиксирует инцидент в журнале. Работает в фоновом режиме, не требуя участия пользователя.
DLP перехватывает данные в момент передачи или работы с ними, анализирует содержимое (контентный анализ) и контекст — кто, куда, когда и сколько. Затем сверяет с политиками безопасности. При нарушении — блокирует, отправляет в карантин или уведомляет службу ИБ. Все события фиксируются в журнале для последующего расследования и отчётности перед регулятором.
DLP предотвращает утечки: работает с контентом и каналами передачи, блокирует нарушения в реальном времени. SIEM коррелирует события безопасности из множества источников и выявляет аномальные паттерны. На практике системы интегрируются: DLP передаёт события инцидентов в SIEM, обогащая общую картину угроз в организации. Это взаимодополняющие, а не конкурирующие инструменты.
Прямого требования установить именно DLP в законе нет. Однако 152-ФЗ требует доказуемого контроля обработки персональных данных и уведомления об инцидентах. С 30 мая 2025 года действуют ужесточённые штрафы за неправомерную передачу данных. DLP де-факто становится наиболее практичным способом выполнить эти требования и сформировать доказательную базу для проверяющих органов.
Три состояния данных в жизненном цикле информации. Data-in-Use — данные в работе прямо сейчас: открытый файл, буфер обмена. Data-in-Motion — данные при передаче: email, мессенджер, FTP. Data-at-Rest — хранящиеся данные: серверы, облако, архивы. DLP контролирует каждое состояние своим компонентом: Endpoint-агентом, Network-шлюзом и модулем Data Discovery.
Корпоративная почта, мессенджеры, браузер и веб-загрузки, FTP, облачные хранилища, съёмные носители (USB, внешние диски), принтеры и сканеры, буфер обмена, скриншоты экрана. Современные решения дополнительно анализируют трафик корпоративных мессенджеров и активность мобильных устройств, подключённых к контролируемой сети.
UEBA (User and Entity Behavior Analytics, анализ поведения пользователей и объектов) — модуль, строящий риск-профили сотрудников на основе их активности. В связке с DLP он переводит защиту в проактивный режим: система обнаруживает подозрительное поведение — массовое копирование файлов, нетипичные часы активности — до того как утечка произошла. Результат — снижение числа реализованных инцидентов, а не только их фиксация.
Стоимость начинается от нескольких сотен тысяч рублей и зависит от числа пользователей, набора контролируемых каналов и архитектуры. При выборе оценивайте: глубину анализа (контентный + поведенческий + OCR), наличие сертификата ФСТЭК, интеграцию с SIEM, масштабируемость под рост компании и совокупную стоимость владения с учётом поддержки и обучения персонала. Для организаций, работающих с ГИС или ИСПДн, сертификат ФСТЭК — обязательное условие.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос