Резервное копирование данных — создание копий файлов, папок и систем с хранением отдельно от оригинала. Если данные исчезнут из-за сбоя оборудования, вируса-шифровальщика или случайного удаления — их можно восстановить. Оригинал при бэкапе остаётся на месте. В статье разберём методы резервного копирования, правило 3-2-1, метрики RPO и RTO, а также дадим пошаговые инструкции для Windows, Android, PostgreSQL и 1С.
Резервное копирование (бэкап) — процесс создания копии данных на отдельном носителе или в облаке с возможностью восстановления при потере оригинала. Объектами могут быть файлы и папки, базы данных, образы операционных систем, конфигурации приложений.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Резервная копия хранится отдельно от рабочих данных: на внешнем диске, в сетевом хранилище или облаке. Бэкап обновляется по расписанию или непрерывно — оригинал при этом не трогается.
Резервное копирование — часть информационной безопасности (ИБ). Стандарт ISO/IEC 27001 и нормативные требования ФСТЭК России прямо предписывают организациям защищать данные через регулярные бэкапы. Для частных пользователей это вопрос здравого смысла: потеря фотографий или рабочих документов без бэкапа необратима.
Бэкап защищает от пяти групп угроз:
Особую угрозу представляют программы-шифровальщики (ransomware): они шифруют не только локальные файлы, но и автоматически атакуют подключённые сетевые диски. Если облачное хранилище работает в режиме синхронизации, зашифрованные файлы немедленно попадут в облако, вытеснив оригиналы. Без изолированной резервной копии расшифровать данные без ключа злоумышленника практически невозможно.
Бэкап не защищает от утечки данных, кражи устройства или одновременного уничтожения всех копий.
Эти понятия часто путают, хотя задачи у них разные.
| Резервное копирование |
Архивирование |
|
|---|---|---|
| Оригинал | Остаётся на месте | Удаляется из источника |
| Обновление | Регулярно по расписанию | Разово или редко |
| Срок хранения | 30–90 дней (скользящее окно) | Годами |
| Цель | Восстановить данные сейчас | Найти документ через 5 лет |
Бэкап — страховка: быстрое восстановление актуального состояния. Архив — долгосрочная память: хранение данных, которые вышли из активной работы, но могут понадобиться позже. Версионирование данных занимает промежуточное место: несколько состояний одного файла хранятся одновременно.
Выбор метода — баланс между объёмом хранилища, временем создания копии и скоростью восстановления. На практике методы комбинируют.
| Метод |
Что копирует |
Плюсы |
Минусы |
Применение |
|---|---|---|---|---|
| Полное | Все выбранные данные | Одна копия = полное восстановление | Много места и времени | Еженедельный базовый бэкап |
| Инкрементное | Изменения с последнего бэкапа | Минимальный объём | Долгое восстановление (цепочка) | Частые промежуточные копии |
| Дифференциальное | Изменения с последнего полного | Восстановление = полный + 1 | Объём растёт до нового полного | Ежедневные бэкапы |
| CDP | Каждое изменение в реальном времени | Откат до секунды | Высокие ресурсы | Критичные БД в крупных компаниях |
| Снапшот | Моментальный слепок состояния | Создаётся быстро | Требует контроля места | Виртуальные машины |
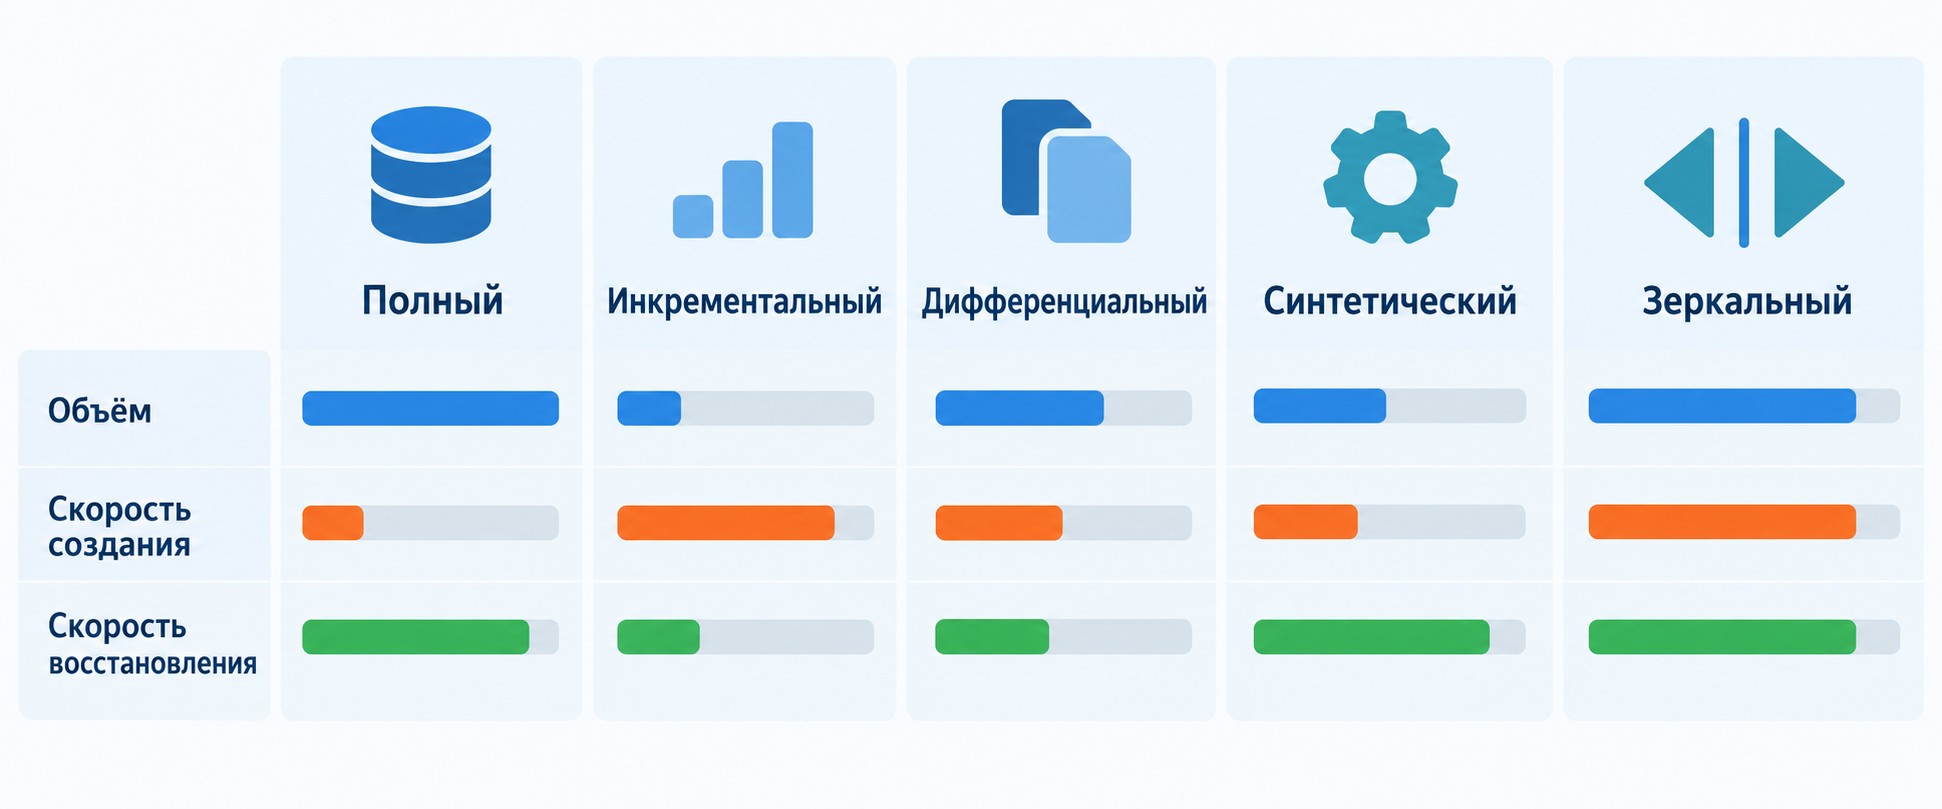
Полное резервное копирование файлов — самый простой метод: все выбранные данные записываются в одну копию без исключений. Для восстановления достаточно одного файла — никаких цепочек.
Главный минус — объём и время. Если база данных занимает 500 ГБ, каждый бэкап будет весить столько же. На практике полное копирование используют как «точку отсчёта»: раз в неделю или месяц, в сочетании с инкрементными копиями в промежутках.
Инкрементный бэкап записывает только изменения с момента последнего бэкапа — полного или предыдущего инкрементного. Это минимальный объём: если за сутки изменился 1% данных, копия будет весить примерно столько же.
Обратная сторона — восстановление требует всей цепочки: полный бэкап плюс каждый инкрементный в правильном порядке. Чем длиннее цепочка, тем дольше восстановление.
Дифференциальный бэкап записывает все изменения с момента последнего полного копирования, независимо от того, сколько дифференциальных копий уже создано. Восстановление требует всегда двух файлов: полного бэкапа и последнего дифференциального.
Объём копии растёт с каждым днём до следующего полного бэкапа, но восстановление быстрее, чем при инкрементном методе.
CDP (непрерывная защита данных, Continuous Data Protection) — запись каждого изменения в реальном времени. Позволяет откатиться до любой точки с точностью до секунды. Высокие требования к ресурсам делают это решением для крупных компаний с критичными базами.
Снапшот — мгновенный слепок состояния системы или диска. Создаётся быстро, не прерывает работу. Применяется в виртуальных средах: Hyper-V, VMware и другие гипервизоры поддерживают снапшоты штатными средствами. Важно контролировать количество хранящихся снапшотов — иначе они займут всё доступное место.
Если хотите разобраться в методах защиты данных на практике, посмотрите программу Специалист по информационной безопасности — обучение онлайн за ~1,5 месяца с господдержкой: 75% стоимости компенсирует образовательная квота, участие от 24 480 ₽.
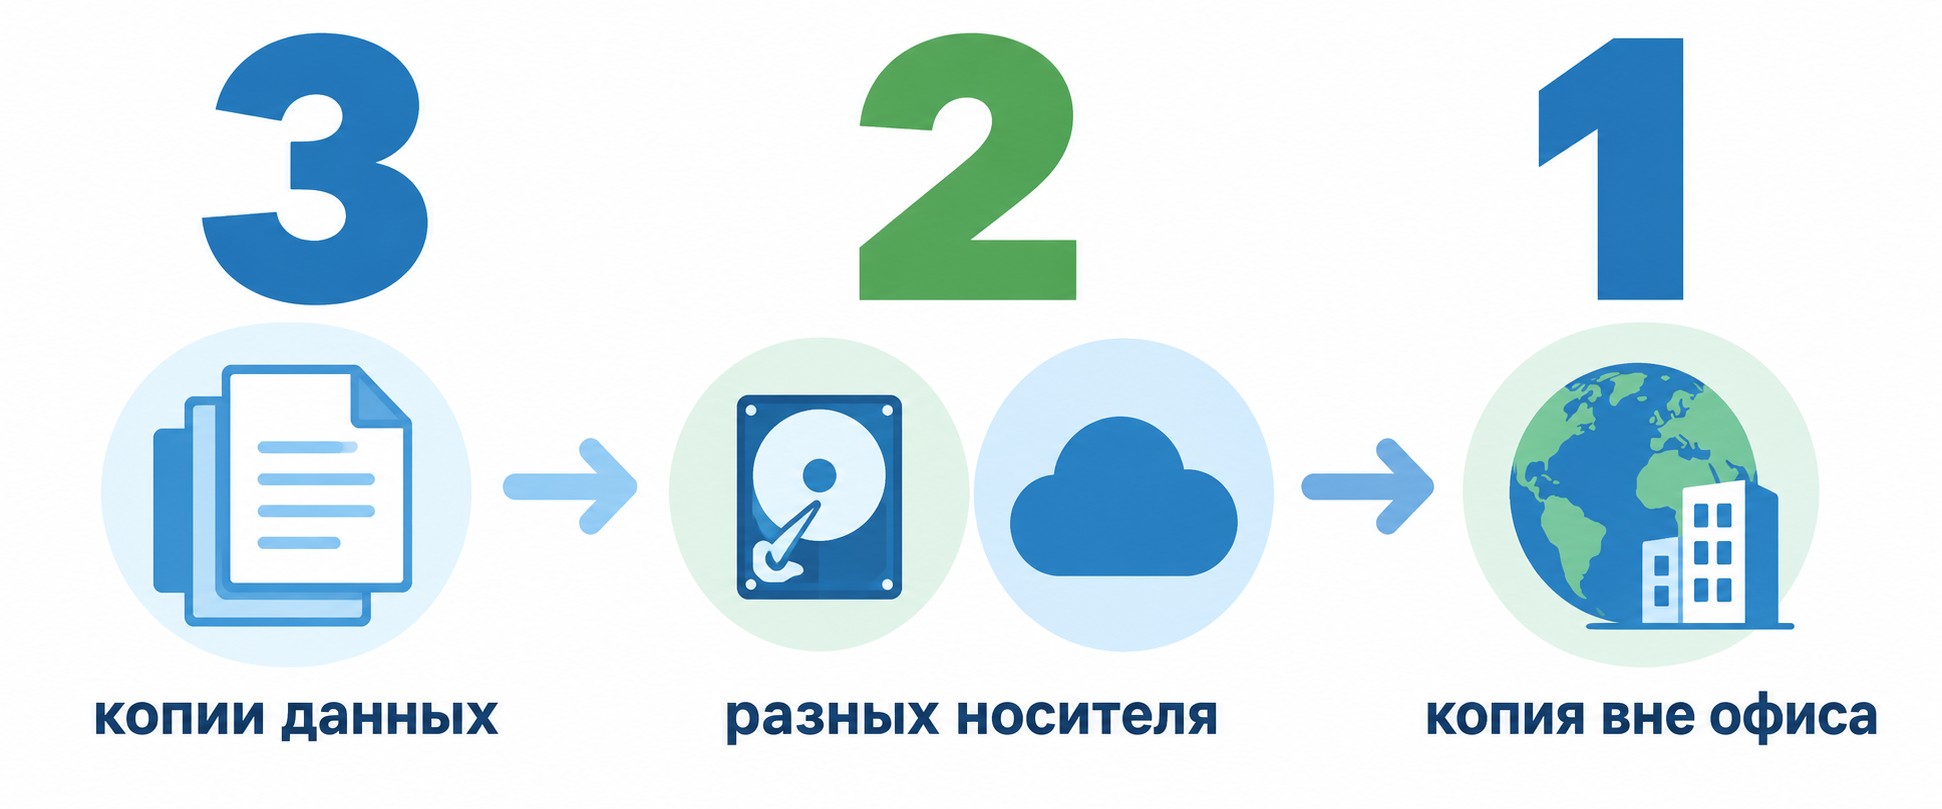
Правило 3-2-1 — индустриальный стандарт информационной безопасности. Формула: 3 копии данных, на 2 разных типах носителей, 1 копия хранится удалённо — в другом физическом месте или в облаке.
Практический пример: копия 1 — на Яндекс Диске; копия 2 — на NAS (сетевом хранилище) в офисе; копия 3 — на внешнем HDD, хранящемся дома.
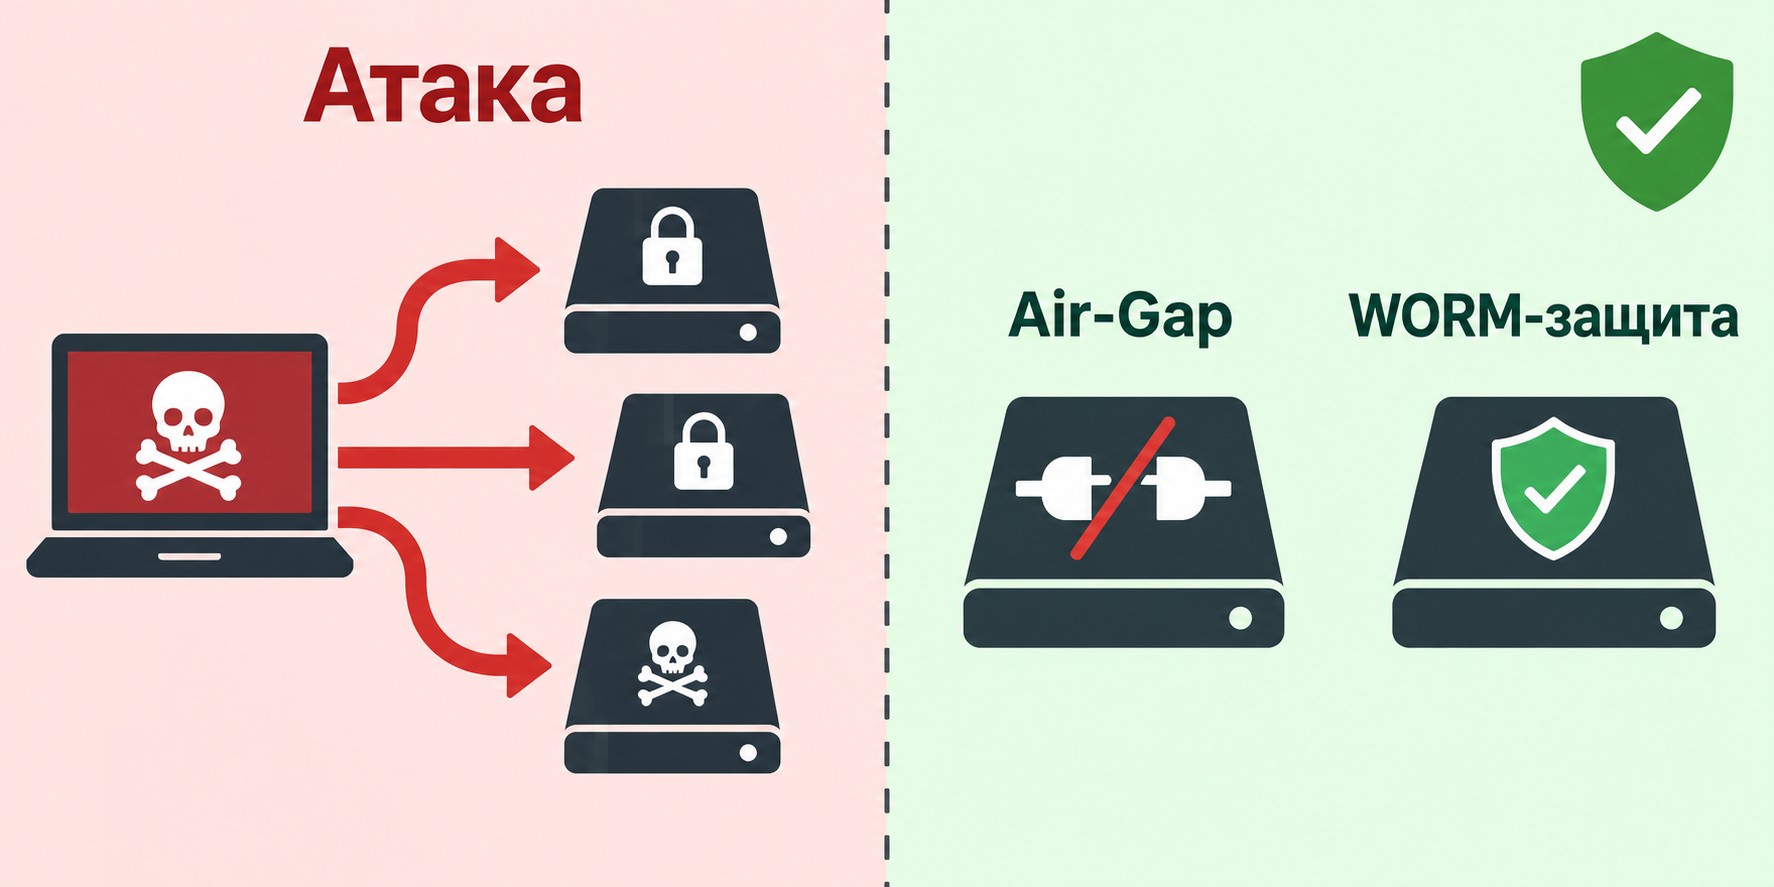
Расширение правила до «3-2-1-1» добавляет четвёртую копию: неизменяемую или физически изолированную. WORM (Write Once, Read Many — «записать один раз, читать многократно») блокирует перезапись данных даже для администратора системы. Air-Gap — носитель, физически отключённый от сети сразу после записи бэкапа. Оба метода защищают от шифровальщика: он не может зашифровать то, к чему нет сетевого доступа.
Почему одного облачного хранилища недостаточно: синхронизация мгновенно отражает все изменения файлов. Если шифровальщик обработал файлы на компьютере, облачная копия будет содержать зашифрованные версии.
RPO (Recovery Point Objective) — максимально допустимая потеря данных во времени. Если RPO = 1 час, организация допускает потерю данных не более чем за последний час работы. Следовательно, расписание резервного копирования должно предусматривать бэкап каждый час.
RTO (Recovery Time Objective) — максимально допустимое время простоя. Если RTO = 4 часа, вся процедура восстановления должна укладываться в четыре часа.
RPO определяет частоту бэкапов, RTO — выбор метода восстановления.
| Тип данных |
RPO |
RTO |
Рекомендуемый метод |
|---|---|---|---|
| Критичная база данных | 15–60 мин | 1–2 ч | CDP или инкрементное каждый час |
| Рабочие документы | 24 ч | 4–8 ч | Дифференциальное ежедневно |
| Системный образ | 7 дней | 4–24 ч | Полный еженедельно |
| Личный архив фото | 30 дней | 24–48 ч | Полный ежемесячно |
Чем меньше допустимая потеря данных, тем чаще нужны бэкапы и тем выше требования к инфраструктуре.
Три типа хранилищ: облако, физические носители, удалённые серверы. Главное правило — бэкап и оригинал никогда не должны находиться на одном устройстве или в одной локальной сети.
Облако удобно: доступ с любого устройства, автоматическая загрузка, не нужно покупать оборудование.
| Сервис |
Бесплатное место |
Платформы |
Особенность |
|---|---|---|---|
| Яндекс Диск | 10 ГБ | Windows, Android, iOS, Web | Версионность файлов до 30 дней |
| Google Drive | 15 ГБ | Все платформы | Интеграция с Google Workspace |
| iCloud | 5 ГБ | Apple-устройства | Автоматический бэкап iPhone |
| OneDrive | 5 ГБ | Windows, Web | Встроен в Windows 11 |
Важная оговорка: синхронизация ≠ бэкап. Сервисы синхронизации мгновенно отражают все изменения — включая повреждения. Настоящий бэкап хранит несколько версий файла и не обновляется автоматически при повреждении оригинала. Убедитесь, что версионность включена в настройках хранилища.
Физические носители — второй уровень хранения по правилу 3-2-1.
HDD: ресурс 35 000–45 000 часов непрерывной работы. Уязвим к механическим повреждениям при падении или ударе — подходит для долгосрочного хранения в безопасном месте.
SSD: нет движущихся частей, не боится вибрации. Ограничение — циклы записи: при интенсивном использовании ресурс заканчивается быстрее, чем у HDD.
Сетевое хранилище (NAS, Synology, QNAP) — автономный сервер с RAID-зеркалированием дисков, работающий без подключённого ПК. Формирует личное облако внутри сети, поддерживает автоматическое резервирование по расписанию.
Для защиты от шифровальщиков применяют Air-Gap: носитель физически отключают от сети сразу после записи бэкапа.
Передача файлов на удалённый сервер по протоколу FTP (File Transfer Protocol, протокол передачи файлов) — экономичный вариант для организаций с собственной инфраструктурой. Доступ к данным — с любого устройства через интернет. Минус: FTP по умолчанию не шифрует канал; для защиты используют SFTP или FTP+TLS. Популярные инструменты: FileZilla, WinSCP.
Ransomware — один из наиболее опасных сценариев потери данных. После проникновения в систему он шифрует файлы на локальных дисках, подключённых сетевых дисках и синхронизируемых облачных хранилищах — практически одновременно. Подробнее о механике современных кибератак — в материале о видах кибератак и методах защиты.
Три инструмента защиты резервных копий:
Air-Gap. Носитель физически отключается от сети и компьютера сразу после записи. Ransomware не может зашифровать устройство, к которому нет доступа.
WORM. Программная или аппаратная блокировка перезаписи — даже администратор не может изменить или удалить файлы. Многие облачные провайдеры предлагают WORM-режим для корпоративных хранилищ.
MFA (многофакторная аутентификация). Обязательна для доступа к консоли управления системой резервного копирования. Даже зная пароль, злоумышленник без второго фактора не сможет отключить или изменить настройки бэкапа.
Иммутабельность (неизменяемость) резервных копий — ключевой принцип: хотя бы одна копия должна быть физически или программно изолирована от возможных атак.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Процесс зависит от платформы. Ниже — пошаговые инструкции для четырёх систем. Автоматическое копирование по расписанию позволяет не думать о бэкапах вручную.
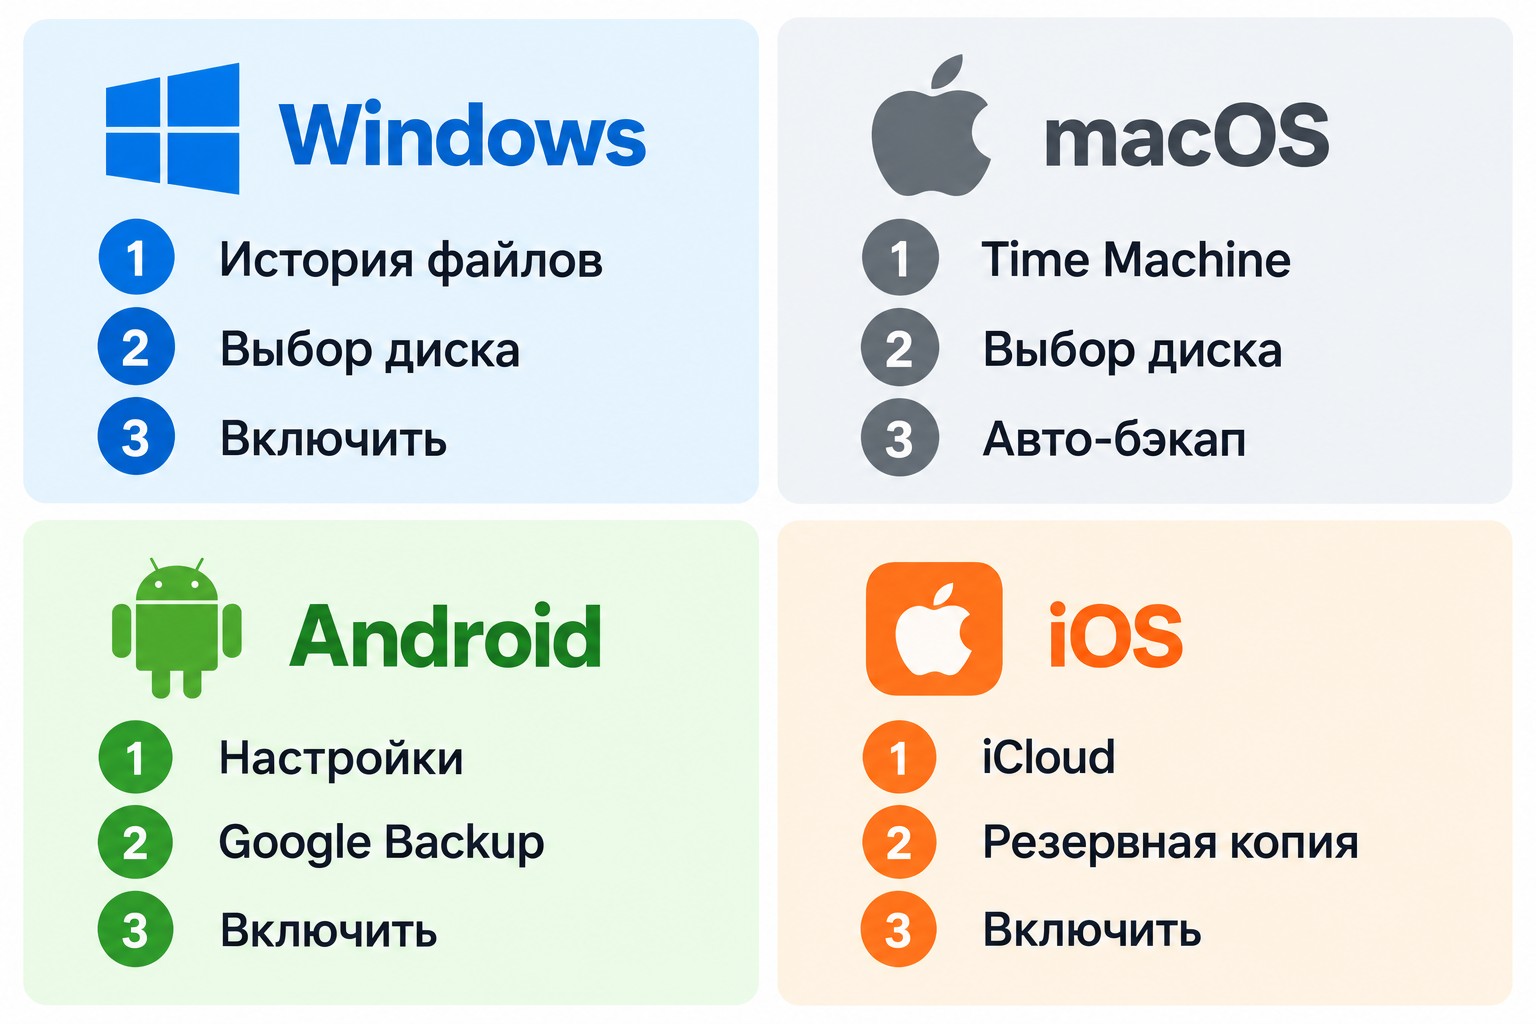
Встроенный инструмент — История файлов. Путь: Панель управления → Система и безопасность → История файлов. Подключите внешний накопитель, нажмите «Выбрать диск», затем «Включить».
По умолчанию копируются папки: Документы, Рабочий стол, Загрузки, Изображения, Видео, Музыка. Хранилище — внешний носитель или OneDrive (5 ГБ). Интервал и срок хранения настраиваются в разделе «Дополнительные параметры».
Инструмент — Time Machine. Путь: Системные настройки → Основные → Time Machine → Добавить диск резервного копирования. Выберите внешний накопитель; при первом подключении рекомендуется установить пароль для шифрования копии.
Time Machine начиная со второй версии сохраняет только изменённые файлы — экономит место. Система хранит почасовые снапшоты за последние 24 часа, ежедневные — за последний месяц, еженедельные — за все предыдущие.
Путь: Настройки → Google → Все сервисы → Резервное копирование. Включите переключатель «Резервное копирование в Google Drive». Отдельно активируйте «Фото и видео» (требуется Google Фото) и «Другие данные на устройстве» — контакты, приложения, настройки.
Данные хранятся в Google Drive. При переходе на новое устройство достаточно войти в тот же аккаунт Google на этапе первоначальной настройки. Для прямого копирования файлов на компьютер — USB-кабель и проводник.
Два варианта:
iCloud: Настройки → имя аккаунта → iCloud → Резервная копия → активировать тумблер. Бэкап создаётся автоматически при зарядке и подключении к Wi-Fi.
Локальная копия на компьютере: подключите iPhone к Mac (через Finder) или к Windows (через Apple Devices) → выберите устройство → нажмите «Создать резервную копию». Для хранения паролей и данных здоровья активируйте «Зашифровать локальную копию» и задайте пароль.
Обычное копирование файлов не подходит для баз данных: в момент копирования БД может выполнять транзакции, и копия окажется в несогласованном состоянии. Для баз данных нужны специализированные утилиты, гарантирующие целостность.
Три системы, наиболее распространённые в российских организациях: PostgreSQL, MySQL, 1С.
Логический бэкап через pg_dump — наиболее распространённый метод:
pg_dump -U postgres -d mydb -F c -f /backup/mydb_$(date +%Y%m%d).dump
Флаг -F c создаёт бэкап в формате custom — компактнее и поддерживает частичное восстановление. Для резервного копирования всего кластера (все базы и роли) используется pg_basebackup.
Восстановление:
pg_restore -d mydb /backup/mydb.dump
Частоту определяет RPO базы — для финансовых систем обычно 15–60 минут.
Логический бэкап через mysqldump:
mysqldump -u root -p mydb > /backup/mydb_$(date +%Y%m%d).sql
Для физического бэкапа без остановки сервера применяют Percona XtraBackup — он копирует файлы данных «на лету», не блокируя работу.
Восстановление из SQL-дампа:
mysql -u root -p mydb < /backup/mydb.sql
Путь в Конфигураторе: Администрирование → Выгрузить информационную базу. Система сохраняет полный снимок базы в файл с расширением *.dt, пригодный как для переноса, так и для восстановления.
Рекомендуемая частота: ежедневно — финансовые данные меняются каждый день. Хранить резервные копии 1С: сетевой диск или облачное хранилище с включённой версионностью файлов.
В организации бэкап — это политика, а не разовое действие: документ, закрепляющий классификацию данных, частоту копирования и регламент проверки восстановления.
Базовая классификация:
Регламент тестирования: ежемесячно — один файл; ежеквартально — виртуальная машина в «песочнице»; раз в полгода — BMR (Bare Metal Recovery, восстановление на новое оборудование). Бэкап без регулярных проверок — ошибка: копия может существовать, но не восстанавливаться.
Типичная ошибка: хранить резервную копию в той же локальной сети, что и оригинал. Это единая точка отказа — шифровальщик или сетевая авария выведут из строя и данные, и их копию одновременно. MFA на консоли управления бэкапами и разграничение прав доступа обязательны.
Резервное копирование — создание копий файлов, папок или систем с хранением отдельно от оригинала. Процесс: выбрать объект → выбрать метод (полный, инкрементный, CDP) → выбрать хранилище (облако, HDD, NAS) → настроить расписание. Оригинал при бэкапе остаётся на месте — в отличие от архивирования, где данные переносятся и удаляются из источника.
Три сценария: гранулярное восстановление — отдельные файлы из бэкапа; полное восстановление — раздел или вся система; BMR (Bare Metal Recovery) — восстановление на новое оборудование, требует заранее подготовленного загрузочного образа. Instant Recovery запускает виртуальную машину прямо из файла копии, пока данные переносятся на основной диск. Время восстановления ограничено значением RTO.
Android: создайте бэкап через Google → при настройке нового устройства войдите в тот же аккаунт → восстановите из копии. Windows: История файлов → подключите тот же внешний носитель на новом ПК → восстановите папки. iPhone: при первоначальной настройке нового устройства войдите в iCloud — данные восстановятся автоматически.
Синхронизация (Яндекс Диск, Google Drive) мгновенно отражает все изменения файлов. При атаке вируса-шифровальщика зашифрованные файлы синхронизируются в облако, перезаписывая оригиналы. Настоящий бэкап хранит версионность — несколько состояний файла — и не обновляется автоматически при повреждении оригинала. Синхронизация — удобство, бэкап — защита.
Частота определяется метрикой RPO. Критичные базы данных — каждый час или непрерывно (CDP). Рабочие документы — ежедневно. Системный образ — еженедельно. Личный архив фото — раз в месяц. Чем выше ценность данных и частота изменений, тем меньше должно быть значение RPO и тем чаще требуется бэкап.
Правило 3-2-1 — индустриальный стандарт: 3 копии данных, на 2 разных типах носителей, 1 из которых хранится удалённо. Расширение «3-2-1-1»: четвёртая неизменяемая копия (WORM или Air-Gap) недоступна для шифровальщика. Хранить данные только на одном облачном диске без соблюдения этого правила — недостаточная защита от серьёзных угроз.
PostgreSQL — логический бэкап: pg_dump -U postgres -d имя_базы -F c -f /backup/backup.dump; восстановление: pg_restore. MySQL: mysqldump -u root -p имя_базы > backup.sql; восстановление: mysql < backup.sql. 1С: Конфигуратор → Администрирование → Выгрузить информационную базу, формат *.dt. Частоту для каждой системы определяет значение RPO.
Три метода: Air-Gap — физически отключить носитель от сети сразу после записи; WORM — программная блокировка перезаписи даже для администратора; MFA — обязательная двухфакторная аутентификация на консоли управления бэкапами. Хранить резервную копию в той же сети, что и оригиналы — ошибка: ransomware шифрует все доступные сетевые диски автоматически.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос