В 2022 году в России зафиксировано 911 000 инцидентов в сфере информационной безопасности — такие данные приводит Ростелеком-Солар. Мировой ущерб от киберпреступности в том же году достиг $8,5 трлн. Злоумышленнику достаточно одной незакрытой уязвимости, тогда как защитникам нужно закрыть их все — в этом и заключается главная асимметрия атаки и обороны.
Виды кибератак многообразны: одни эксплуатируют технические слабости в коде, другие — невнимательность людей. В этой статье разобраны 10 ключевых типов угроз: как работает механизм каждой атаки, какие реальные инциденты они вызвали и какие меры защиты реально помогают.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Кибератака — преднамеренное воздействие на компьютерную систему, сеть или устройство с целью кражи, повреждения данных или блокировки доступа к ним. Проще говоря: злоумышленник ищет слабое место — уязвимость в коде, невнимательного сотрудника или роутер с паролем «admin» — и использует его в своих интересах.
Атаки проводят разные акторы: хакеры-одиночки, организованные киберпреступные группировки и государственные структуры. Их цели — финансовая выгода, промышленный шпионаж, нанесение репутационного ущерба или разрушение критической инфраструктуры. Ключевая особенность: провести атаку дешевле и быстрее, чем выстроить надёжную защиту. Именно поэтому знание всех видов кибератак критично — нельзя защититься от того, о чём не знаешь.
Атаки редко существуют изолированно: фишинг нередко ведёт к установке вредоносного ПО, а DDoS используется как отвлекающий манёвр для параллельного взлома. Ниже — сжатая классификация основных типов.
| Вид атаки |
Цель |
Механизм |
Базовая защита |
|---|---|---|---|
| Вредоносное ПО | Кража/повреждение данных | Email-вложения, уязвимости ПО | Антивирус, обновления |
| Фишинг | Учётные данные, деньги | Имперсонация доверенного источника | MFA, проверка URL |
| DDoS | Недоступность сервиса | Лавина запросов через ботнет | Anti-DDoS-сервисы |
| Цепочка поставок | Масштабное заражение | Вредоносный код в обновлениях | Аудит поставщиков |
| SQL/XSS/CSRF | БД, сессии пользователей | Инъекции через поля ввода | WAF, валидация ввода |
| MITM | Перехват трафика | Встраивание в канал связи | HTTPS, VPN |
| Брутфорс | Доступ к аккаунту | Перебор паролей | MFA, лимит попыток |
| Zero-Day | Взлом до выхода патча | Неизвестная уязвимость | Патчи, SIEM/IDS |
| Ransomware | Выкуп | Шифрование данных | Изолированные резервные копии |
| IoT-атаки | Ботнет, точка входа | Захват устройств с заводским паролем | Смена паролей, обновление прошивки |
Каждый тип угрозы работает по своей логике — и требует своего ответа. Дальше каждый вид кибератак разобран по единой схеме: что это такое, как работает изнутри и чем защититься. Понимание механизма — первый шаг к выстраиванию эффективной обороны.
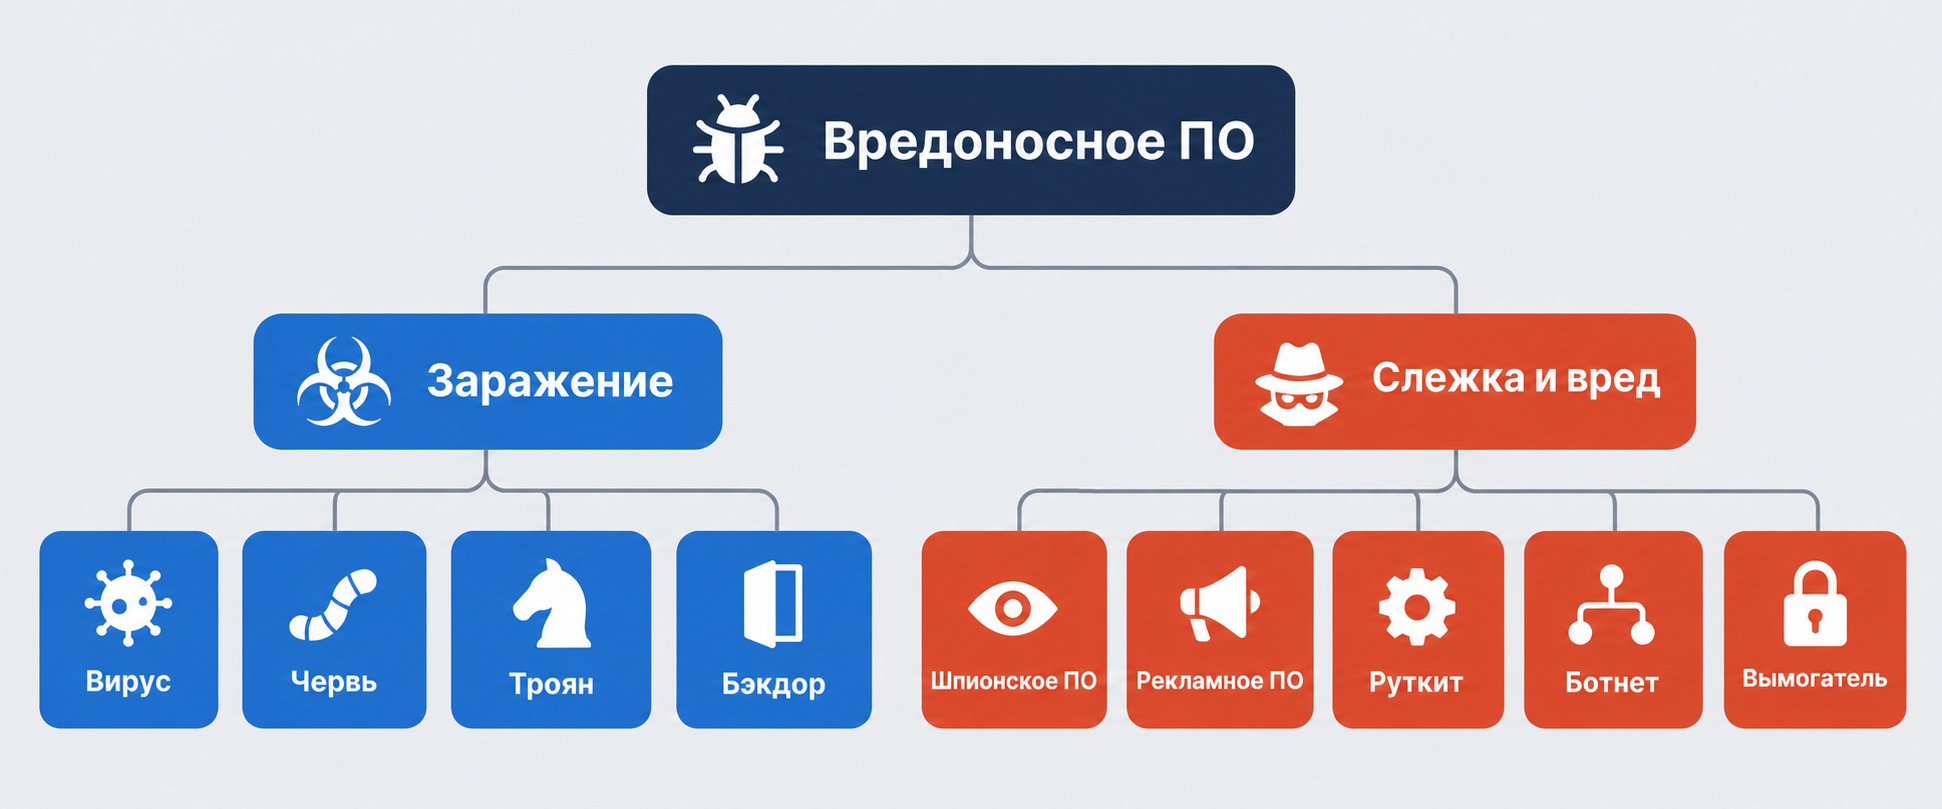
Вредоносное программное обеспечение (от английского malware — malicious software) — программы, созданные для несанкционированного доступа, кражи или повреждения данных. Это самый широкий класс угроз: он объединяет девять подтипов по характеру действия.
Подтипы: вирус (внедряется в легитимные файлы), червь (самораспространяется по сети без участия пользователя), троян (маскируется под полезное приложение), программа-вымогатель (шифрует файлы и требует выкуп), шпионское ПО (тайно собирает данные), кейлоггер (записывает нажатия клавиш), бэкдор (создаёт скрытый вход в систему), адвэр (агрессивная реклама со слежкой), крипто-майнер (расходует ресурсы устройства для добычи криптовалюты).
Пути заражения: вложения в письмах, поддельные загрузки, USB-накопители, незакрытые уязвимости приложений. Признаки заражения — резкое торможение системы, внезапные сбои и зависания без видимых причин.
Показательный пример: WannaCry (май 2017) поразил более 500 000 устройств в 150 странах за несколько дней, используя уязвимость EternalBlue в Windows.
Защита: антивирусное ПО с сигнатурным и поведенческим анализом, своевременные обновления операционной системы и приложений, запрет автозапуска съёмных носителей.
Фишинг — имитация доверенного источника (банка, сервиса, коллеги) с целью похищения учётных данных или заражения устройства. В основе — эксплуатация доверия и невнимательности, а не технических уязвимостей.
Подтипы: массовый фишинг (рассылка миллионам адресатов), целевой фишинг (персонализированные письма конкретному сотруднику), уэйлинг (атаки на топ-менеджеров), вишинг (звонки с имперсонацией банка или техподдержки), смишинг (SMS-сообщения с вредоносными ссылками).
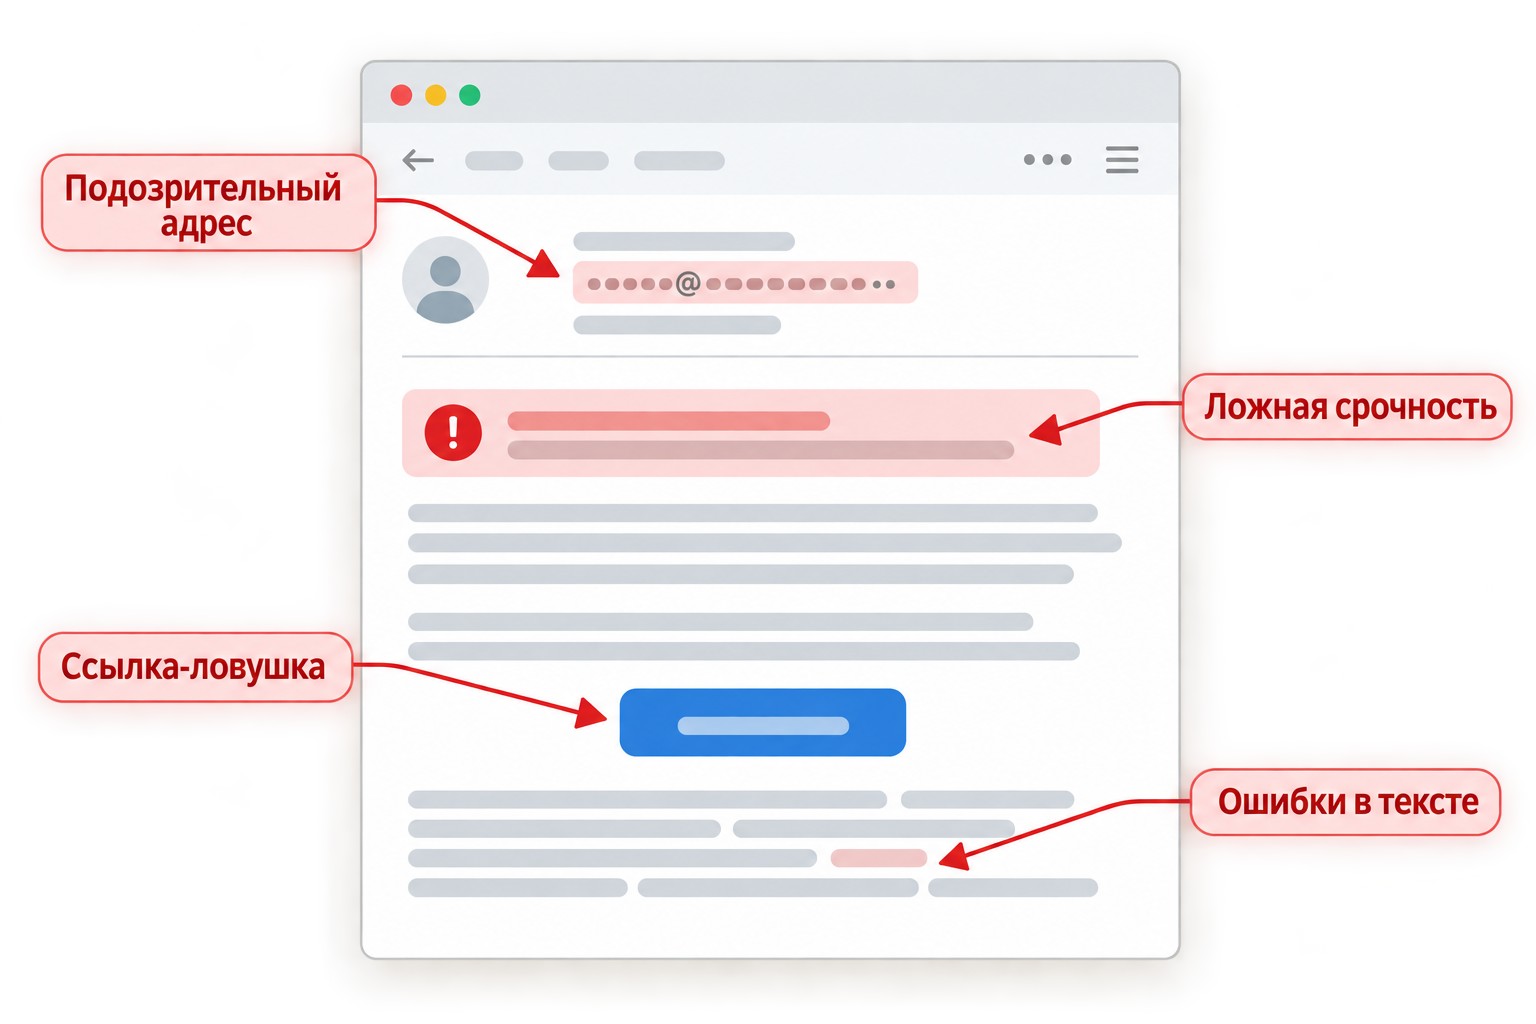
Механизм типичного письма: ложная срочность («ваш аккаунт заблокирован»), едва заметная замена символов в адресе отправителя (rn вместо m), ссылка на поддельный сайт, запрос пароля или кода подтверждения из SMS.
В 2025 году набирает силу ИИ-фишинг: дипфейки голоса и видео руководителей позволяют атаковать конкретных сотрудников с убедительной персонализацией и нулевым временем на подготовку.
Защита: многофакторная аутентификация (МФА) на всех сервисах, ручная проверка URL перед вводом данных, фильтрация входящей почты, регулярный антифишинговый тренинг персонала.
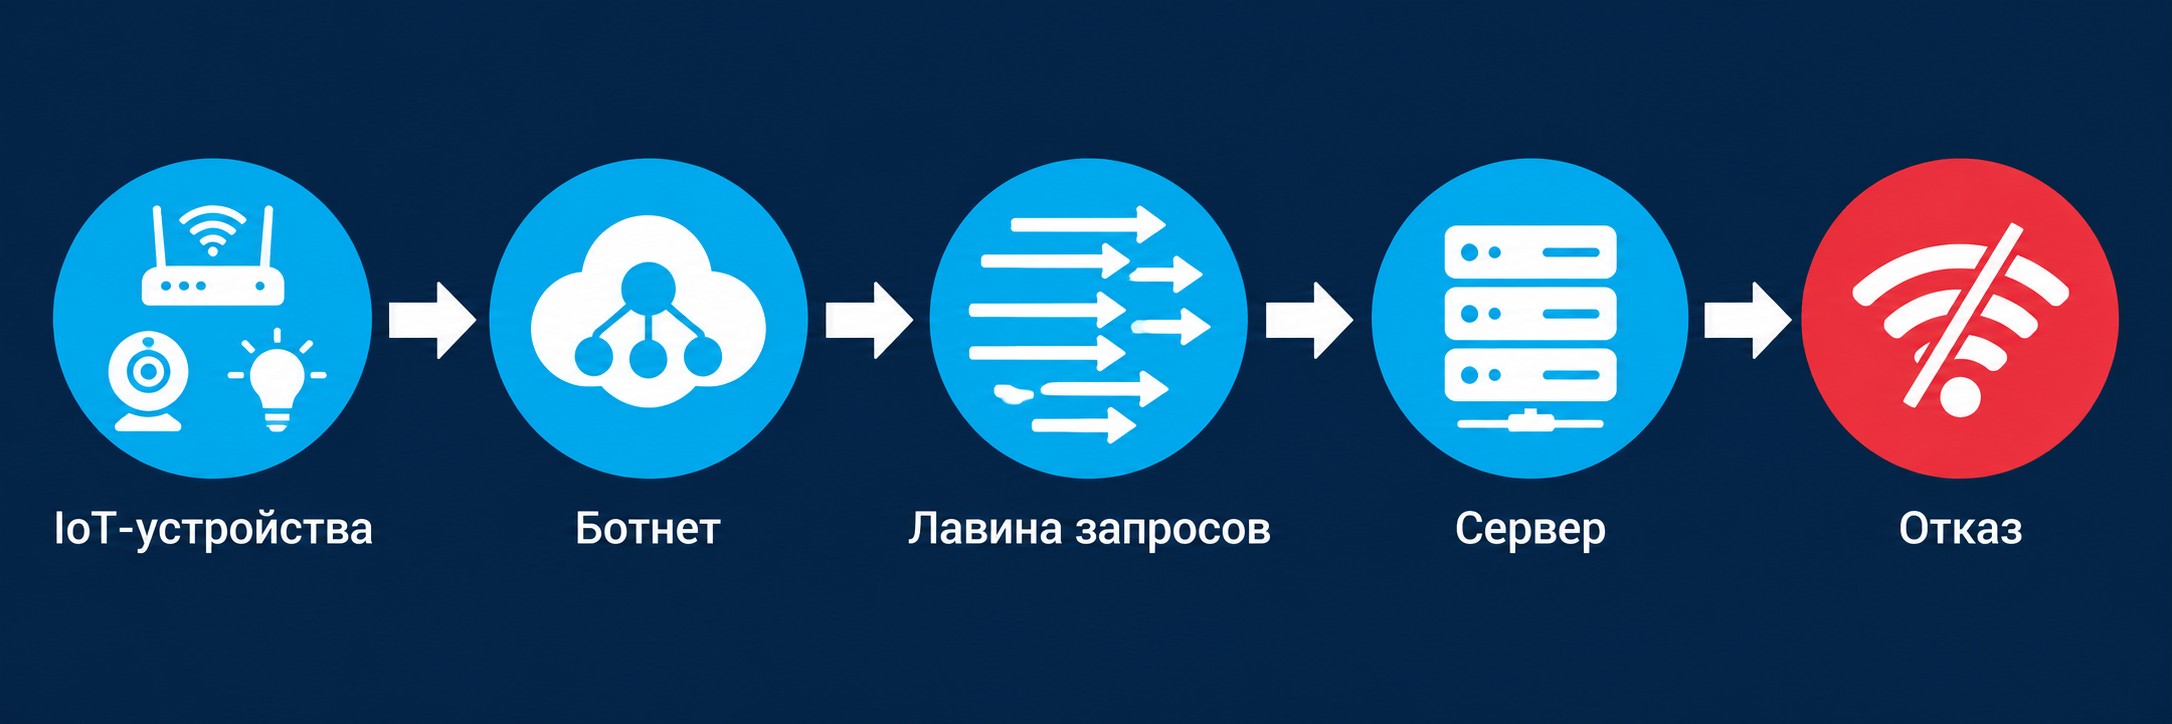
DDoS (Distributed Denial of Service — распределённый отказ в обслуживании) — одновременная перегрузка сервера запросами с тысяч и сотен тысяч устройств. Цель — сделать ресурс недоступным для легитимных пользователей.
Отличие от обычной DoS-атаки: при DoS трафик идёт с одного IP-адреса, который легко заблокировать. DDoS работает через ботнет — распределённую сеть заражённых устройств. Перекрыть все источники без специализированной защиты практически невозможно. Трафик ботнета нередко маскируется через промежуточные серверы — знание того, что такое VPN и как работает туннелирование, помогает понять, почему вычислить источник атаки так сложно.
Инфраструктура ботнета строится преимущественно на IoT-устройствах: IP-камеры, домашние роутеры, умные колонки — всё, что работает с заводскими паролями. Ботнет Mirai в октябре 2016 года атаковал DNS-провайдера Dyn — недоступными оказались Amazon, Netflix и Reddit.
В июле 2024 года волна DDoS-атак длилась 13 часов и вызвала сбои в онлайн-банкинге Сбербанка, ВТБ, Газпромбанка и Альфа-банка. Кроме прямого ущерба, DDoS нередко используется как отвлекающий манёвр: пока ИБ-команда отражает поток запросов, параллельно идёт другая атака.
Защита: специализированные Anti-DDoS-сервисы, фильтрация мусорного трафика, балансировка нагрузки.
Атака на цепочку поставок (Supply Chain Attack) — проникновение в организацию не напрямую, а через уязвимость доверенного подрядчика или поставщика программного обеспечения.
Механизм: вредоносный код встраивается в легитимные обновления или библиотеки. Пользователи сами устанавливают заражённые обновления — убеждённые, что получают нужный патч от надёжного вендора. Атака может оставаться незамеченной месяцами.
Крупнейший задокументированный случай — SolarWinds (2020): вредоносное обновление платформы сетевого мониторинга распространилось на 18 000+ организаций, включая государственные ведомства США. Факт заражения обнаружили лишь через несколько месяцев.
В 2025 году эксперты фиксируют рост подобных инцидентов через доверенных IT-интеграторов.
Защита: регулярный аудит поставщиков ПО и подрядчиков, контроль зависимостей в репозиториях кода, разграничение прав доступа для внешних партнёров.
Три классических типа атак на веб-сайты объединяет одна общая слабость — недостаточная проверка пользовательского ввода.
SQL-инъекция: в поле ввода (форма поиска, форма логина) подставляется SQL-код. Если запрос не обработан корректно, база данных выполняет команду и выдаёт конфиденциальные данные, изменяет или удаляет их. Результат — утечка информации или полный контроль над БД.
XSS (межсайтовый скриптинг): вредоносный JavaScript внедряется в страницу и выполняется в браузере другого пользователя. Итог: кража cookies и сессионных токенов, скрытая установка программ.
CSRF: браузер авторизованного пользователя без его ведома отправляет запрос к доверенному сайту — выполняет денежный перевод или меняет адрес электронной почты в настройках аккаунта.
Защита: WAF (межсетевой экран уровня приложений), подготовленные SQL-запросы (prepared statements), экранирование вывода, Content Security Policy, CSRF-токены.
MITM (Man-in-the-Middle — «человек посередине») — злоумышленник встаёт между двумя узлами связи: например, между вашим браузером и банковским сервером. Весь трафик проходит через него.
Что это даёт атакующему: пароли, сессионные токены, конфиденциальные данные — в реальном времени, без ведома жертвы. Перехват трафика — не единственная цель: атакующий может его и модифицировать, подменяя реквизиты банковского перевода или данные в ответе сервера.
Особую опасность представляют публичные Wi-Fi-сети в кафе, аэропортах и отелях: создать точку доступа с нейтральным названием и перехватывать трафик несложно даже без профессионального оборудования.
Защита: использование только HTTPS-ресурсов, VPN при подключении к публичным сетям, запрет на вход в корпоративные системы из незащищённых соединений.
Брутфорс (от английского brute force — «грубая сила») — автоматизированный перебор всех возможных комбинаций пароля. Специальные программы проверяют тысячи вариантов в секунду.
Типичные цели: административные панели сайтов, VPN-шлюзы, серверы SSH, базы данных, корпоративная почта. Прежде всего уязвимы системы с простыми или повторно используемыми паролями — «123456» подбирается за секунды, пароль из стандартного словаря — за минуты.
Защита: ограничение числа попыток входа подряд, CAPTCHA после нескольких неудачных попыток, пароли от 12 символов с сочетанием регистров и спецсимволов, многофакторная аутентификация на всех критичных сервисах.
Zero-Day — эксплуатация уязвимости в программном обеспечении, о которой разработчик ещё не знает и для которой нет патча. Название отражает суть: у вендора «ноль дней» на реакцию — уязвимость уже используется.
Опасность: стандартный антивирус ориентируется на известные сигнатуры и не распознаёт угрозу. Zero-Day активно используют APT-группировки и государственные акторы; свежие эксплойты торгуются в даркнете за сотни тысяч долларов.
Пример: уязвимость EternalBlue в Windows стала основой WannaCry и NotPetya. Microsoft выпустила соответствующий патч за два месяца до начала эпидемии — большинство организаций его не установили.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Защита: немедленная установка обновлений сразу после релиза, поведенческий мониторинг через SIEM и системы обнаружения вторжений (IDS/IPS).
Программа-вымогатель (вирус-шифратор) шифрует файлы на устройстве или в корпоративной сети и требует выкуп за ключ расшифровки. Основные каналы распространения — фишинговые письма и незакрытые уязвимости операционных систем.
Современная тактика называется «двойным вымогательством»: злоумышленники не только шифруют данные, но и угрожают опубликовать их в открытый доступ, если выкуп не поступит в срок.
Российский пример: в январе 2025 года «Росэлторг» — одна из крупнейших электронных торговых площадок страны — подверглась ransomware-атаке. Уничтожено около 550 ТБ данных: серверные хранилища, корпоративная почта и резервные копии. Случай наглядно демонстрирует, что грамотное резервное копирование данных предполагает хранение бэкапов в изолированных от основной сети сегментах или офлайн — иначе шифровальщик уничтожает и оригиналы, и копии.
Защита: изолированные резервные копии данных (в сети, недоступной с основных серверов), антивирусная защита, своевременные обновления ОС и приложений.
IoT (интернет вещей — Internet of Things) охватывает всё, что подключено к сети помимо компьютеров и смартфонов: камеры видеонаблюдения, домашние роутеры, умные колонки, промышленные датчики, принтеры. Большинство таких устройств работают с заводскими паролями и годами не получают обновлений прошивки.
Атаки на IoT преследуют две цели: сформировать ботнет для масштабной DDoS-атаки или получить точку входа во внутреннюю корпоративную сеть через слабо защищённое периферийное устройство.
Ботнет Mirai, созданный из сотен тысяч заражённых камер и роутеров, в 2016 году вывел из строя Dyn DNS. Аналогичные ботнеты строятся и сегодня.
Защита: немедленная смена заводских паролей на всех подключённых устройствах, изоляция IoT-сегмента в отдельную подсеть, регулярное обновление прошивки.
Кибератака — не технический сбой, который IT-отдел устранит к утру. Это бизнес-катастрофа с несколькими измерениями ущерба.
Финансовые потери: стоимость восстановления систем, выплата выкупа, простой бизнеса, штрафы регуляторов за утечку персональных данных. NotPetya в 2017 году нанёс мировой экономике ущерб, превысивший по различным оценкам $10 млрд.
Репутационный ущерб: клиенты, чьи данные оказались скомпрометированы, уходят. Публичный инцидент разрушает доверие, которое строилось годами.
Юридические последствия: нарушение законодательства о защите персональных данных влечёт расследования и административную ответственность — в России это 152-ФЗ «О персональных данных».
Операционные последствия: снижение производительности на период ликвидации атаки, стресс команды, безвозвратная потеря данных при отсутствии изолированных резервных копий. Совокупно — удар по всей организации, а не только по IT-инфраструктуре.
Стопроцентной защиты не существует: злоумышленнику достаточно одной уязвимости, тогда как защита должна закрыть их все. Но системный подход кратно снижает вероятность успешной атаки и ускоряет восстановление.
Технические меры: антивирусное ПО с поведенческим анализом, брандмауэр (межсетевой экран), системы обнаружения и предотвращения вторжений (IDS/IPS), WAF для веб-приложений, VPN, шифрование данных, изолированные резервные копии.
Организационные меры: многофакторная аутентификация для всех критичных сервисов, своевременные обновления ПО, принцип минимума привилегий, регулярное обучение персонала, аудит поставщиков, сегментация сети.
Меры защиты различаются в зависимости от масштаба:
Защита — не разовое действие, а непрерывный процесс: угрозы эволюционируют, и инструменты защиты должны эволюционировать вместе с ними.
Российская инфраструктура в последние два года остаётся под интенсивным давлением. Ряд инцидентов стал широко известен.
ГАС «Правосудие» (октябрь 2024): атака на Государственную автоматизированную систему судопроизводства — данные судебных дел и резервные копии уничтожены, работа судов нарушена на несколько дней.
DDoS на банки (июль 2024): 13-часовая волна атак вызвала сбои в онлайн-банкинге Сбербанка, ВТБ, Газпромбанка и Альфа-банка.
Взлом ВГТРК (октябрь 2024): в результате атаки телеканалы «Россия-1» и «Россия 24» несколько часов не могли вести вещание в штатном режиме.
«Росэлторг» (январь 2025): ransomware-атака уничтожила около 550 ТБ данных электронной торговой площадки, включая резервные копии.
Тренды 2025: рост атак через доверенных IT-интеграторов и распространение ИИ-фишинга с использованием дипфейков голоса и видео руководителей.
Знание классификации атак — это фундамент профессии специалиста по информационной безопасности. Чтобы перейти от теории к практике и научиться работать с брандмауэрами, SIEM-системами и разбирать реальные инциденты, нужна структурированная подготовка.
В ProfiFuture действует программа «Специалист по информационной безопасности»: обучение длится около 1,5 месяца (6 недель) в онлайн-формате, с нуля, без профильного образования. Стоимость — 24 480 ₽ с господдержкой, доступ к материалам сохраняется 6 месяцев после завершения. Посмотреть программу и другие направления можно в каталоге программ ProfiFuture.
Кибератака — преднамеренное вторжение в компьютерную систему, сеть или устройство с целью кражи данных, нарушения работы или получения несанкционированного доступа. Злоумышленник ищет слабое место: уязвимость в коде, невнимательного сотрудника или устройство с заводским паролем. В 2022 году в России зафиксировано 911 000 подобных событий по данным Ростелеком-Солар, а мировой ущерб от киберпреступности достиг $8,5 трлн.
Для физических лиц самый распространённый тип — фишинг и звонки с имперсонацией банков или техподдержки. В корпоративном сегменте лидируют атаки с использованием программ-вымогателей (ransomware). Оба вида эксплуатируют человеческий фактор — невнимательность или незакрытые уязвимости программного обеспечения. Именно поэтому обучение сотрудников входит в базовый контур защиты любой компании.
DoS (Denial of Service) — атака с одного компьютера, которую легко заблокировать, запретив IP-адрес источника. DDoS (Distributed DoS) — атака с тысяч и сотен тысяч устройств одновременно через ботнет. Заблокировать все источники без специализированных Anti-DDoS-сервисов практически невозможно, поэтому DDoS опаснее и применяется злоумышленниками значительно чаще.
Признаки фишинга: навязчивая срочность («немедленно подтвердите аккаунт!»), замена символов в адресе отправителя (rn вместо m), запрос конфиденциальных данных или кода из SMS, незнакомый или чуть изменённый домен. Проверяйте URL вручную — не переходите по ссылкам из письма. При малейшем сомнении свяжитесь с организацией по официальному номеру с её сайта, а не из подозрительного сообщения.
Supply Chain Attack — проникновение в организацию через уязвимость её подрядчика или поставщика ПО. Вредоносный код встраивается в легитимные обновления — пользователи устанавливают их добровольно и заражаются. Крупнейший пример: SolarWinds (2020) — 18 000+ организаций, включая госструктуры США; атака оставалась незамеченной несколько месяцев после первоначального заражения.
Zero-Day — уязвимость в программе, о которой её разработчик ещё не знает и для которой нет патча. Хакеры используют её до выхода обновления, поэтому стандартный антивирус бессилен. Пример: уязвимость EternalBlue в Windows стала основой WannaCry и NotPetya. Защита: немедленная установка патчей сразу после релиза и поведенческий мониторинг через SIEM и IDS/IPS.
Фишинг — социальная инженерия: злоумышленник обманом вынуждает жертву добровольно раскрыть данные. MITM — технический перехват трафика: атакующий встаёт между пользователем и сервером без его ведома и «слушает» соединение. Особенно опасен MITM в незащищённых публичных Wi-Fi-сетях. Защита от обоих: HTTPS, VPN и многофакторная аутентификация.
Стопроцентной защиты не существует: злоумышленнику достаточно одной уязвимости, тогда как защита должна закрыть их все. Но системный подход кардинально снижает риски. Базовый контур: антивирус + брандмауэр + многофакторная аутентификация + своевременные обновления + обучение персонала + изолированные резервные копии. Грамотно выстроенная защита ускоряет восстановление и минимизирует ущерб при атаке.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос