VPN (Virtual Private Network) — виртуальная частная сеть, зашифрованный туннель между устройством и интернетом. Согласно ГОСТ Р ИСО/МЭК 27033-1-2011, это механизм туннелирования: трафик инкапсулируется в зашифрованные пакеты, которые провайдер и сторонние наблюдатели не могут прочитать. Технология решает три задачи: скрывает ваш IP-адрес, шифрует весь трафик устройства и защищает персональные данные от провайдера, рекламодателей и злоумышленников в публичных сетях. Подробнее о смежных инструментах защиты — в материале об информационной безопасности для бизнеса.
Аббревиатура VPN расшифровывается как Virtual Private Network — виртуальная частная сеть. «Виртуальная» — потому что сеть существует поверх обычного интернета, не требует отдельного физического канала. «Частная» — потому что трафик внутри неё зашифрован и недоступен посторонним.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
ГОСТ Р ИСО/МЭК 27033-1-2011 определяет VPN через механизм туннелирования: «обработка одного протокола как потока битов и его инкапсуляция в другой». Простыми словами — данные вкладываются в защищённый конверт, который вскрыть может только получатель на VPN-сервере.
С технической точки зрения VPN работает на L3-уровне модели OSI, что означает: шифрование охватывает весь трафик устройства, а не только трафик одного браузера или приложения. Именно это разграничивает VPN и прокси-сервер. Такая изоляция трафика снижает риск при большинстве видов кибератак, включая перехват соединений и подмену DNS-запросов.
Корпоративный рынок осваивал технологию с 2000-х — удалённый доступ к офисным ресурсам стал главным сценарием. К 2010-м VPN дошёл до массового потребителя: рост аудитории ускорился вместе с распространением публичных Wi-Fi и геоблокировок.
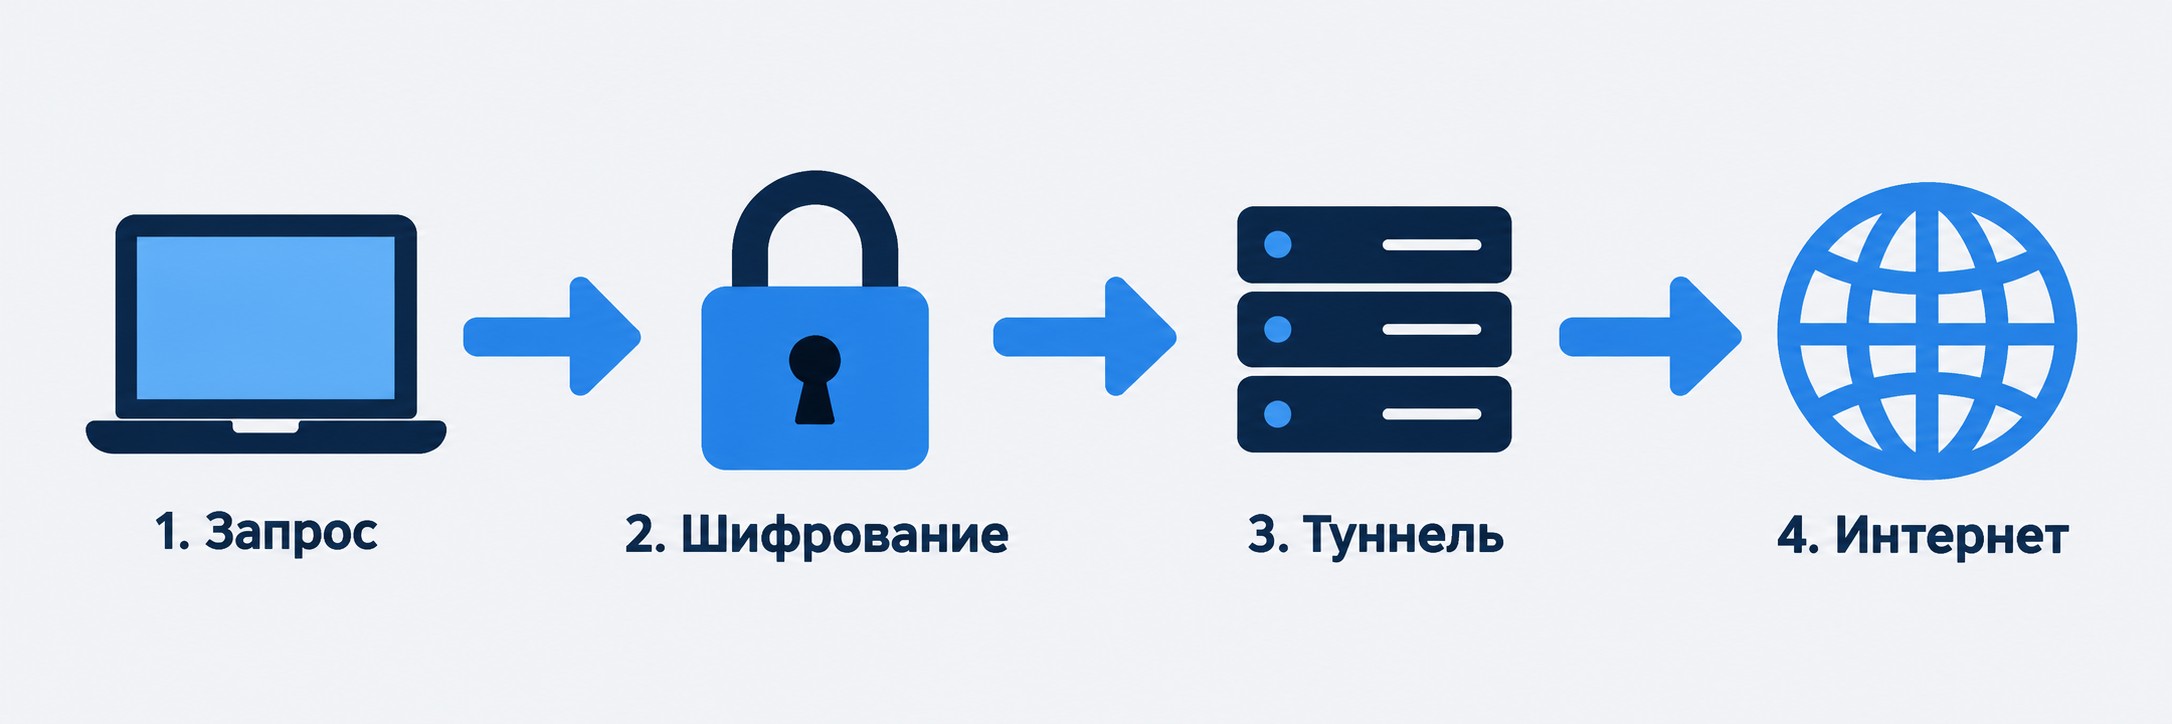
В процессе VPN-соединения участвуют три стороны: устройство пользователя с установленным VPN-клиентом, VPN-сервер и целевой сайт или сервис. Всё, что происходит между устройством и сервером, скрыто от провайдера и любых третьих лиц. Разберём механизм пошагово.
Шаг 1. Инкапсуляция. VPN-клиент упаковывает исходящий трафик в зашифрованные пакеты. Ключ шифрования знают только ваше устройство и VPN-сервер — никто другой не может прочитать содержимое.
Шаг 2. Передача по туннелю. Зашифрованные пакеты идут по интернету до VPN-сервера. Провайдер видит только факт соединения с сервером — и ничего больше.
Шаг 3. Расшифровка и подмена IP. VPN-сервер расшифровывает пакеты, заменяет ваш IP-адрес своим и отправляет запрос на целевой сайт. Для сайта источник запроса — сервер, не вы.
Шаг 4. Обратный путь. Ответ сайта возвращается на сервер, снова шифруется и приходит к вам по туннелю. Провайдер по-прежнему видит только зашифрованный трафик до сервера.
Перехваченные в туннеле данные без ключа шифрования бесполезны: современный алгоритм потребовал бы от компьютера годы вычислений для взлома.
VPN применяют в ситуациях, где конфиденциальность или доступность ресурсов под угрозой.
Защита в публичных сетях Wi-Fi. В кафе, аэропорту или гостинице трафик в открытой сети легко перехватить. VPN шифрует соединение — платёжные данные и пароли остаются в безопасности. Вместе с тем VPN не защищает от фишинговых атак: если пользователь сам вводит данные на поддельном сайте, шифрование не помогает.
Обход геоблокировок. Ряд сервисов недоступен с российских IP-адресов: ChatGPT, Netflix, Notion, Canva. VPN подменяет адрес на сервер в другой стране — сайт видит разрешённую геолокацию.
Маскировка активности от провайдера. Интернет-провайдер по умолчанию видит весь незашифрованный трафик и вправе передавать историю посещений рекламодателям. VPN закрывает эту возможность.
Удалённая работа. Корпоративный VPN даёт сотруднику зашифрованный доступ к внутренним ресурсам компании — серверам, базам данных, внутреннему ПО — из любой точки мира.
Ценовая дифференциация. Некоторые сервисы показывают разные цены в зависимости от региона. Смена IP через VPN позволяет сравнить тарифы на авиабилеты и зарубежные подписки.
VPN не заменяет антивирус: он защищает трафик от перехвата, но не блокирует вредоносные файлы. Оба инструмента нужны одновременно.
Понимание принципов работы VPN, туннелирования и шифрования — часть базовой компетенции специалиста по защите данных. Если тема интересна как профессиональное направление, на ProfiFuture есть программа «Специалист по информационной безопасности» — около 1,5 месяца с господдержкой. Подробнее — в каталоге программ с господдержкой.
Типы VPN различаются по архитектуре, сценарию применения и сложности настройки. VPN является сетью, организованной поверх публичного интернета, — но конкретная реализация зависит от задачи.
| Тип VPN |
Применение |
Кому подходит |
Сложность настройки |
|---|---|---|---|
| SSL VPN | Браузерный доступ, удалённая работа | Сотрудники на удалёнке | Низкая |
| Site-to-Site | Соединение офисов между собой | Корпоративный IT | Высокая |
| Client-Server | Личная защита трафика | Домашние пользователи | Низкая |
| Корпоративный | Доступ к внутренней сети компании | IT-отдел + сотрудники | Средняя |
| Роутерный | Защита всех устройств в домашней сети | Домашняя сеть целиком | Средняя |
Для домашнего пользователя оптимальны Client-Server VPN или SSL VPN: установите приложение провайдера, войдите в аккаунт, нажмите «Подключить».
Оба инструмента скрывают IP-адрес, но устроены принципиально по-разному. Ключевое различие — уровень OSI и охват трафика.
VPN работает на L3, сетевом уровне, и шифрует весь трафик устройства. Прокси-сервер действует на L4-L7 — транспортном и прикладном уровнях — и перенаправляет запросы только одного приложения без обязательного шифрования.
ГОСТ Р ИСО/МЭК 27033-1-2011 прямо разграничивает понятия: SOCKS-Proxy работает на L4 и не является VPN по определению. NIST определяет прокси ещё шире — как посредника, передающего запросы клиента, без требования к шифрованию.
| Параметр |
VPN |
Прокси |
|---|---|---|
| Уровень OSI | L3 | L4-L7 |
| Шифрование | Обязательное | Опциональное |
| Охват трафика | Всё устройство | Одно приложение |
| Анонимность | Высокая | Частичная |
| Стандарт РФ (ГОСТ) | Определён как VPN | SOCKS ≠ VPN |
| Типичные протоколы | AES, WireGuard, OpenVPN | HTTP, HTTPS, SOCKS5 |
Практический вывод: для полной защиты данных выбирайте VPN; для быстрого обхода блокировки в конкретном браузере без требований к безопасности — прокси.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

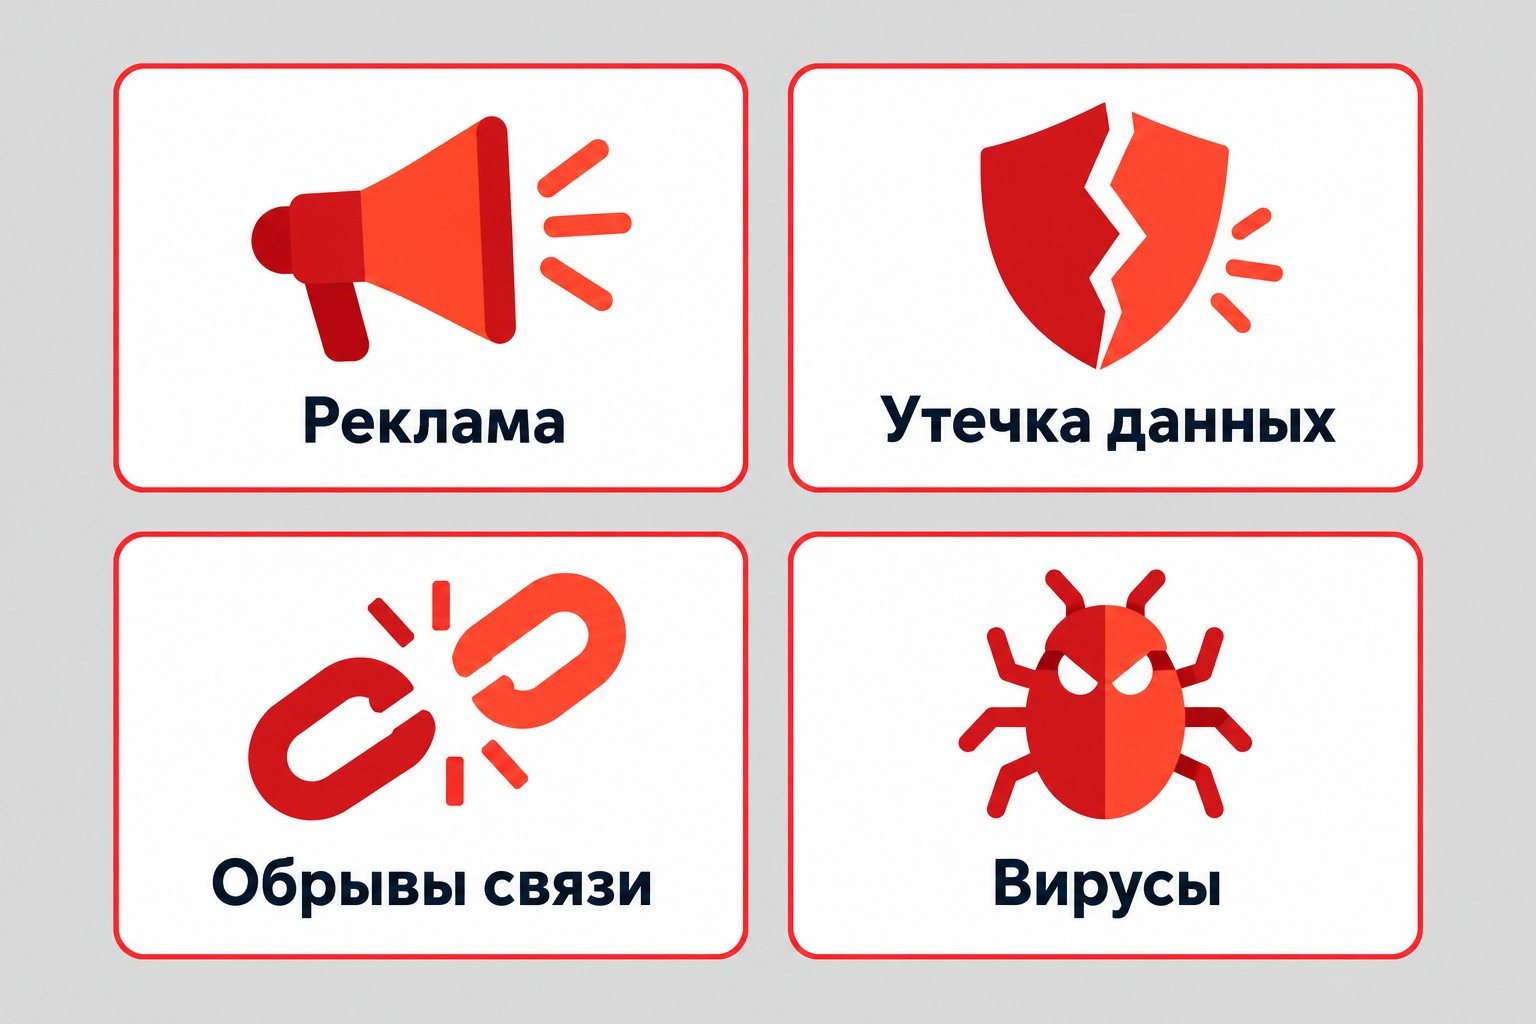
Бесплатные VPN-сервисы зарабатывают не на подписке, а на ваших данных. Типичная бизнес-модель: история браузинга и персональная информация продаются аналитическим компаниям и рекламным сетям.
Четыре конкретных риска:
No-log политика — отсутствие журналов активности — первый критерий при выборе любого VPN-провайдера.
Перед оформлением подписки проверьте пять параметров:
Дополнительный уровень защиты сети обеспечивают межсетевые экраны: о том, как они работают в связке с другими инструментами, читайте в материале о межсетевых экранах и firewall.
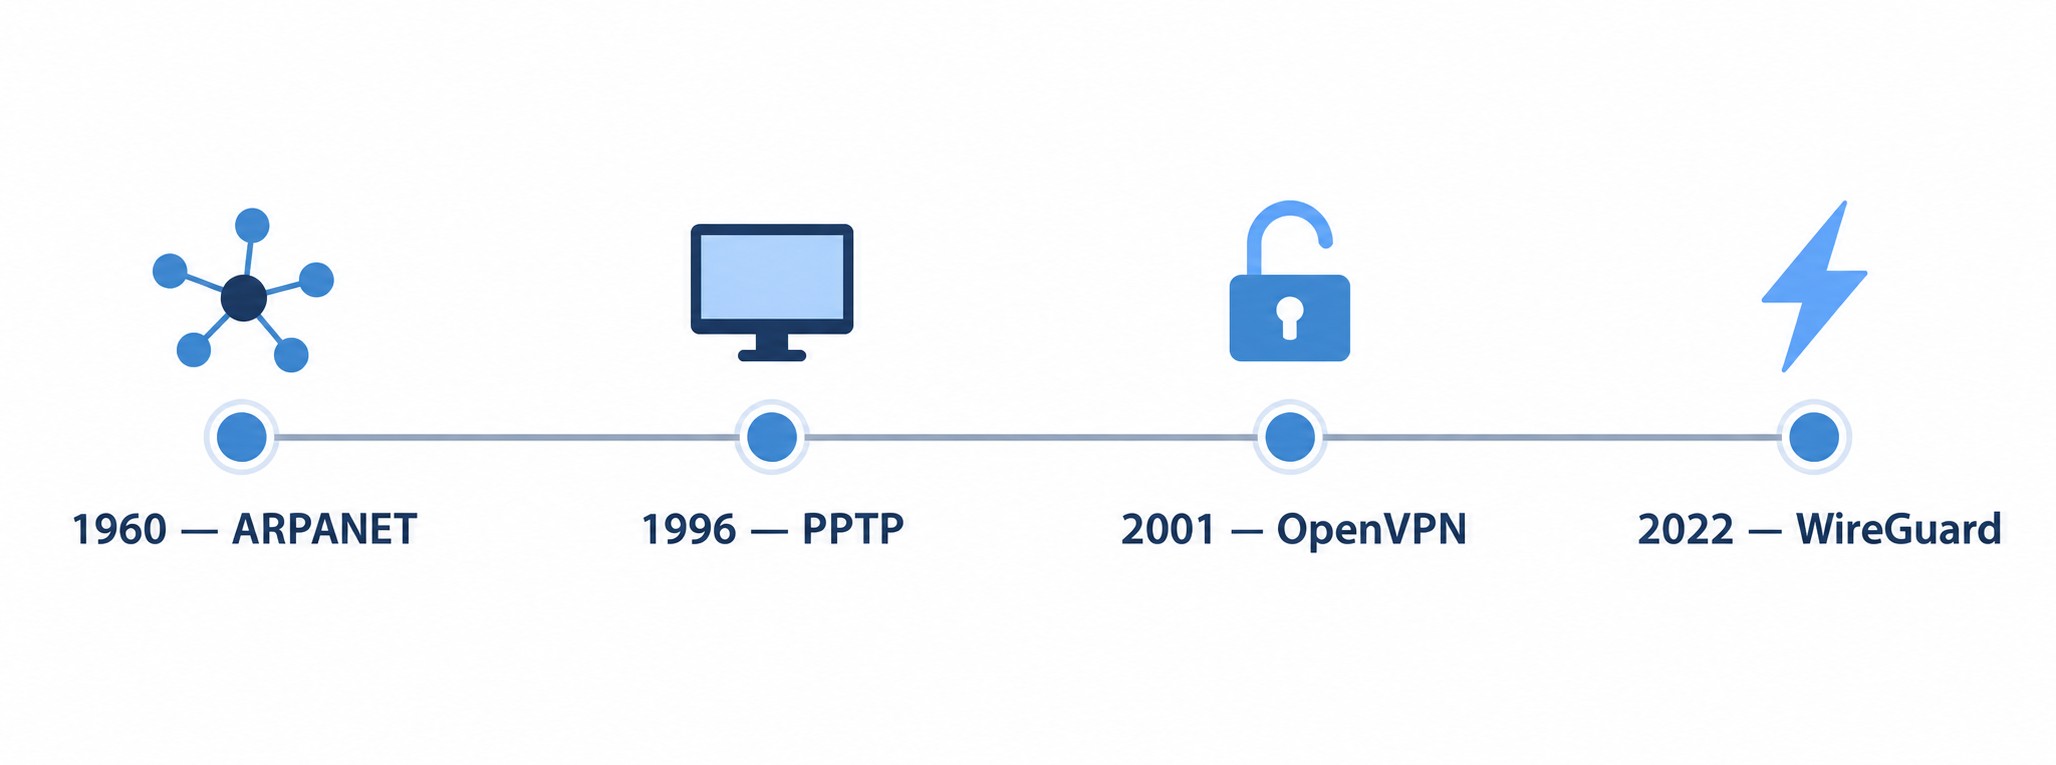
Технология уходит корнями в военные разработки: в 1960-е Министерство обороны США создавало шифрованные каналы в рамках сети ARPANET. В 1994 году Вэй Сюй разработал протокол IPSec — первый широко применяемый стандарт шифрования туннелей. В 1996 году Microsoft выпустила PPTP (Point-to-Point Tunneling Protocol), открыв технологию для корпоративного рынка.
В 2000-е компании начали массово внедрять VPN для удалённых сотрудников. По данным GlobalWebIndex, с 2016 по 2018 год аудитория VPN выросла в четыре раза. В России резкий всплеск интереса зафиксирован в 2022 году на фоне блокировок зарубежных сервисов. Сегодня каждый пятый пользователь интернета в Азии использует VPN; в Европе и США — около 5%.
VPN (виртуальная частная сеть) — технология, создающая зашифрованный туннель между вашим устройством и интернетом. Скрывает IP-адрес и шифрует трафик: провайдер, рекламодатели и злоумышленники не видят, какие сайты вы посещаете и какие данные отправляете.
VPN шифрует весь трафик устройства на уровне L3. Прокси действует только для конкретного приложения на уровне L4-L7, без обязательного шифрования. По российскому ГОСТ Р ИСО/МЭК 27033-1-2011: SOCKS Proxy — не VPN.
Да. Бесплатные сервисы монетизируются продажей ваших данных аналитическим компаниям или встраивают рекламу в трафик. Часть псевдо-VPN-приложений устанавливает вирусное ПО. Выбирайте платных провайдеров с no-log политикой, подтверждённой независимым аудитом.
Смартфон: App Store или Google Play → найдите приложение выбранного провайдера → установите → войдите в аккаунт → нажмите «Подключить». ПК: скачайте клиентское ПО провайдера → введите данные учётной записи → выберите страну сервера в настройках приложения.
Удалённый сервер, через который проходит ваш трафик. Подменяет ваш IP своим: сайты видят адрес сервера, а не ваш. Политика логирования — no-log или с журналами — определяет реальный уровень анонимности соединения.
Уникальный код, известный только вашему устройству и VPN-серверу. Без него перехваченные в туннеле данные невозможно прочитать — современный алгоритм потребовал бы от обычного компьютера годы для взлома.
Функция выборочного туннеля: через VPN идут только выбранные приложения или сайты, остальной трафик — напрямую. Снижает нагрузку на канал и сохраняет скорость для трафика, где защита не нужна.
Нет. VPN защищает трафик от перехвата на уровне передачи данных, но не блокирует трояны и вирусы в загружаемых файлах. Используйте оба инструмента вместе: VPN — для конфиденциальности соединения, антивирус — для защиты от вредоносного ПО.
VPN-хаб — общее название сервисов, объединяющих серверы в разных странах в одном интерфейсе. При выборе любого такого сервиса ключевые критерии одинаковы: подтверждённая no-log политика, наличие Kill Switch и надёжный протокол шифрования — AES-256 или WireGuard.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос