Межсетевой экран, firewall или брандмауэр (от нем. Brandmauer — противопожарная перегородка) — программная, аппаратная или облачная система, которая анализирует каждый пакет сетевого трафика и принимает решение: пропустить, отклонить или сбросить. МЭ стоит на границе между доверенной внутренней сетью и внешней — интернетом или другой непроверенной зоной.
Без межсетевого экрана каждый открытый порт компьютера или сервера — потенциальная точка входа для злоумышленника. Файрвол действует как цифровой охранник: проверяет каждое соединение и пропускает только тех, кого разрешают заданные правила.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
В статье разберём: что такое межсетевой экран и откуда взялось это слово, как он фильтрует трафик, какие виды МЭ существуют, зачем он нужен бизнесу и домашним пользователям, как работает файрвол в роутере, что означает уведомление «частный межсетевой экран выключен» и что ждёт эту технологию в эпоху Zero Trust.
Межсетевой экран — программная, аппаратная или облачная система фильтрации сетевого трафика между двумя зонами: доверенной (локальная сеть) и недоверенной (интернет или внешняя сеть). Его задача — анализировать каждый входящий и исходящий пакет данных и принимать решение согласно заданным правилам.
В официальных стандартах ФСТЭК России используется термин «межсетевой экран» (МЭ). В повседневной речи его называют firewall, брандмауэром или сетевым экраном — все три слова обозначают одно и то же устройство или программу.
Слово firewall пришло из строительства: так называют противопожарную перегородку в здании, которая не даёт огню распространиться из одной части в другую. В IT этот термин закрепился как обозначение цифрового барьера между безопасной и опасной зонами сети.
История межсетевых экранов начинается с 1988 года: Брайан Райд, Пол Викси и Джефф Могул из компании DEC разработали первый механизм пакетной фильтрации. В 1989–1991 годах AT&T Bell Labs создала шлюзы сеансового уровня. В 1991 году Маркус Ранум (DEC) выпустил SEAL — первый коммерческий брандмауэр на основе прокси.
Переломный момент — 1993 год: Гиль Швед (Check Point Software) запатентовал технологию Stateful Inspection (инспекция состояния соединений). В 1994 году Нир Зук создал графический интерфейс для Firewall-1. Этот продукт заложил архитектуру, которая лежит в основе современных межсетевых экранов.
Брандмауэр и антивирус часто путают, хотя решают они разные задачи. МЭ работает на сетевом уровне — контролирует соединения до того, как данные попадут в систему. Антивирус работает внутри устройства — обнаруживает вредоносные файлы и процессы, уже оказавшиеся там.
| Параметр |
Межсетевой экран |
Антивирус |
|---|---|---|
| Задача | Фильтрация сетевых соединений | Обнаружение вредоносного ПО |
| Уровень | Сетевой (L3–L7) | Файловый / процессный |
| Момент срабатывания | До проникновения угрозы | После попадания в систему |
| Тип угроз | Сетевые атаки, несанкционированный доступ | Вирусы, трояны, шпионское ПО |
Практический пример: МЭ блокирует подключение с подозрительного IP-адреса ещё на этапе установки соединения. Антивирус вступает в игру, если вредоносный файл всё же оказался на диске, — сканирует и изолирует его. Вместе они образуют эшелонированную защиту: первый не пускает, второй нейтрализует то, что всё же прошло.
Принцип работы межсетевого экрана прост: каждый сетевой пакет проходит через набор правил. МЭ анализирует заголовки и — в зависимости от поколения — содержимое пакета, затем сравнивает с политиками безопасности и выносит вердикт. Критерии анализа: IP-адрес источника и назначения, порт, протокол, тип соединения, приложение, а в NGFW — полное содержимое пакета вплоть до прикладного уровня. Это особенно важно при использовании виртуальной частной сети: трафик внутри неё зашифрован, и классический МЭ видит лишь внешние заголовки, а не содержимое пакета.
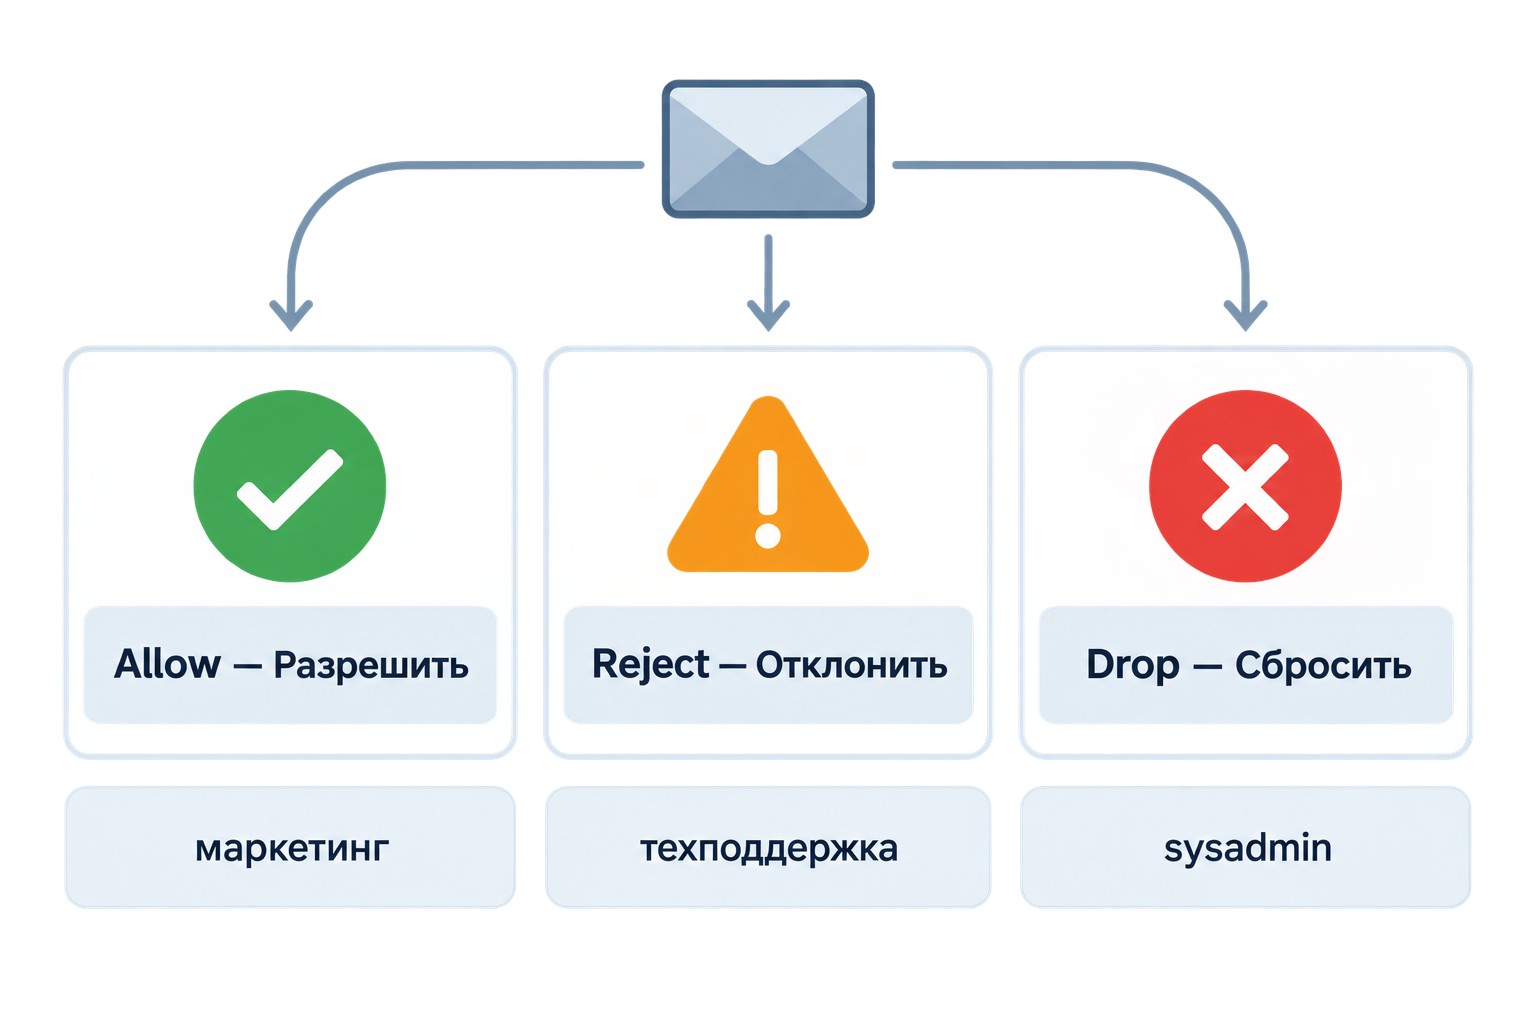
Для каждого пакета файрвол выбирает одно из трёх действий.
Allow (разрешить) — пакет проходит в защищённую зону. Применяется для трафика, который соответствует разрешённым правилам: например, HTTP-запросы на порт 80 от сотрудников маркетинга.
Reject (отклонить) — пакет не проходит, а отправителю возвращается уведомление об ошибке. Пример: запрос техподдержки к SSH-порту 22 заблокирован, и пользователь получает ответ «доступ запрещён».
Drop (отбросить) — пакет блокируется без какого-либо ответа. Отправитель не знает, существует ли хост вообще. Это предпочтительный способ против злоумышленников: сканирование портов становится бесполезным, потому что атакующий не получает никакой обратной связи.
Пример политик для одной компании: сотрудник маркетинга получает доступ к порту 80 (Allow), системный администратор — ко всем портам (Allow), специалист техподдержки пытается подключиться к SSH — получает Reject. Попытка внешнего сканирования — Drop.
Stateless-брандмауэр (фильтрация без памяти) проверяет каждый пакет отдельно, без учёта предыдущих сессий. Это быстро, но не гибко: МЭ не знает, был ли данный пакет частью уже разрешённого сеанса.
Stateful Inspection — технология, которую Гиль Швед (Check Point) запатентовал в 1993 году, — кардинально изменила подход. Брандмауэр с инспекцией состояния ведёт таблицу состояния (State Table): в ней хранятся данные об активных сессиях — адреса, порты, статус соединения, время начала. Принимая решение по новому пакету, МЭ сверяется с таблицей: если пакет принадлежит разрешённой сессии, он пропускается без повторной проверки всех правил.
| Параметр |
Stateless |
Stateful |
|---|---|---|
| Память о сессиях | Нет | Есть (State Table) |
| Гибкость | Низкая | Высокая |
| Ресурсоёмкость | Низкая | Средняя |
| Безопасность | Базовая | Высокая |
| Применение | Небольшие простые сети | Большинство современных МЭ |
Контроль состояния сеансов — сегодняшний стандарт для корпоративных межсетевых экранов. Firewall-1 от Check Point стал первой коммерческой реализацией этого принципа.
Модель OSI описывает семь уровней передачи данных. Межсетевые экраны работают на разных уровнях — от этого зависит глубина анализа пакетов данных.
L3 (сетевой) — статическая пакетная фильтрация: МЭ проверяет только заголовки пакетов (IP-адрес источника и назначения). Быстро, но видит минимум.
L4 (транспортный) — Stateful Inspection: добавляет контекст сессии (TCP/UDP-порты, статус соединения). Основа большинства классических брандмауэров.
L5 (сеансовый) — шлюз сеансового уровня: поддерживает постоянные соединения между клиентом и сервером через посредника.
L7 (прикладной) — шлюзы приложений, NGFW (межсетевой экран нового поколения) и WAF: полный анализ содержимого пакета, видят протокол HTTP, DNS-запросы, содержимое файлов.
Чем выше уровень OSI — тем глубже анализ трафика и тем надёжнее защита.
Межсетевые экраны классифицируют по двум основным критериям: форм-фактору (как реализован) и поколению/технологии (что именно анализирует). Понимание разницы помогает подобрать решение под конкретную задачу — от защиты домашнего роутера до периметра крупной корпорации.
Работать с брандмауэрами профессионально — значит уметь проектировать политики безопасности, настраивать NGFW и выстраивать многоуровневую защиту. Если эта сфера вас интересует, в ProfiFuture можно освоить направление по информационной безопасности с господдержкой — стоимость программы «Специалист по информационной безопасности» составляет 24 480 ₽, срок обучения около 6 недель в онлайн-формате.
Аппаратный межсетевой экран — физическое устройство, которое устанавливается на границе сети между интернет-каналом и корпоративной инфраструктурой. Примеры: Cisco ASA, FortiGate, UserGate. Высокая производительность и пропускная способность, но выше стоимость и сложность обслуживания. Подходит для корпоративных сетей с высокой нагрузкой.
Программный межсетевой экран — приложение, работающее на обычном сервере или рабочей станции. Примеры: Windows Firewall (встроен в Windows 10/11), iptables (Linux). Дешевле и проще в развёртывании, но ограничен ресурсами хоста. Используется для защиты отдельных устройств или небольших сетей.
Облачный файрвол (FWaaS — Firewall as a Service) — фильтрация трафика происходит в облаке ещё до того, как он достигает локальной сети. Трафик пользователей направляется через облачный МЭ независимо от их местоположения. Оптимален для компаний с распределёнными командами и удалёнными сотрудниками.
Технологическая эволюция межсетевых экранов шла от простой пакетной фильтрации к интеллектуальным системам, способным анализировать поведение пользователей и предсказывать угрозы без заранее известных сигнатур.
| Тип МЭ |
Уровень OSI |
Принцип работы |
Применение |
Ограничения |
|---|---|---|---|---|
| Статическая фильтрация | L3 | Проверка заголовков пакетов по IP/порту | Простые сети, базовая защита | Нет контекста сессий |
| Stateful Inspection | L4 | Таблица состояния сессий | Корпоративные сети, стандарт | Не видит содержимое пакетов |
| Шлюз сеансового уровня | L5 | Посредник между клиентом и сервером | Контроль соединений | Нет анализа содержимого |
| Прокси-файрвол | L7 | Полный анализ содержимого как посредник | Корпоративная фильтрация | Высокая задержка |
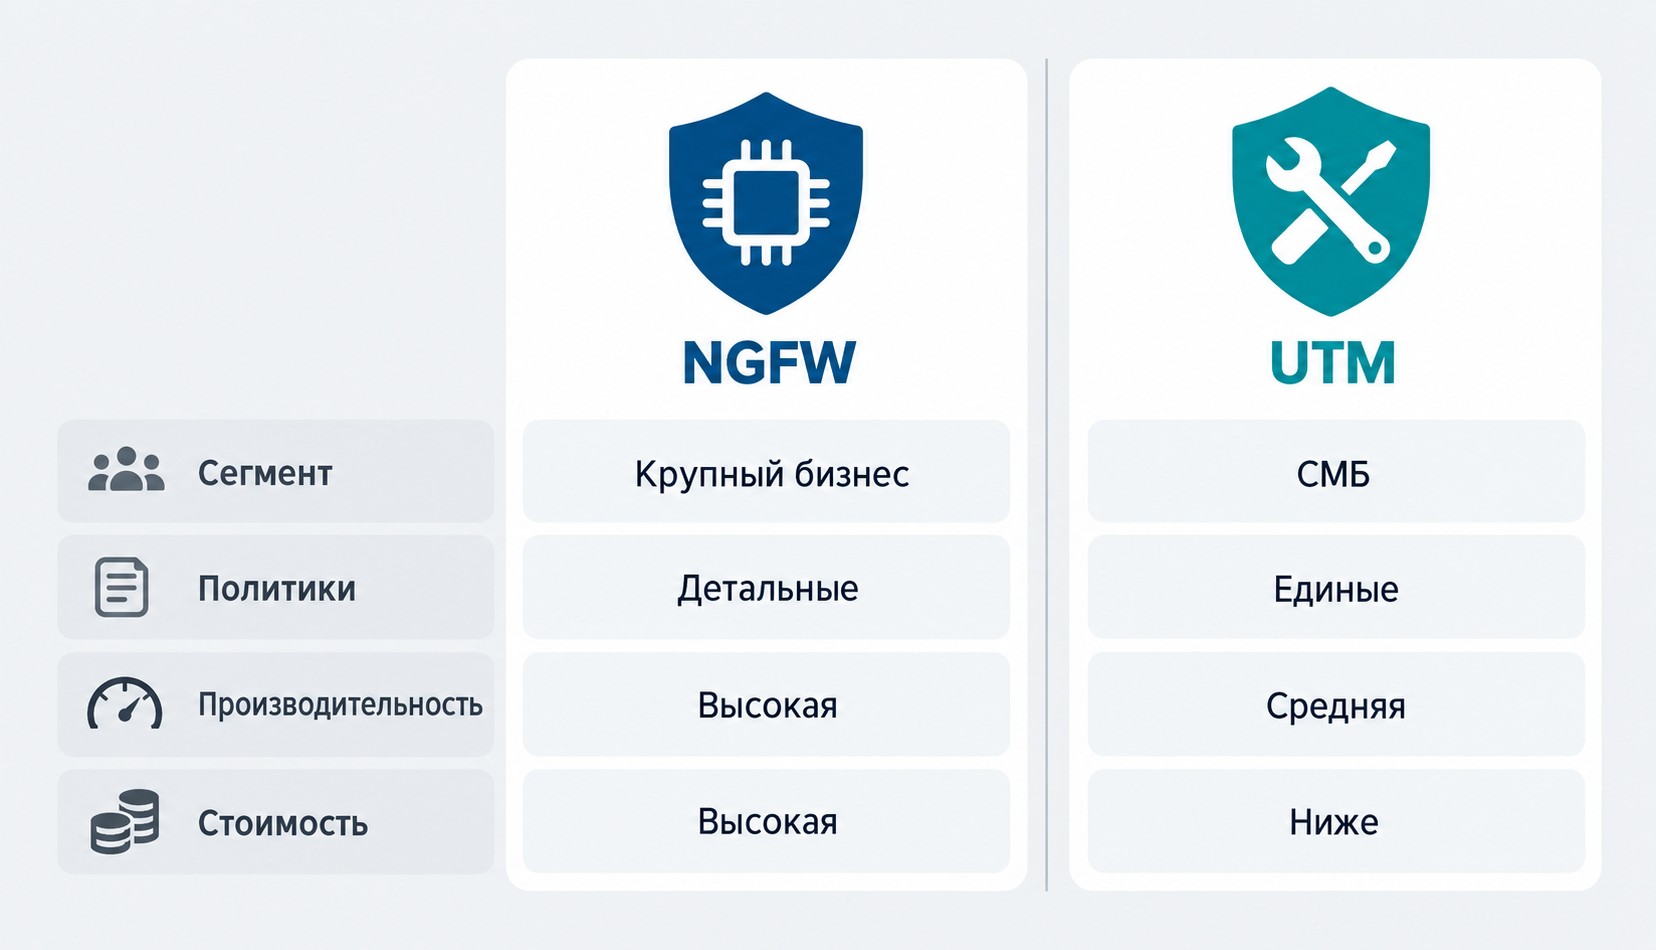
| NGFW | L2–L7 | DPI + IDS/IPS + App Control + AI/ML | Крупный бизнес | Высокая стоимость |
| UTM | L2–L7 | МЭ + антивирус + VPN + IDS/IPS в одном | Малый и средний бизнес | Ниже производительность |
| WAF | L7 (HTTP/HTTPS) | Анализ HTTP-запросов | Защита веб-приложений | Только веб-трафик |
NGFW (Next-Generation Firewall, межсетевой экран нового поколения) работает на всех уровнях OSI от L2 до L7. В него встроены: глубокий анализ пакетов (DPI — Deep Packet Inspection), система обнаружения и предотвращения вторжений (IDS/IPS), контроль приложений, URL-фильтрация, инспекция SSL-трафика, песочница (Sandboxing) и модули машинного обучения. Применяется в крупных корпоративных сетях, где необходима гранулярная политика безопасности.
UTM (Unified Threat Management, единая система управления угрозами) объединяет в одном устройстве брандмауэр, антивирус, VPN, антиспам и IDS/IPS с единым интерфейсом управления. Архитектура UTM строится на четырёх типах процессоров: общего назначения, обработки данных, сетевом и управления политиками безопасности. Это решение для малого и среднего бизнеса, где важна простота администрирования.
WAF (Web Application Firewall, межсетевой экран веб-приложений) — специализированный брандмауэр прикладного уровня для защиты веб-приложений. Анализирует HTTP/HTTPS-запросы и блокирует SQL-инъекции, межсайтовый скриптинг (XSS) и подделку межсайтовых запросов (CSRF). WAF — дополнение к сетевому МЭ, а не его замена.
Без межсетевого экрана каждый открытый порт устройства или сервера — потенциальный вектор атаки. Злоумышленники используют автоматизированные инструменты для сканирования тысяч IP-адресов в поисках незащищённых точек входа. Брандмауэр — первый обязательный рубеж защиты от: сканирования портов, DDoS-атак (распределённого отказа в обслуживании), IP-спуфинга (подмены адресов), распространения червей и ботнетов, эксплойтов уязвимостей и утечки данных.
В корпоративной инфраструктуре брандмауэр решает несколько задач одновременно. Сегментация сети (DMZ — демилитаризованная зона) разделяет публичные серверы, рабочие станции и базы данных на изолированные зоны: взлом одной не означает компрометацию всей инфраструктуры. Интеграция с SIEM (системой управления событиями безопасности, Security Information and Event Management) обеспечивает единый журнал событий для мониторинга и расследования инцидентов.
Реальные кейсы показывают цену ошибок в настройке. В 2019 году атака на электросеть США вызвала перезагрузку межсетевого экрана на 10 часов подряд — из-за непропатченной уязвимости в прошивке устройства. В 2020 году федеральное агентство США пострадало от взлома из-за неправильно настроенного брандмауэра, открывшего лишние порты при массовом переходе на удалённую работу. Оба случая — следствие не слабости технологии, а отсутствия своевременных обновлений и аудита правил.
Вывод прост: МЭ эффективен только в сочетании с регулярными обновлениями и аудитом политик безопасности.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Для домашнего пользователя три главных сценария, где файрвол особенно важен: онлайн-банкинг, подключение к публичному Wi-Fi и хранение персональных данных на устройстве.
Windows Firewall включён по умолчанию в Windows 10 и Windows 11. Проверить статус: Параметры → Конфиденциальность и защита → Безопасность Windows → Брандмауэр и защита сети. Если статус «Включён» — защита активна.
Роутерного МЭ достаточно для базовой защиты домашней сети: он скрывает устройства от внешних подключений. Для чувствительных операций — онлайн-банкинг, удалённая работа с корпоративными данными — дополнительно используйте программный файрвол на самом устройстве.
Встроенный межсетевой экран роутера — это два механизма в одном: NAT (трансляция сетевых адресов, Network Address Translation) и базовая фильтрация пакетов по IP и портам.
NAT скрывает все устройства домашней сети за одним внешним IP-адресом. Входящие подключения снаружи, которые не были инициированы изнутри, роутер отбрасывает — у него нет правила, куда их направить. Это создаёт эффект «невидимости» для большинства автоматизированных сканеров.
Что защищает роутерный файрвол: блокирует несанкционированные входящие подключения из интернета, фильтрует по базовым правилам портов и IP-адресов. Что не защищает: у него нет глубокого анализа пакетов (DPI), он не видит содержимое трафика, не блокирует вредоносные сайты и не защищает от угроз, возникших внутри локальной сети — например, от заражённого устройства соседа по Wi-Fi.
Для домашней сети роутерного брандмауэра достаточно как первого рубежа. Для корпоративной — нет: там нужен полноценный аппаратный или программно-аппаратный межсетевой экран с журналированием, контролем приложений и гранулярными политиками.
Три основы правильной настройки МЭ: принцип минимального доступа, сегментация сети и регулярное логирование. Разрешайте только то, что необходимо — всё остальное блокируйте по умолчанию. Ведите журнал событий: без мониторинга сетевого трафика и аудита логов невозможно расследовать инциденты и выявлять аномалии.
Уведомление «Частный межсетевой экран выключен» в центре уведомлений Windows означает одно: защита Windows Defender Firewall деактивирована для частных сетей (домашней или рабочей). Открытые порты становятся доступны для сканирования из локальной сети — риск возрастает.
Как включить Windows Firewall пошагово:
Риски отключения брандмауэра: открытые порты уязвимы к сканированию, возможна эксплуатация уязвимостей сетевых служб. Когда отключение допустимо: если организация использует корпоративный МЭ на уровне всей сети или это изолированная тестовая среда без выхода в интернет.
Пять ошибок, которые сводят защиту брандмауэра к минимуму.
Слишком широкие правила — разрешение трафика «для всего» вместо конкретных портов и адресов. Следствие: злоумышленник использует разрешённый порт как туннель для атаки.
Отключение МЭ «для удобства» — часто временное, которое становится постоянным. Одного открытого периода достаточно для компрометации.
Отсутствие обновлений прошивки — непропатченные уязвимости в самом брандмауэре, как в кейсе с энергосетью США (2019).
Игнорирование логов — без просмотра журнала событий аномалии в трафике обнаруживаются через недели после инцидента.
Разрешение входящих подключений без необходимости — каждое лишнее правило расширяет поверхность атаки. Проводите регулярный аудит: удаляйте устаревшие и избыточные правила, блокируйте подозрительные подключения превентивно.
Межсетевой экран эволюционирует: от устройства с фиксированными правилами — к адаптивной интеллектуальной системе, способной предсказывать угрозы. Три ключевых тренда формируют этот переход: архитектура Zero Trust, использование искусственного интеллекта в NGFW и переход к облачным и гибридным решениям.
Принцип Zero Trust («нулевое доверие») формулируется лаконично: «Never trust, always verify» — не доверяй никому и ничему по умолчанию, верифицируй каждый запрос. Традиционная модель безопасности предполагала: всё внутри периметра — безопасно, всё снаружи — опасно. Zero Trust отменяет периметр как концепцию.
Роль межсетевого экрана в Zero Trust меняется: он становится элементом системы контроля доступа и инструментом микросегментации сети. Каждое соединение — даже между внутренними сервисами — требует верификации: проверки идентификации, контекста устройства и разрешённых прав.
Рост удалённой работы и облачных сред сделал Zero Trust de-facto стандартом для 2024–2026 годов. Без этой архитектуры традиционный периметровый брандмауэр защищает сеть от внешних угроз, но беспомощен перед компрометацией учётных данных изнутри — а именно такие инциденты участились после массового перехода на удалёнку.
Классические брандмауэры работают по сигнатурам: знают угрозы, которые уже видели. Современные межсетевые экраны нового поколения с модулями искусственного интеллекта и машинного обучения работают иначе — анализируют паттерны поведения трафика и выявляют аномалии, не совпадающие ни с одной известной сигнатурой.
Глубокий анализ пакетов (DPI) в сочетании с машинным обучением позволяет детектировать нестандартное поведение в реальном времени: например, когда рабочая станция бухгалтерии внезапно начинает генерировать трафик, характерный для сканирования сети. Автоматическое обновление правил без вмешательства администратора сокращает окно уязвимости. Песочница (Sandboxing) изолирует подозрительные объекты и запускает их в защищённой среде — это ключевой механизм защиты от угроз нулевого дня.
Межсетевой экран контролирует сетевые соединения и блокирует угрозы до проникновения — на уровне трафика (L3–L7). Антивирус работает с файлами и процессами внутри устройства: обнаруживает вредоносное ПО, уже попавшее в систему. Оба инструмента дополняют друг друга: МЭ — первая линия обороны, антивирус — вторая. Отключение одного из них создаёт брешь в защите.
Это уведомление Windows Security Center: защита Windows Defender Firewall отключена для частных сетей. Чтобы включить: Параметры → Безопасность Windows → Брандмауэр → «Частная сеть» → переключатель «Вкл». Держать МЭ активным обязательно, если отсутствует корпоративный брандмауэр на уровне сети. Отключение допустимо только в изолированной тестовой среде.
Stateless (статическая фильтрация) проверяет каждый пакет отдельно, без памяти о предыдущих соединениях. Stateful ведёт таблицу состояния: запоминает параметры сессий и принимает решения с учётом контекста. Stateful гибче и безопаснее, применяется в большинстве современных МЭ — начиная с Firewall-1 (Check Point, 1993). Stateless используется в небольших простых сетях.
Да. Антивирус не останавливает сетевые атаки, сканирование портов и несанкционированные подключения — он реагирует на угрозы, уже попавшие в систему. Межсетевой экран блокирует их ещё на этапе сетевого запроса. Вместе они обеспечивают многоуровневую защиту: брандмауэр не пускает, антивирус нейтрализует то, что всё же прошло.
NGFW (межсетевой экран нового поколения, Next-Generation Firewall) работает на всех уровнях OSI (L2–L7): включает глубокий анализ пакетов (DPI), IDS/IPS, контроль приложений, URL-фильтрацию, SSL-инспекцию и песочницу (Sandboxing). В отличие от классического брандмауэра, видит содержимое трафика и выявляет угрозы без сигнатур — через поведенческий анализ и машинное обучение. Применяется в крупных корпоративных сетях.
Встроенный МЭ роутера реализует NAT (трансляцию сетевых адресов) и базовую фильтрацию по портам и IP. Он скрывает устройства домашней сети от внешних подключений, но не анализирует содержимое трафика (нет DPI) и не защищает от угроз внутри локальной сети. Для домашней сети достаточно; для корпоративной — нет.
WAF (Web Application Firewall, межсетевой экран веб-приложений) специализируется на защите веб-приложений: анализирует HTTP/HTTPS-запросы и блокирует SQL-инъекции, межсайтовый скриптинг (XSS) и подделку запросов (CSRF). Сетевой брандмауэр работает с пакетами на уровне L3–L7, но не понимает специфики HTTP-запросов. WAF — специализированное дополнение к сетевому МЭ, а не его замена.
Kaspersky Premium включает двусторонний программный межсетевой экран для домашних устройств: контролирует входящий и исходящий трафик, блокирует подозрительные подключения и защищает от сетевых атак. Это пример персонального (хостового) МЭ, встроенного в комплексный защитный продукт. Работает параллельно с Windows Defender Firewall.
Check Point Software — компания, основанная Гилем Шведом, который в 1993 году запатентовал Stateful Inspection и создал Firewall-1. Именно этот МЭ заложил архитектуру таблицы состояния сессий, которая используется в современных решениях. Сегодня Check Point выпускает корпоративные NGFW и UTM-решения — одни из лидеров рынка сетевой безопасности.
Брандмауэр не абсолютен: не распознаёт угрозы изнутри периметра, уязвим к IP-спуфингу без дополнительных средств, может пропускать зашифрованный вредоносный трафик без SSL-инспекции. Поэтому межсетевой экран используют в связке с IDS/IPS, антивирусом и архитектурой Zero Trust — создавая многоуровневую эшелонированную защиту.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос