Фишинг — один из самых распространённых видов интернет-мошенничества: по данным FBI Internet Crime Report за 2023 год, фишинговые атаки регистрируются вдвое чаще, чем любой другой тип киберпреступлений. При этом фишинг не требует взлома серверов — злоумышленник выдаёт себя за банк, государственный орган или коллегу и убеждает жертву самостоятельно передать пароль, данные карты или открыть вредоносный файл. В статье — как работает типичная атака, какими бывают виды фишинга, как распознать мошеннические сообщения, что делать если вы уже перешли по подозрительной ссылке и как выстроить защиту на практике.
Фишинг (от англ. fishing — рыбалка) — кибератака, основанная на социальной инженерии: злоумышленник имитирует доверенный источник, чтобы выманить конфиденциальные данные или вынудить жертву установить вредоносное программное обеспечение (ПО).

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Принципиальное отличие от технического взлома: фишинговая атака эксплуатирует не уязвимость кода, а человеческое поведение. Доверие к авторитету, страх потерять доступ к аккаунту, привычка реагировать на срочность — всё это оказывается надёжнее взломанного пароля.
Основные цели злоумышленника:
Согласно FBI Internet Crime Report 2023, за год зафиксировано свыше 298 000 жалоб на фишинговые инциденты — больше, чем по всем остальным категориям киберпреступлений вместе. Фишинг устойчиво занимает первое место уже несколько лет подряд.
Фишинговая атака строится на двух опорах: иллюзии доверия и искусственном давлении срочности. Злоумышленник создаёт ситуацию, в которой остановиться и проверить кажется лишним — именно тогда жертва и совершает ошибку. Технические инструменты вторичны: поддельный домен, имитация бренда, копия интерфейса — всё это воспроизводит внешние признаки легитимного контакта. Главное оружие атакующего — психологические триггеры: срочность, страх, авторитет, — которые подавляют привычку проверять.
Ключевой момент: срочность подавляет критическое мышление. Именно поэтому фишинг срабатывает даже против технически грамотных людей — в момент усталости или стресса.
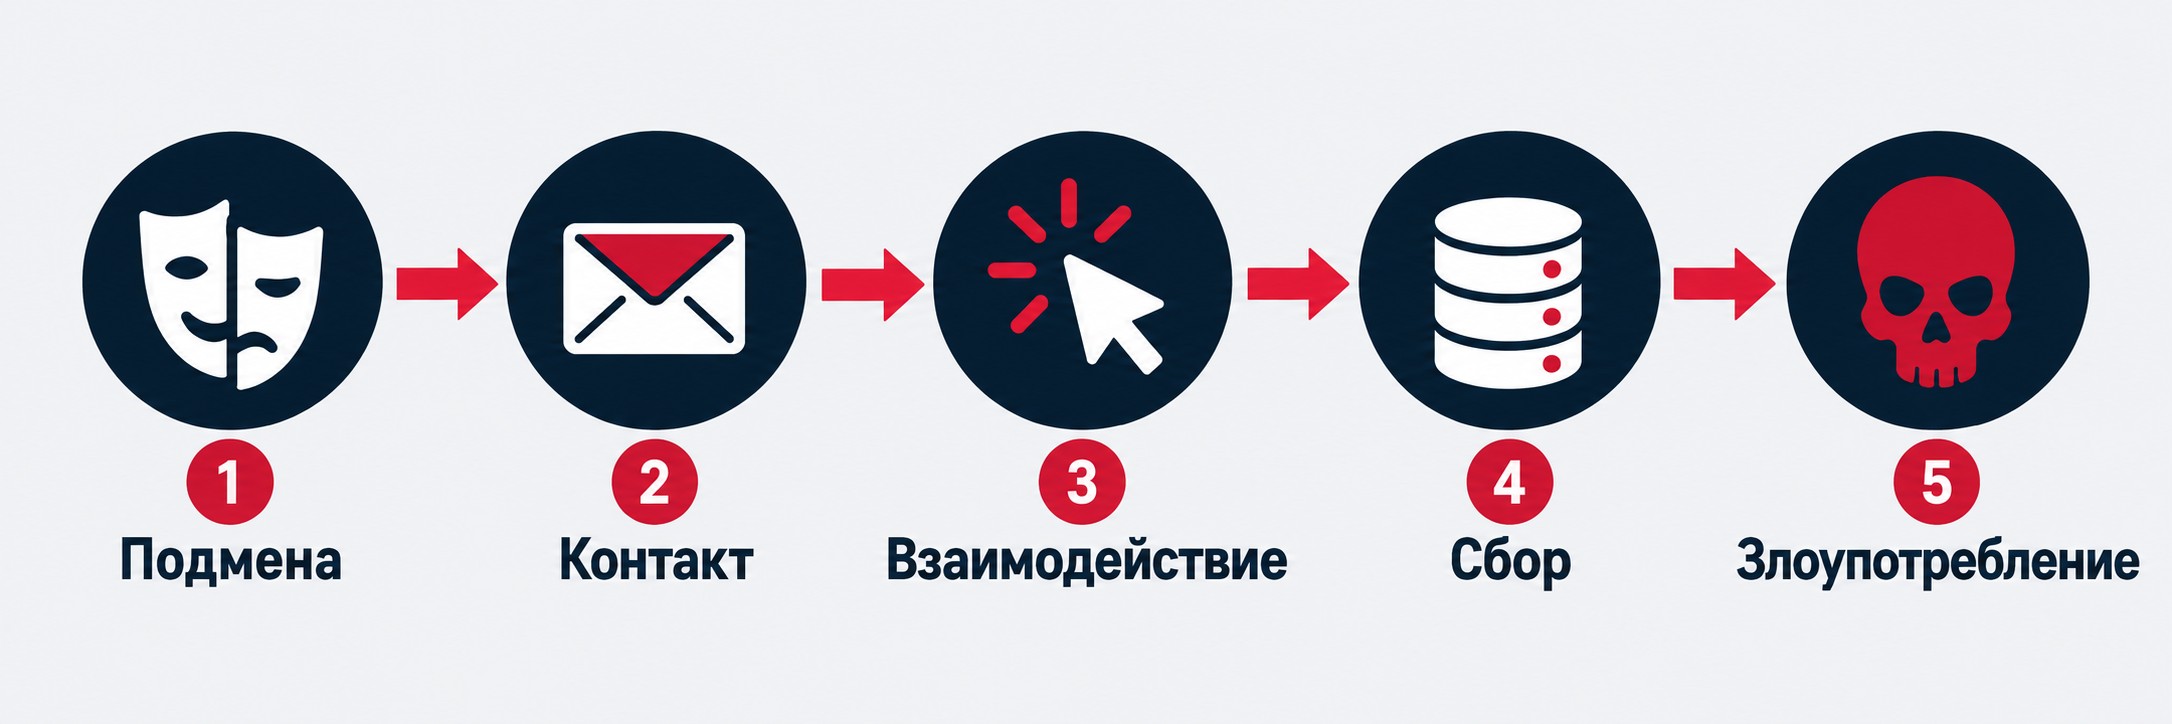
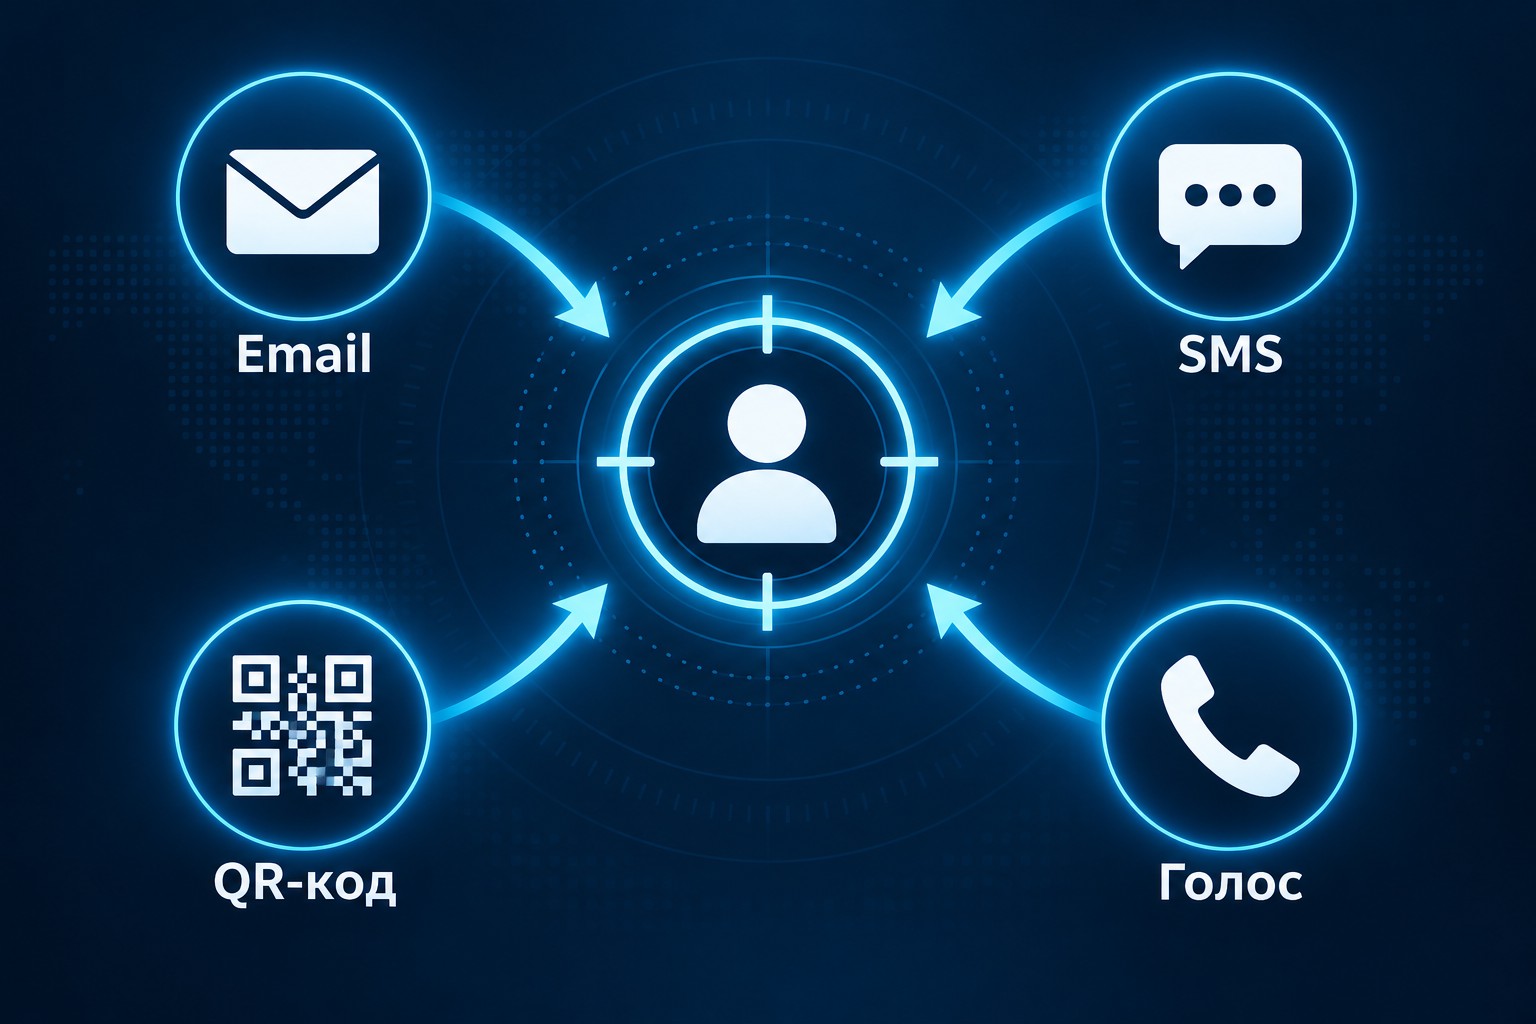
Фишинговые атаки классифицируют по двум признакам: каналу доставки (email, SMS, телефон, QR-код) и степени таргетинга — от массовых безликих рассылок до точечных атак с глубокой персонализацией. Понимание этих механизмов помогает выбирать правильные меры защиты.
Разобраться в устройстве современных киберугроз профессионально, а не на интуитивном уровне, позволяет специализированное обучение. Для тех, кто рассматривает кибербезопасность как карьерное направление, ProfiFuture предлагает программу по информационной безопасности: 1,5 месяца онлайн, господдержка покрывает 75% стоимости.
Почтовый фишинг — наиболее распространённый формат. Миллионы писем с имитацией банков и маркетплейсов рассылаются по купленным базам; в них — фишинговые ссылки или вредоносные файлы во вложениях.
Смишинг — фишинг через SMS. Личное сообщение воспринимается как более доверенный канал, чем email, — кликабельность ссылок здесь выше.
Вишинг — голосовые звонки от имени «службы безопасности банка» или «налоговой». Атакующие переадресуют номер так, чтобы в определителе отображался официальный номер организации.
Quishing — фишинг через QR-коды. URL скрыт до момента сканирования: пользователь не видит адрес, не перейдя по нему.
| Вид фишинга |
Канал |
Типичная цель |
Главный признак |
|---|---|---|---|
| Email-фишинг | Электронная почта | Учётные данные, ВПО | Поддельный домен отправителя |
| Смишинг | SMS / мессенджеры | Данные карты, логин | Ссылка в личном сообщении |
| Вишинг | Телефонный звонок | PIN, одноразовый код | «Срочный» голосовой запрос |
| Quishing | QR-код | Учётные данные | URL скрыт до перехода |
| Фарминг | Браузер (DNS) | Любые данные | Перенаправление без клика |
| Клон-фишинг | Электронная почта | Учётные данные | Точная копия реального письма |
Целевой фишинг (spear phishing) — атака с персонализацией. Злоумышленник заранее собирает данные о жертве через разведку по открытым источникам (OSINT): соцсети, корпоративный сайт, базы утечек. В письме — реальные детали: имя руководителя, название проекта, корпоративный стиль. Именно поэтому такая атака значительно убедительнее массовой рассылки.
Уэйлинг (whaling) — подвид целевого фишинга, нацеленный на топ-менеджеров с финансовыми полномочиями. Ущерб от одного успешного инцидента может исчисляться миллионами рублей.
Компрометация корпоративной почты (BEC): атакующий создаёт адрес, неотличимый от реального корпоративного, и запрашивает срочный банковский перевод якобы от имени руководства.
Клон-фишинг: берётся реальное письмо от доверенного отправителя, ссылки или вложения заменяются на вредоносные — и письмо повторно отправляется как «обновлённая версия». Уровень достоверности крайне высокий.
Фарминг стоит особняком: через DNS-манипуляции браузер автоматически перенаправляется на поддельный сайт даже при вводе правильного адреса — без какого-либо взаимодействия с письмом.
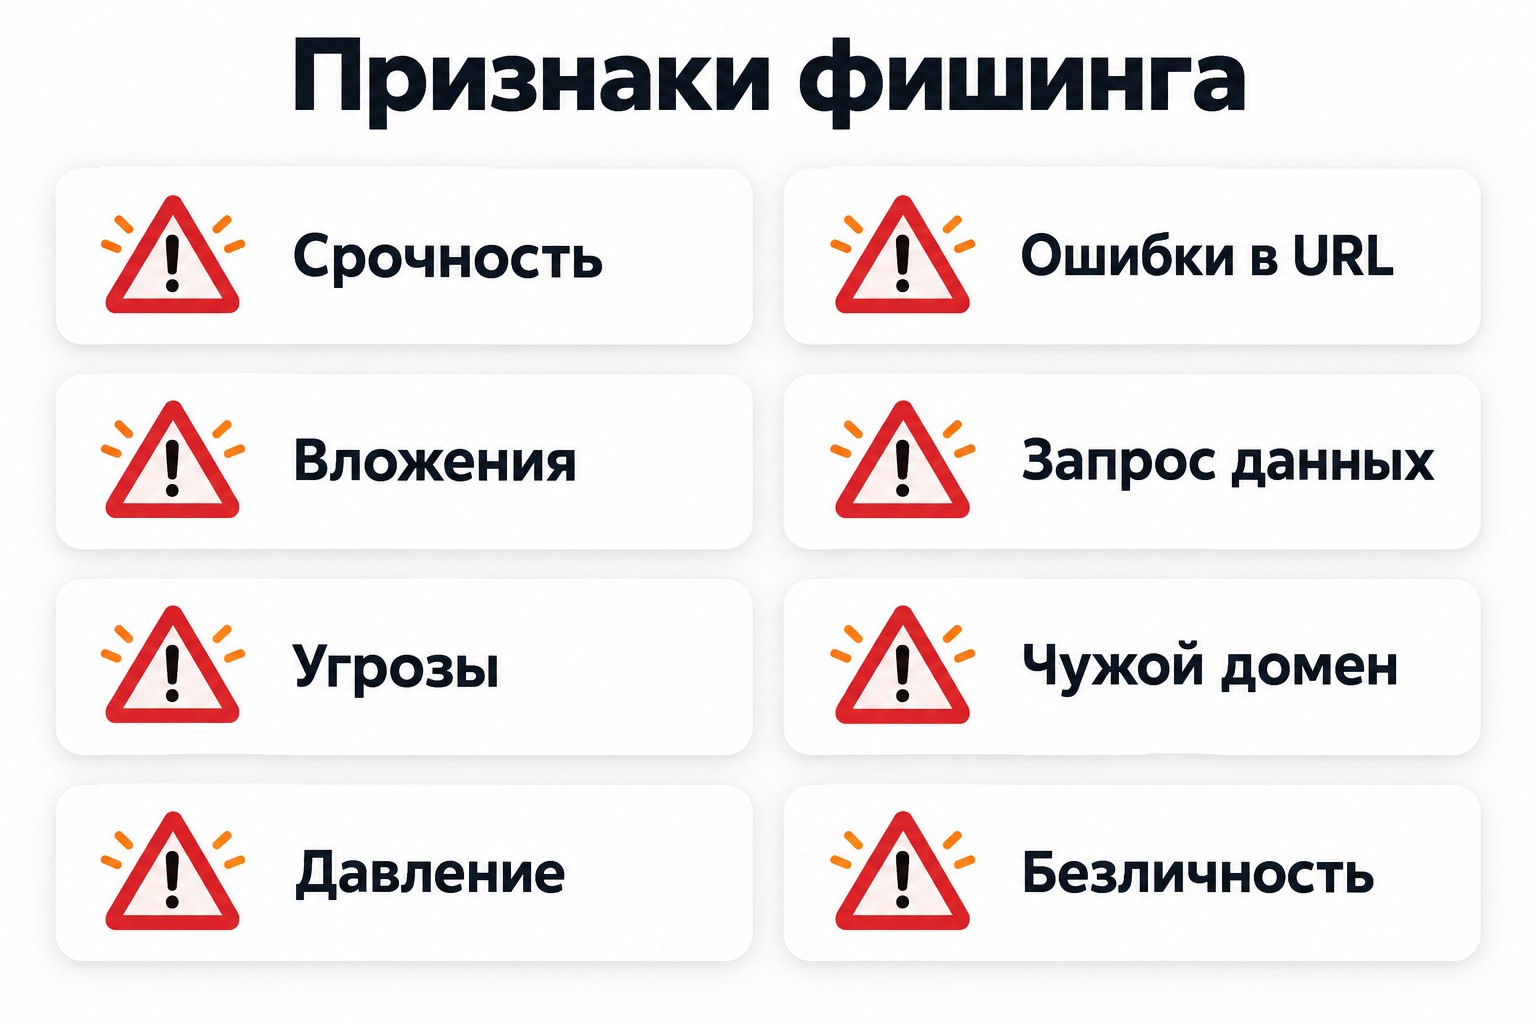
Совпадение двух-трёх из следующих признаков — уже достаточный повод не взаимодействовать с сообщением до проверки отправителя.
Важно: HTTPS и значок замка в адресной строке не гарантируют безопасности. HTTPS шифрует соединение между браузером и сервером, но не подтверждает легитимность самого сайта. Мошенники без труда получают SSL-сертификаты для поддельных доменов.
Три вопроса перед любым взаимодействием: ожидали ли вы это сообщение? Есть ли давление срочности? Просят ли передать конфиденциальные данные? Если два ответа из трёх — «да», верифицируйте отправителя по официальным контактам из открытых источников.
Фишинговая атака редко заканчивается одним инцидентом — последствия разворачиваются по временной шкале.
0–7 дней. Злоумышленник входит в захваченный аккаунт, меняет пароль и контактный email — жертва теряет доступ. Начинается рассылка мошеннических сообщений от её имени.
1–6 месяцев. Каскадный эффект: скомпрометированный email открывает доступ к восстановлению паролей на всех привязанных сервисах — магазинах, банках, соцсетях. Данные продаются на теневых площадках, используются для несанкционированных покупок или оформления кредитов на чужое имя.
Год и более. Повторные атаки, испорченная кредитная история, данные всплывают в новых утечках и используются снова.
Отдельная угроза — трояны, попадающие на устройство через ZIP или EXE-вложения. В отличие от прямого ввода данных на фишинговом сайте, вредоносная программа работает в фоне неделями: фиксирует нажатия клавиш, перехватывает сессии, делает скриншоты — без каких-либо видимых симптомов. Даже шифрование трафика через виртуальную частную сеть не защитит от трояна, который уже запущен на устройстве и перехватывает данные до их отправки.
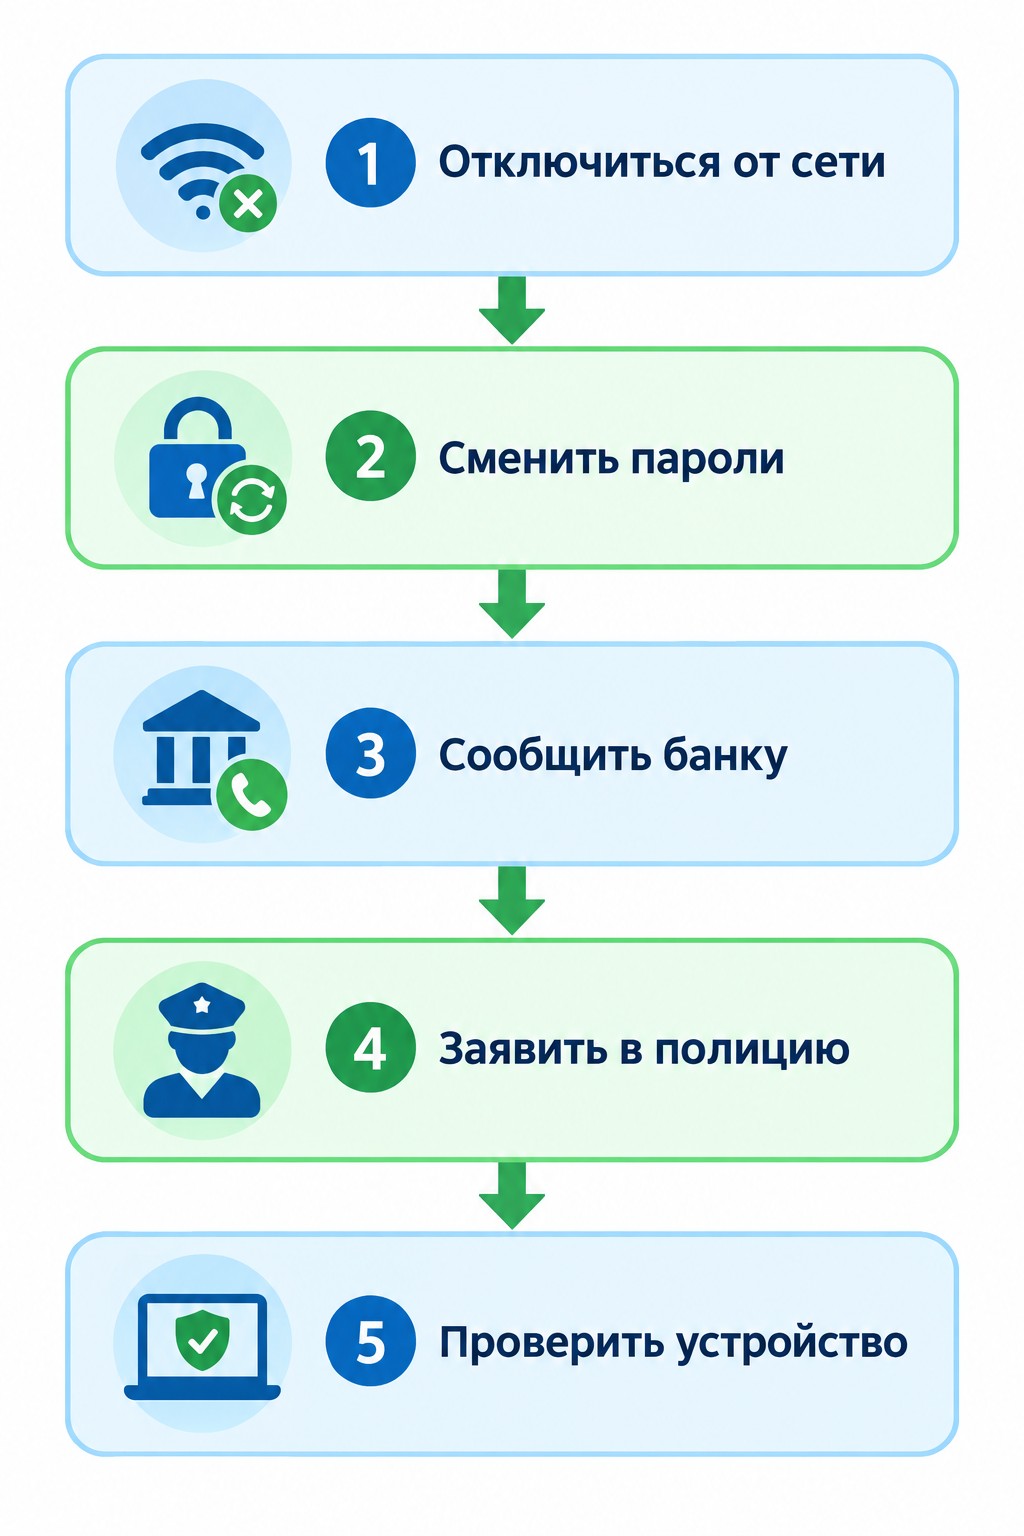
Главное — действовать быстро и последовательно. Каждый час промедления расширяет возможности злоумышленника.
Шаг 1. Немедленно смените пароль на скомпрометированном аккаунте. Если такой же пароль используется на других сервисах — смените и там: атакующие проверяют это первыми.
Шаг 2. Включите многофакторную аутентификацию (MFA) на всех аккаунтах, если ещё не сделали этого.
Шаг 3. Свяжитесь с банком или платёжным сервисом, если вводили финансовые данные. Заморозьте карту и запросите выписку по последним операциям.
Шаг 4. Запустите полную антивирусную проверку устройства — особенно если открывали вложения. Вредоносное ПО может оставаться незамеченным неделями.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

Шаг 5. Проверьте все аккаунты на несанкционированные входы и изменения настроек: контактный email, резервный номер телефона, привязанные приложения.
Шаг 6. Пометьте письмо как спам, заблокируйте отправителя и сообщите о мошенничестве через форму почтового сервиса или на портале Госуслуги.
Надёжная защита от фишинга — не одно приложение или настройка. Она складывается из технических инструментов и устойчивых поведенческих привычек, которые работают в паре: инструменты перехватывают угрозы автоматически, привычки срабатывают там, где автоматика не успевает.
Многофакторная аутентификация (MFA) — первое, что стоит включить на всех аккаунтах. Даже если пароль утёк через фишинговую форму, без второго фактора — кода из приложения-аутентификатора или биометрии — злоумышленник не войдёт. SMS-коды надёжнее пароля, но уязвимы к SIM-своппингу (перевыпуску SIM-карты злоумышленником): предпочтительнее приложения Google Authenticator или Яндекс Ключ.
Антивирус обнаруживает вредоносное ПО в вложениях и по ссылкам до их открытия. Регулярное обновление баз — обязательно: новые фишинговые домены и трояны появляются ежедневно.
Спам-фильтр с нейросетевой моделью проверяет репутацию отправителя, содержание ссылок и вложений автоматически. Яндекс Почта, например, анализирует каждое входящее письмо по сотням параметров. Фильтр не перехватывает всё, но значительно снижает поток угроз.
На корпоративном уровне — разграничение прав доступа сотрудников: если учётная запись менеджера скомпрометирована, атакующий не должен автоматически получать доступ к финансовым системам или базам клиентов.
«Правило паузы». Любой неожиданный запрос — повод остановиться на 30 секунд. Срочность в фишинговых сообщениях создана искусственно: настоящий банк или госорган не требует передать данные немедленно под угрозой блокировки.
Независимая верификация. Получили подозрительное письмо от «коллеги» или «банка»? Позвоните по официальному номеру из открытых источников — не по контактам из самого сообщения.
Правило конфиденциальности. Пароль, PIN или одноразовый код не передаётся никому — ни по email, ни по телефону. Ни одна легитимная организация их не запрашивает.
Обучение сотрудников и симулированные тесты — системный подход, который работает значительно эффективнее разовых предупреждений: персонал получает безвредное тестовое письмо и разбирает реакцию на нём.
Классические признаки фишинга — орфографические ошибки, шаблонные фразы, безличные обращения — уходят в прошлое. Искусственный интеллект (AI) позволяет генерировать тысячи персонализированных сообщений за минуты: без ошибок, на правильном языке, с реальными деталями из открытых источников о конкретном адресате.
Дипфейки выводят вишинг на новый уровень. Злоумышленники синтезируют голос руководителя компании и звонят сотруднику с просьбой срочно перевести средства на «партнёрский счёт». Распознать подделку на слух без подготовки крайне сложно.
Многоканальные атаки усиливают правдоподобие: сначала приходит фишинговое письмо, затем SMS-«подтверждение», затем звонок «менеджера» — всё в рамках одного сценария. Каждый канал подкрепляет следующий, создавая ощущение реальной ситуации.
Quishing в физическом пространстве — новая тактика: мошенники наклеивают QR-стикеры поверх настоящих кодов в офисах, кафе и на парковках. Отсканировав «официальный» код, пользователь попадает прямо на фишинговый сайт.
Защита в условиях AI-атак: при подозрительном голосовом звонке задайте личный вопрос, ответ на который знает только реальный человек. Всегда перезванивайте по официальному номеру из открытых источников — не по номеру из входящего звонка.
Фишинг эксплуатирует поведение человека через социальную инженерию, а не уязвимости программного обеспечения. Злоумышленник не взламывает сервер — он убеждает пользователя самостоятельно передать данные. Именно поэтому даже технически защищённые компании регулярно страдают от фишинговых атак: антивирус и брандмауэр не защищают от манипуляции.
Фишинговый аккаунт — учётная запись, созданная злоумышленником для имитации реального лица или организации: банка, коллеги, госоргана. Используется для рассылки мошеннических сообщений в соцсетях и мессенджерах с целью выманить данные или деньги.
Основные цели — учётные данные (логин и пароль), финансовые реквизиты, доступ к корпоративным системам. Через захваченный email можно восстановить пароли на всех привязанных сервисах — это каскадный эффект одной скомпрометированной учётной записи.
Фишинг требует, чтобы жертва кликнула по поддельной ссылке. Фарминг действует иначе: через DNS-манипуляции браузер автоматически перенаправляется на поддельный сайт даже при вводе правильного адреса. Пользователю не нужно взаимодействовать с каким-либо письмом или сообщением.
Нет. HTTPS шифрует соединение между браузером и сайтом, но не подтверждает легитимность самого сайта. Мошенники получают SSL-сертификаты для поддельных доменов так же легко, как любой другой владелец сайта. Значок замка в адресной строке — признак шифрования соединения, но не безопасности организации за ним.
В большинстве случаев — нет. Риск возникает при клике по ссылке, загрузке вложения (ZIP, RAR, EXE) или вводе данных на подставном сайте. Устаревшие почтовые клиенты уязвимы к встроенным скриптам — обновляйте программное обеспечение и используйте современные почтовые сервисы со встроенной антивирусной проверкой.
Если злоумышленник получил пароль через фишинговую форму, двухфакторная аутентификация (2FA) блокирует вход — потребуется второй фактор (код из приложения-аутентификатора или биометрия), которого у атакующего нет. SMS-коды уязвимы к SIM-своппингу — предпочтительнее использовать приложения-аутентификаторы.
Отмечайте письма как спам — это дообучает нейросетевую модель фильтра на вашем паттерне угроз. Проверьте, не попал ли ваш адрес в открытые базы утечек. Если атаки корпоративные — сообщите в IT-службу, настройте белые списки отправителей и проведите обучение сотрудников по признакам мошеннических сообщений.
Да. Злоумышленники синтезируют голос или видео руководителя компании и звонят сотруднику с просьбой срочно перевести средства или передать доступы. Защита: задайте личный вопрос, ответ на который знает только реальный человек, и всегда перезванивайте по официальному корпоративному номеру из открытых источников — не по номеру из входящего звонка.
Эффективный подход: регулярные инструктажи по признакам фишинга, симулированные фишинговые кампании (тест без реального ущерба), чёткий регламент проверки подозрительных запросов через альтернативный канал связи и обязательная MFA на каждом рабочем аккаунте. Системный подход снижает риск значительно эффективнее разовых предупреждений.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос