Социальная инженерия — это не взлом кода, а взлом человека. Злоумышленник не ищет уязвимость в программе — он эксплуатирует доверие, страх и когнитивные искажения, чтобы жертва сама передала пароль, деньги или доступ к системам. По оценкам специалистов по кибербезопасности, большинство успешных корпоративных взломов начинается именно с психологической манипуляции, а не с технической атаки. В статье разбираем: что такое социальная инженерия простыми словами, как выглядит атака изнутри, какие методы используют мошенники и что делать, если вы уже попались.
Социальная инженерия — совокупность психологических техник, которые злоумышленники применяют для получения конфиденциальных данных, денег или несанкционированного доступа без взлома программных систем. Объект атаки — сам человек: его привычки, эмоции, слепые зоны восприятия.

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
Главный парадокс: организация может потратить миллионы на межсетевые экраны и шифрование — и потерять всё, если один сотрудник поверит убедительному звонку. Именно поэтому специалисты называют человеческий фактор слабейшим звеном цепи защиты: понятие социальной инженерии описывает не технологию, а уязвимость, которую не закрыть патчем.
История начинается с фрикинга — практики 1970–80-х годов, когда энтузиасты манипулировали операторами телефонных сетей, чтобы получить бесплатный доступ к линиям. Это были первые задокументированные случаи манипуляции людьми ради технического результата.
В 1980–90-х годах хакер Кевин Митник взломал Motorola, Nokia и DEC — не кодом, а убеждением: звонил сотрудникам, представлялся коллегой и просил нужные данные. С распространением интернета в середине 1990-х появился email-фишинг. Сегодня генеративный искусственный интеллект позволяет создавать персонализированные письма для тысяч адресатов и клонировать голос по нескольким секундам аудио — дипфейки перевели манипуляции на промышленный масштаб.
Когнитивные искажения делают поведение предсказуемым: мы доверяем авторитетам, подчиняемся в условиях срочности, не проверяем то, что выглядит привычно. Усталость и стресс усиливают доверчивость — в конце рабочего дня критичность снижается даже у опытного специалиста.
Важно понимать: человеческий фактор не устраняется техническими средствами. Антивирус не поможет, если сотрудник сам введёт пароль на поддельном сайте. Именно когнитивные искажения социальная инженерия эксплуатирует в первую очередь — и именно с этим знанием строится реальная защита.
Случайного звонка не бывает: за каждой крупной атакой стоит подготовка. Злоумышленники следуют чёткой схеме — от сбора данных до получения результата. Понимание этих шагов позволяет распознать атаку социальной инженерии ещё на ранней стадии, до того как вас попросят что-то сообщить.
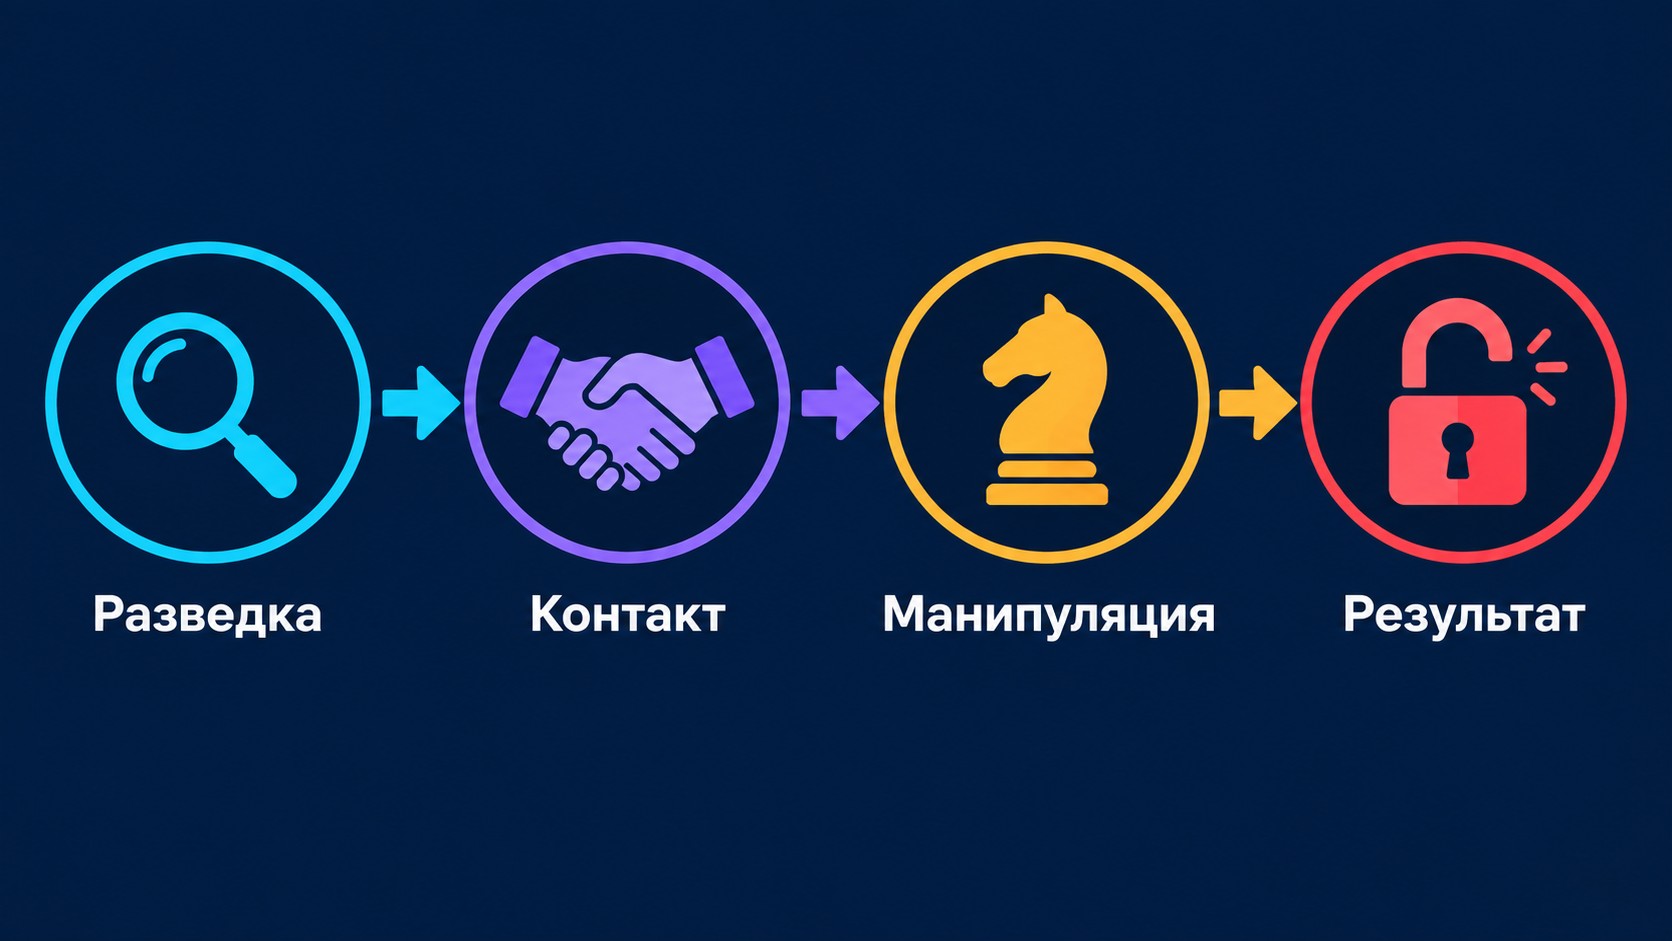
На первом этапе идёт сбор информации через открытые источники — OSINT (от англ. Open Source Intelligence, разведка по открытым данным): анализ профилей в соцсетях, корпоративных сайтов, публичных реестров. Для массовых атак достаточно email и номера телефона. Для целевых — имена коллег, должность, хобби, геолокация, рабочие проекты. Чем подробнее цифровой след жертвы, тем убедительнее звучит легенда.
Канал связи не принципиален — звонок, письмо, SMS, мессенджер. Главное — выглядеть привычно. Злоумышленник представляется по заранее подготовленной легенде: сотрудник банка, IT-специалист компании, представитель госоргана. Именно здесь начинается претекстинг — выстраивание убедительного контекста с деталями, которые жертва не ожидает проверять.
Распознавать приёмы социальной инженерии — системный навык специалиста по кибербезопасности. Если эта тема интересует вас профессионально, посмотрите программу «Специалист по информационной безопасности» от ProfiFuture: онлайн-формат, ~1,5 месяца, господдержка — 75% стоимости компенсирует образовательная квота.
На третьем этапе подключаются психологические триггеры: срочность («ваш счёт заблокируют через 10 минут»), страх, авторитет («звонит ФСБ»), выгода («вам начислен кэшбэк»). Легенда насыщается деталями из OSINT — реальными именами коллег, частью номера карты, внутренней терминологией компании. Всё это создаёт иллюзию легитимности. Под психологическим давлением жертва действует импульсивно, не успевая верифицировать собеседника через другой канал.
Жертва называет код из SMS, переводит деньги, устанавливает вредоносное ПО или открывает удалённый доступ к рабочему компьютеру. После получения конфиденциальных данных или несанкционированного доступа злоумышленник немедленно разрывает контакт и стирает следы. Ключевой вывод: зная схему атаки, можно поймать красный флаг ещё на этапе разведки — до начала манипуляции.
Методы социальной инженерии различаются по каналу коммуникации и психологическому триггеру. Одни атаки массовые — достаточно одного письма на миллион адресов. Другие целевые: мошенник изучает конкретного человека неделями. Ниже — сводная таблица девяти основных методов с указанием каналов, триггеров и мер защиты.
| Метод |
Канал |
Психотриггер |
Цель |
Признак |
Защита |
|---|---|---|---|---|---|
| Фишинг | Срочность, страх | Пароли, данные карт | Гомоглифы в URL, домен < 30 дней | Проверять адрес отправителя и URL | |
| Вишинг | Звонок | Авторитет, страх | Коды 2FA, данные счёта | IVR-приветствие, давление не класть трубку | Перезвонить по официальному номеру |
| Смишинг | SMS / мессенджер | Срочность, выгода | Пароли, переход на сайт | Короткий номер, тревожный текст | Не переходить по ссылкам из SMS |
| Претекстинг | Любой | Доверие, авторитет | Данные, доступ | «Знание» внутренних деталей | Верифицировать через официальный канал |
| Байтинг | Физический / цифровой | Любопытство | Установка ПО | USB, поддельный QR-код | Не подключать чужие устройства |
| Quid pro quo | Звонок | Благодарность, выгода | Доступ, данные | Предложение «помочь» без запроса | Не принимать помощь от незнакомцев |
| Обратная СИ | Любой | Инициатива жертвы | Полный доступ | Жертва сама звонит в «поддержку» | Искать контакты только официально |
| Тейлгейтинг | Физический | Вежливость | Физический доступ | Просьба придержать дверь | Не пропускать незнакомцев в закрытую зону |
| Watering hole | Браузер | Доверие к ресурсу | Заражение устройства | Неожиданный редирект на знакомом сайте | Антивирус, регулярные обновления ПО |
Фишинг — самый распространённый метод социальной инженерии. Злоумышленник имитирует легитимного отправителя: банк, госорган, знакомый контакт. Подвидов несколько: email с поддельной страницей авторизации, смишинг через SMS, атаки в мессенджерах, Авито-фишинг — объявление с ценой на 30–50% ниже рынка ведёт на сторонний «сервис безопасной сделки».
Таргетированный фишинг (spear-phishing) работает точнее: злоумышленник использует данные из OSINT — реальное имя коллеги в обращении, актуальный рабочий проект, корпоративный стиль письма. Доверие резко возрастает.
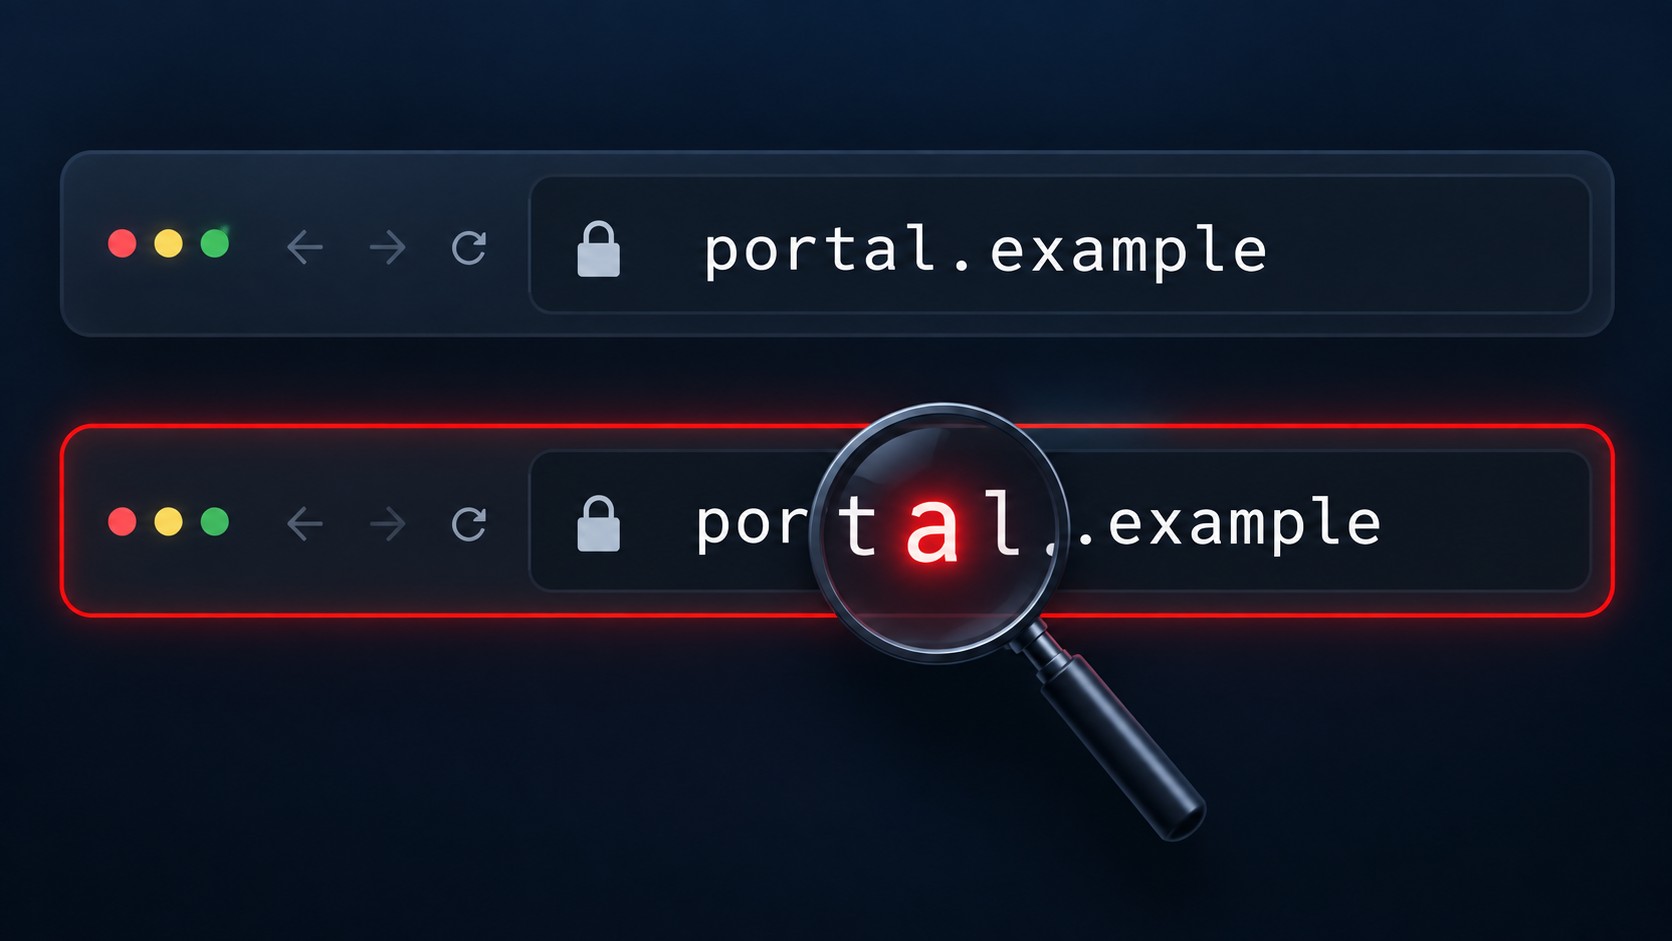
Диагностика: гомоглифы в URL (заглавная «I» вместо строчной «l», кириллическая «а» вместо латинской), возраст домена меньше 30 дней, нестандартный запрос — пароль, код двухфакторной аутентификации, полные данные карты.
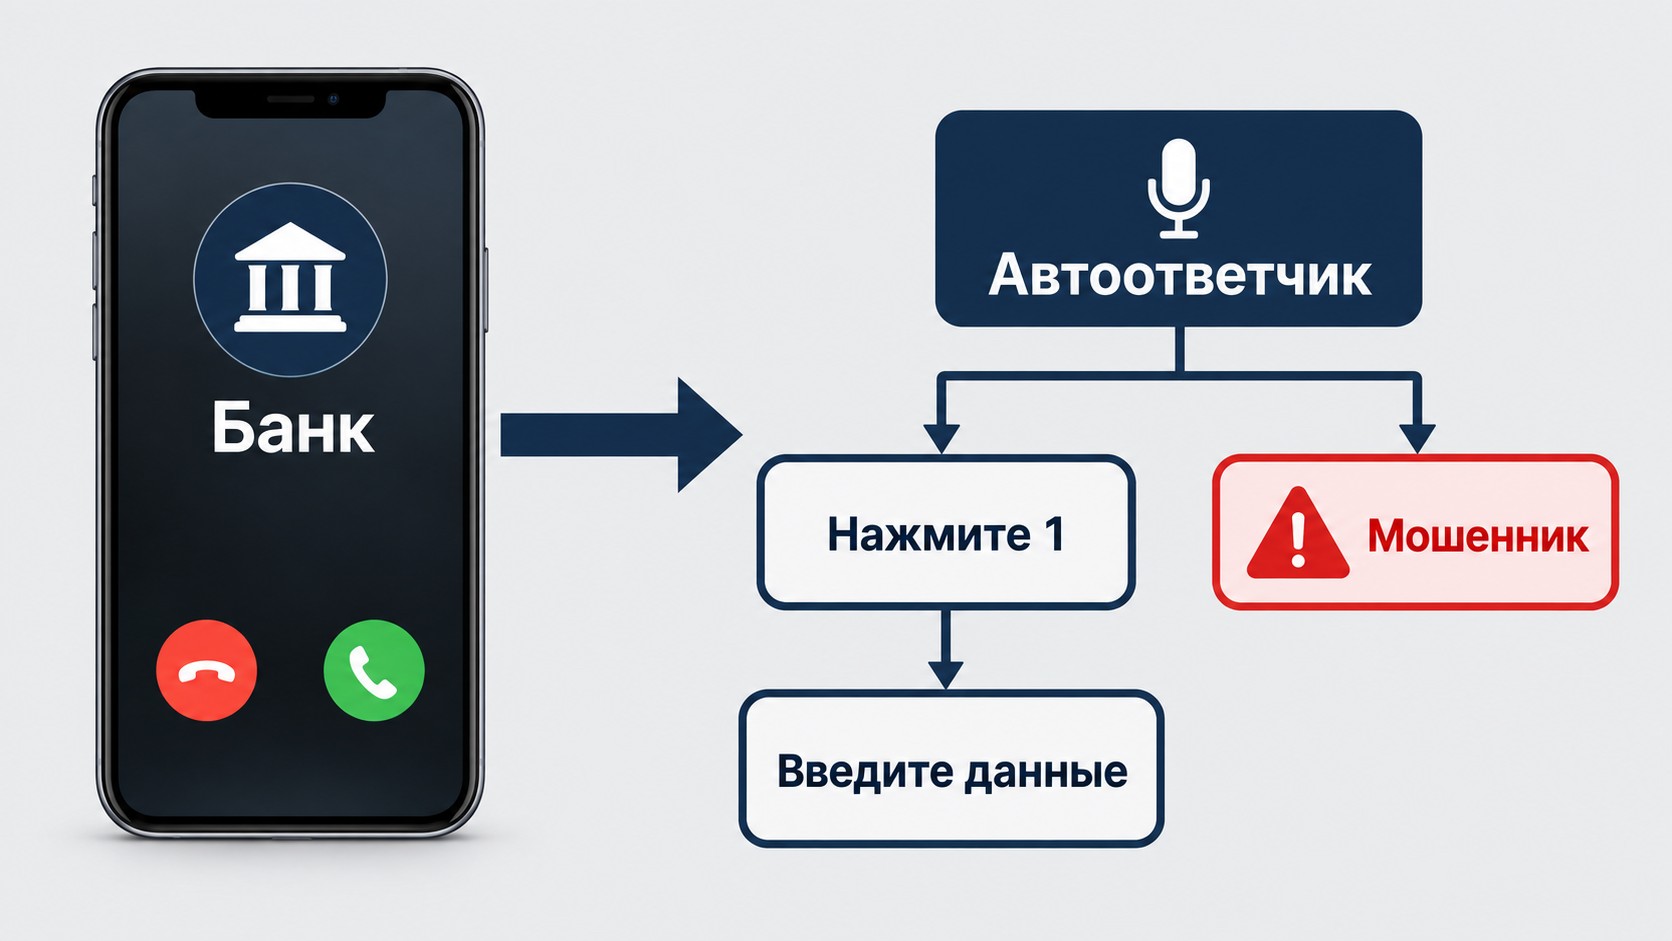
Вишинг — голосовой фишинг: злоумышленник звонит через IVR (интерактивное голосовое меню, Interactive Voice Response), имитируя автоответчик банка. Жертва слышит профессиональное приветствие и теряет бдительность. Распространённый российский сценарий: «коммунальщики просят продиктовать код из SMS» — так мошенники получают доступ к Госуслугам.
Голосовые клоны — современный инструмент: нескольких секунд аудио из соцсетей достаточно, чтобы генеративный искусственный интеллект синтезировал убедительный голос «родственника» или «руководителя». Такие дипфейки рассылают в Telegram-кружках с просьбой срочно перевести деньги или сообщить код.
Претекстинг строится на детализированной легенде: злоумышленник знает имена коллег жертвы, внутреннюю терминологию, текущие задачи — всё из OSINT. Типичные роли: IT-специалист просит «временный пароль», банковский сотрудник «верифицирует аккаунт». Достоверность держится на деталях, которые случайный человек знать не может.
Байтинг, или «дорожное яблоко», — физическая или цифровая приманка. USB-флешка с надписью «Зарплаты руководства» эксплуатирует любопытство: достаточно подключить её к рабочему компьютеру. Поддельные QR-коды клеят поверх настоящих в ресторанах и торговых центрах — они ведут на вредоносные сайты.
Quid pro quo и обратная социальная инженерия работают иначе: злоумышленник предлагает «помощь» или сначала создаёт проблему, после чего жертва сама звонит в фиктивную «поддержку» и передаёт данные — убеждённая, что контролирует ситуацию. Тейлгейтинг и плечевой серфинг относятся к физическим методам: пройти в охраняемую зону следом за сотрудником или подглядеть PIN-код через плечо.
Все виды атак социальной инженерии работают через эмоции, а не через логику. Человек в состоянии аффекта не анализирует — он реагирует. Злоумышленники выбирают психологические триггеры под конкретный сценарий атаки.
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

| Триггер |
Механизм воздействия |
Пример из жизни |
Как нейтрализовать |
|---|---|---|---|
| Срочность | Отключает обдумывание | «Аккаунт заблокируют через 5 минут» | Пауза: реальный банк не требует ответа прямо сейчас |
| Страх / Запугивание | Парализует, вызывает панику | «На вас оформлен кредит» | Завершить звонок, перезвонить официально |
| Авторитет | Снижает скептицизм | «Звонит следователь МВД» | Запросить документы, перезвонить на официальный номер |
| Жадность | Притупляет критичность | «Вам положен налоговый вычет 50 000 ₽» | Проверить через ФНС лично |
| Иллюзия легитимности | Создаёт доверие | Логотип банка в письме, «знание» части номера карты | Проверять источник отдельно от контакта |
| Изоляция | Исключает внешнюю проверку | «Никому не говорите — это спецоперация» | Немедленно рассказать службе безопасности или близкому человеку |
| Вина / Стыд | Давит на жертву | «Вы сами предоставили им данные» | Не реагировать на давление, завершить контакт |
| Чёрно-белое мышление | Убирает альтернативы | «Либо переведёте деньги, либо вас арестуют» | Помнить: реальные ситуации всегда дают время на обдумывание |
Сильная эмоция → импульсивное действие → разобраться позже уже поздно. Это и есть ключевая уязвимость, на которую рассчитаны все без исключения методы социальной инженерии.
Универсальной защиты не существует, но комплексный подход резко снижает риск. Защита от социальной инженерии выстраивается на двух уровнях: поведенческий — правила реакции на подозрительные контакты — и технический — инструменты, которые страхуют от ошибок. Оба уровня одинаково важны: лучший антивирус не поможет, если сотрудник сам отдаст пароль по телефону.
Правило паузы: если звонящий нагнетает срочность — это красный флаг. Реальные банки и госорганы не требуют мгновенного ответа и никогда не запрашивают пароли, CVV, PIN или коды двухфакторной аутентификации по телефону — запомните это как аксиому.
Здоровый скептицизм — не паранойя, а навык. Верификация через другой канал: получили тревожный звонок «из банка» — завершите его и самостоятельно наберите номер с оборотной стороны карты. Запрос, выбивающийся из стандартного порядка (установить программу, срочно перевести деньги, передать код), — способы определить социальную инженерию ещё до того, как вы что-то сделаете.
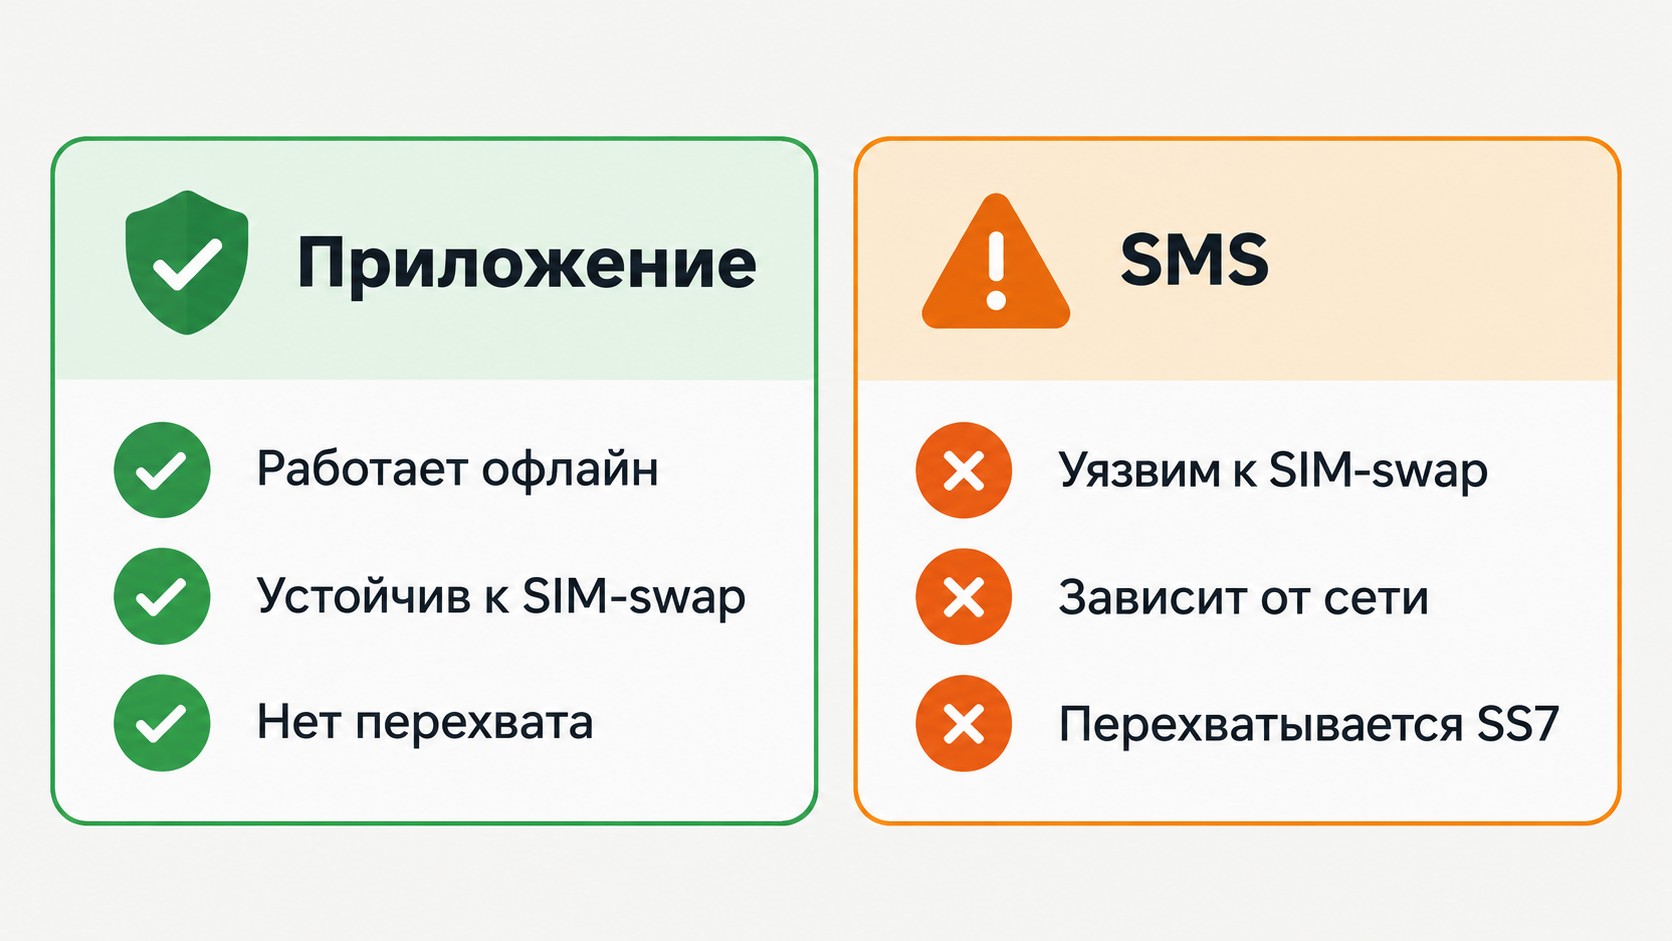
Двухфакторная аутентификация через приложение — Google Authenticator или Authy — надёжнее SMS-кодов. SMS уязвимы для атак через протокол SS7 и SIM-своп (замену SIM-карты по поддельным документам): мошенник перехватывает сообщение до того, как оно дойдёт до вас. Приложение-аутентификатор генерирует код локально, без передачи по сети — перехватить его невозможно.
Антивирус с модулем защиты от фишинга блокирует переход на поддельный сайт ещё до загрузки страницы. Менеджер паролей формирует уникальный сложный пароль для каждого сервиса: одна утечка не открывает остальные аккаунты.
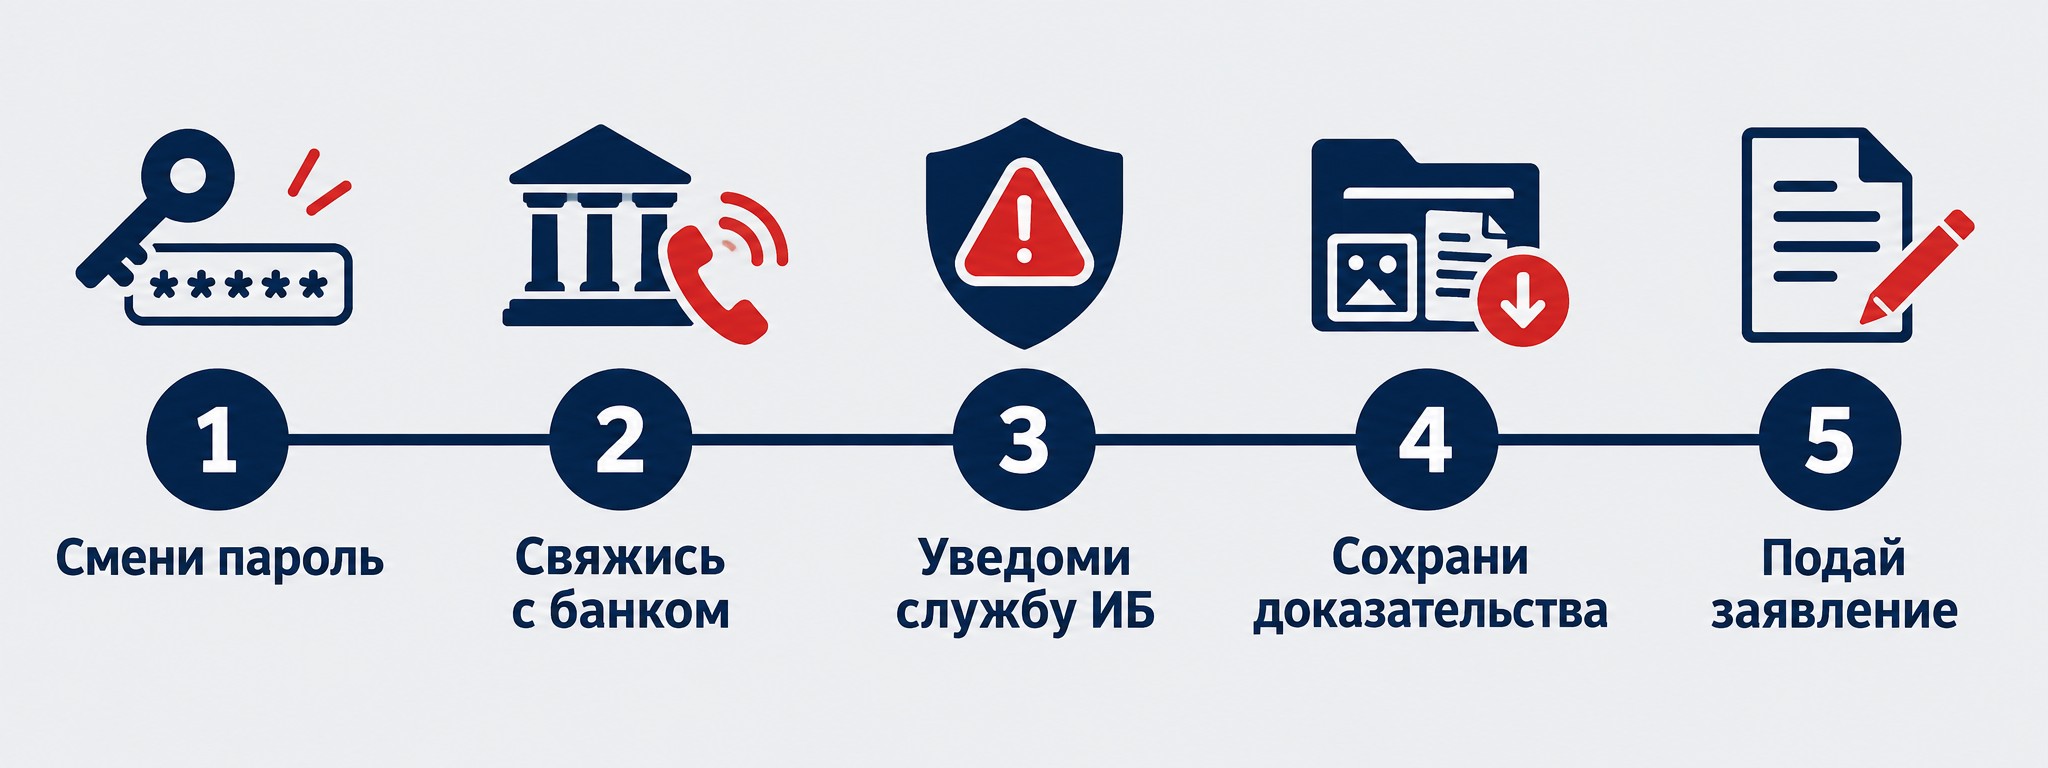
Скорость реакции определяет объём ущерба. Чем быстрее вы действуете после того, как поняли, что попались на манипуляцию, тем больше шансов ограничить последствия — заморозить средства, заблокировать несанкционированный доступ, сохранить доказательства для полиции. Пять шагов — в строгом порядке:
Мошенничество через психологию: злоумышленник убеждает вас самостоятельно передать пароль, деньги или доступ — играя на доверии, страхе или срочности. Вместо взлома кода — взлом человека.
Фишинг — массовые рассылки от имени банков и госорганов. Мошенник копирует стиль письма и URL, меняя один-два символа, создаёт срочный предлог, жертва вводит данные на поддельном сайте.
Байтинг — физическая или цифровая приманка: заражённая USB-флешка или поддельный QR-код. Жертва делает первый шаг сама из любопытства. В отличие от фишинга, злоумышленник не рассылает сообщения — он ждёт.
Вишинг — атака голосом: звонок, нередко с IVR-имитацией банка. Смишинг — через SMS или мессенджер. Оба сценария требуют кода из SMS или данных карты, маскируясь под официальные организации.
Через OSINT: соцсети, корпоративные сайты и публичные реестры дают имя, должность, имена коллег, хобби. Эти детали делают легенду убедительной — жертва слышит знакомые имена и не подозревает об атаке.
Генеративный искусственный интеллект клонирует голос по нескольким секундам аудио из соцсетей. Мошенники отправляют Telegram-кружки от «имени» родственника с просьбой срочно перевести деньги. Проверка простая — позвонить напрямую по знакомому номеру.
Включите двухфакторную аутентификацию через приложение, никогда не называйте код из SMS — даже «оператору связи». Если аккаунт взломан: смените пароль через форму восстановления, проверьте раздел «История входов» и обратитесь на горячую линию портала.
SMS-коды уязвимы для атак через уязвимости протокола SS7 и SIM-своп. Google Authenticator и Authy генерируют коды локально — без передачи по сети их невозможно перехватить. Это делает приложения значительно надёжнее для защиты важных аккаунтов.
Злоумышленник сначала создаёт проблему («ваш аккаунт взломан»), затем предлагает «помощь». Жертва сама звонит на указанный номер. Главная опасность: инициатива исходит от жертвы — она уверена, что контролирует ситуацию.
Да. Усталость, стресс и неожиданный сценарий снижают критичность даже у подготовленных людей. Именно поэтому корпоративная защита строится не только на технических инструментах, но и на регулярном обучении сотрудников распознаванию манипуляций.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос