Информационная безопасность — профессия, которая за несколько лет стала одной из самых дефицитных в IT. Специалист защищает данные, системы и ИТ-инфраструктуру компании от атак, взломов и несанкционированного доступа: анализирует уязвимости, настраивает защитные системы, расследует инциденты. По данным за Q1 2026 года, количество вакансий в сфере ИБ выросло на 24%, 80% российских компаний испытывают дефицит таких специалистов (Инфосистемы Джет), а зарплаты достигают 252 000 ₽ у сеньоров. В статье — что делает специалист, кем можно работать и с чего начинать.
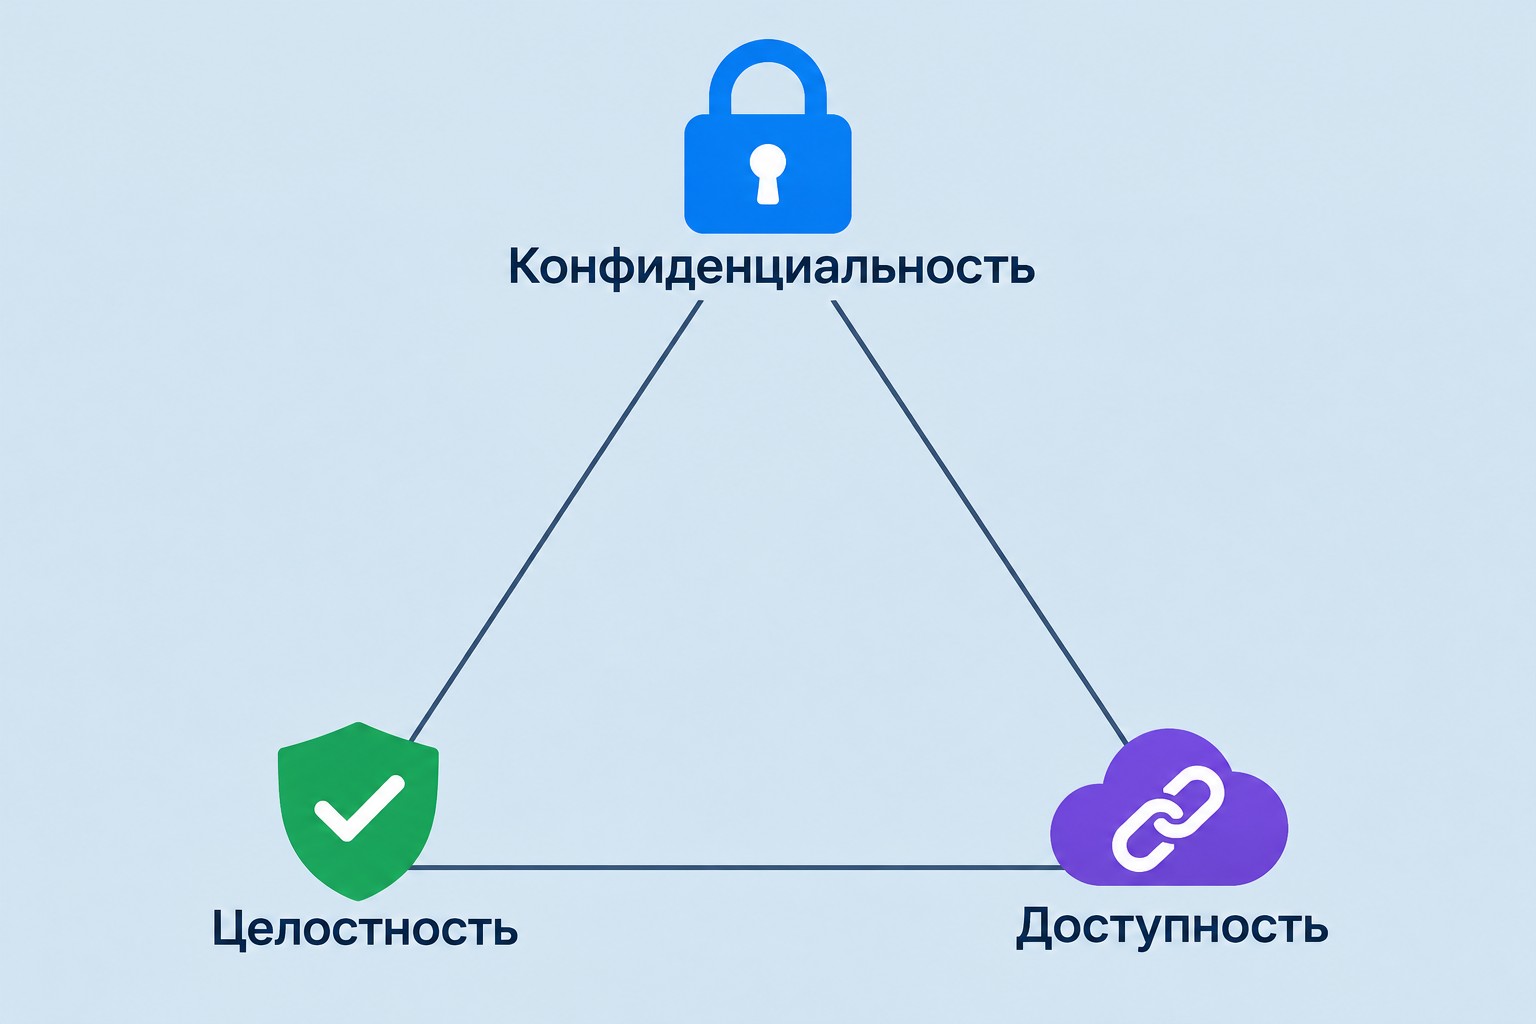
Информационная безопасность — система мер, технологий и процессов, защищающих данные и ИТ-инфраструктуру от угроз. В основе профессии — три принципа, известных как CIA-триада: конфиденциальность (доступ к данным только у тех, кому он разрешён), целостность (данные не изменяются без санкции) и доступность (нужные ресурсы работают тогда, когда нужны).

Сделайте следующий шаг в карьере
Подберите обучение, которое поможет освоить новые компетенции
ИБ шире, чем кибербезопасность. Кибербезопасность — подраздел ИБ, касающийся только цифровых систем и сетей. ИБ охватывает защиту любых носителей: электронных документов, бумажных архивов, устных коммуникаций. По характеру — это IT-специальность с сильной аналитической составляющей. Не только технические задачи, но и аудит, комплаенс (соответствие регуляторным требованиям) и управление рисками — например, в рамках ФЗ-152 о защите персональных данных.
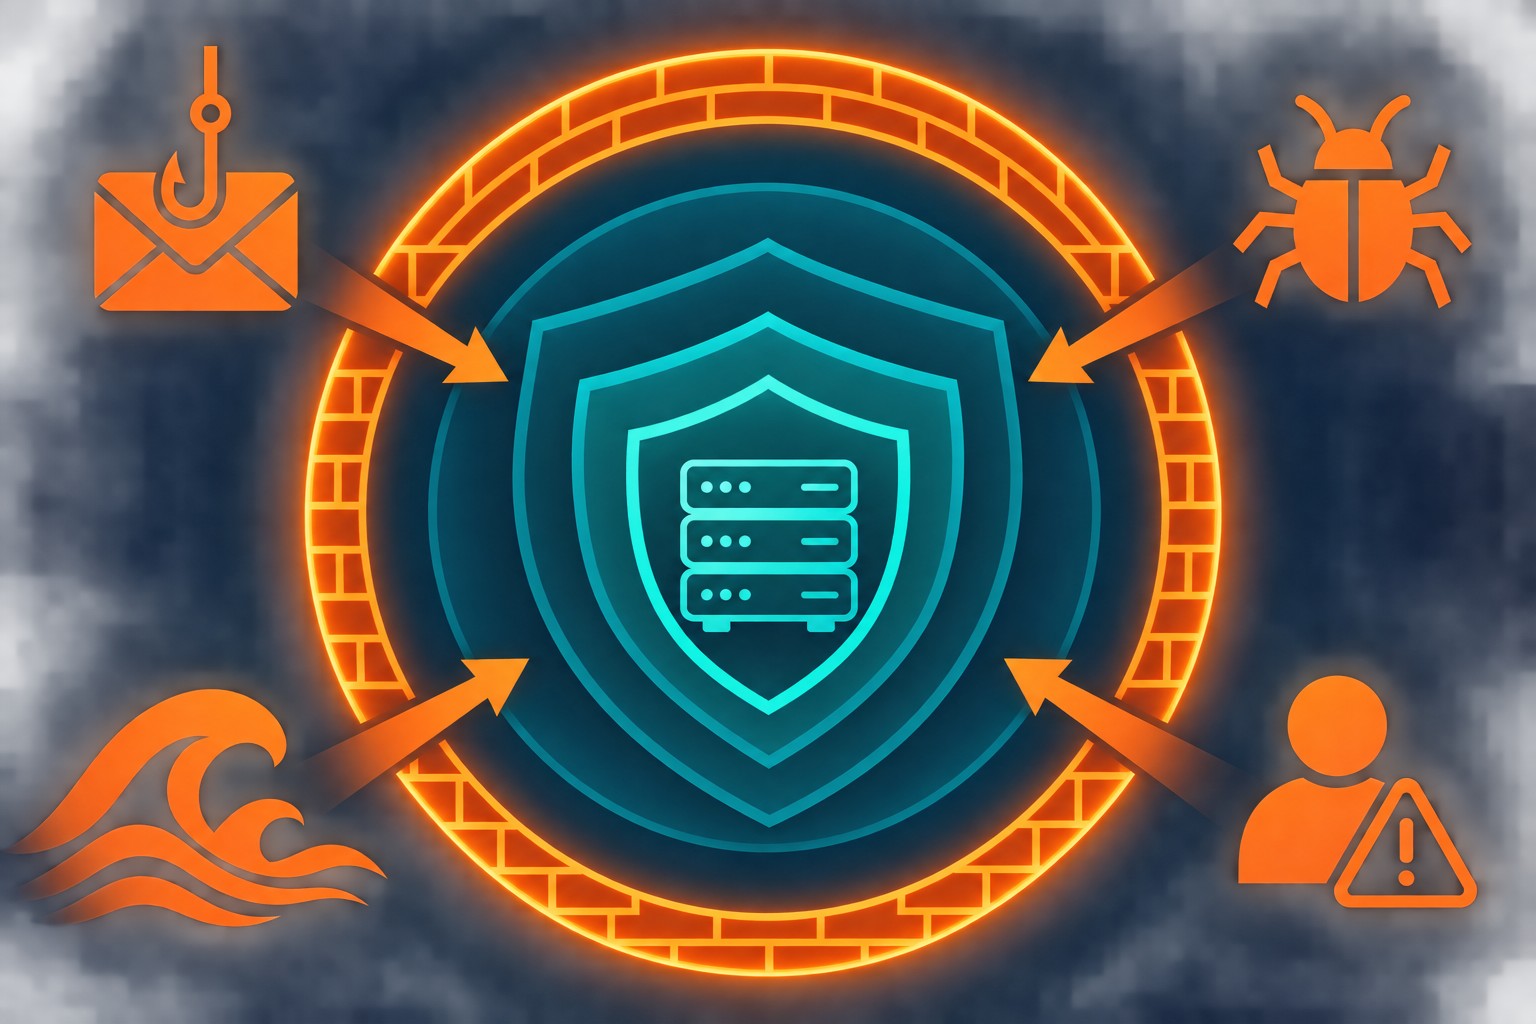
Пять ключевых направлений работы: анализ уязвимостей систем, настройка межсетевых экранов (firewall) и VPN, проведение аудитов и тестирования на проникновение (пентестов), обучение сотрудников кибергигиене, расследование инцидентов.
Последний пункт часто недооценивают. По данным ИБ-исследований, 90% успешных кибератак начинается с социальной инженерии — манипуляций с людьми, а не взлома кода. Поэтому обучение персонала — полноценная часть работы специалиста по информационной безопасности, а не бонусная задача.
Пентестер, например, получает годовой план проверки инфраструктуры и методично имитирует действия реального злоумышленника: сканирует сети, ищет бреши, составляет отчёт с рекомендациями. Задача — найти уязвимость до того, как её найдёт кто-то с плохими намерениями. Расследование инцидентов — другая сторона: когда атака уже случилась, специалист восстанавливает цепочку событий и минимизирует ущерб.
Сфера информационной безопасности — не одна профессия, а целый спектр ролей. Одни специалисты имитируют атаки, другие выстраивают защиту и мониторят угрозы, третьи управляют безопасностью на уровне стратегии. Каждое направление требует разных навыков и предлагает разный уровень входа.
Если хотите разобраться в специализациях и выбрать подходящее направление, курс по информационной безопасности от ProfiFuture даёт практическую базу за ~6 недель с господдержкой — стоимость от 24 480 ₽, обучение онлайн без отрыва от работы.
| Роль |
Суть работы |
Уровень входа |
|---|---|---|
| SOC-аналитик | Мониторинг угроз, реагирование на инциденты 24/7 | Junior |
| Пентестер | Имитация атак для поиска уязвимостей | Middle |
| DevSecOps | Встраивание безопасности в процесс разработки ПО | Middle |
| Киберфорензик | Расследование инцидентов, сбор цифровых доказательств | Middle / Senior |
| CISO | Руководство службой ИБ, стратегия безопасности | Senior / TopLevel |
Red Team — «нападающие»: пентестеры и этичные хакеры имитируют реальные кибератаки, чтобы найти слабые места системы раньше злоумышленников. Blue Team — «защитники»: аналитики SOC (Security Operations Center — центр мониторинга безопасности) ведут мониторинг угроз в режиме 24/7 и отражают атаки в реальном времени. Для новичков в профессии ИБ SOC-аналитик — самая доступная точка входа: ниже порог требований, быстрее первый опыт.
DevSecOps встраивает безопасность прямо в цикл разработки программного обеспечения (CI/CD — непрерывная интеграция и поставка кода) — идеальный путь для программистов, переходящих в ИБ. Киберфорензик расследует уже случившиеся инциденты и собирает цифровые доказательства для юридических процедур — нишевое, но высокооплачиваемое направление. CISO (директор по информационной безопасности) руководит всей службой ИБ: требует многолетнего опыта и сертификации CISSP. Security Business Partner консультирует топ-менеджмент по всему спектру рисков информационной безопасности.
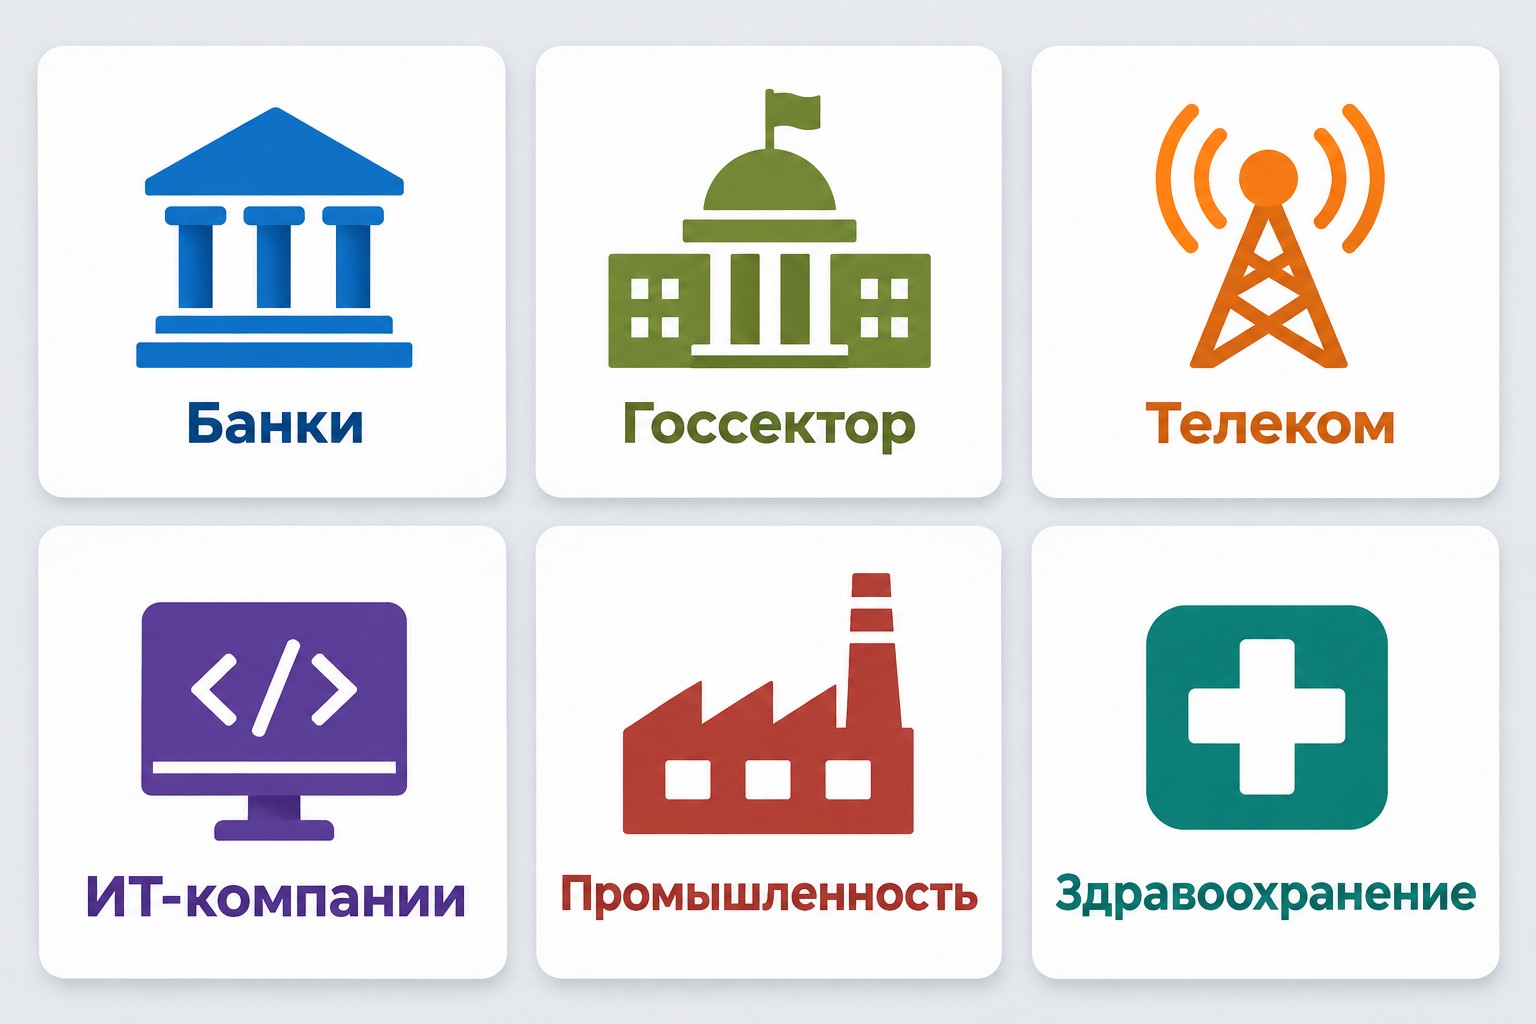
Специалисты по ИБ востребованы в любой отрасли, где есть данные и критическая инфраструктура. Наибольший спрос — в финансовом секторе: банки и страховые компании работают с денежными потоками и персональными данными миллионов клиентов. Следом — IT и телеком, госсектор, промышленность, здравоохранение.
После волны импортозамещения 2022–2024 годов российские ИБ-компании — Positive Technologies, Group-IB, Solar — существенно расширили штат и продолжают набор. Рынок аутсорсинга безопасности (MSSP — управляемые услуги безопасности) тоже растёт: небольшие компании нанимают специалистов на проектной основе. Опытные специалисты монетизируют навыки через Bug Bounty (программы вознаграждения за найденные уязвимости) вне штатного места.
Компетенции инженера по кибербезопасности делятся на три кластера: технические навыки и инструменты, международные сертификации и soft skills. Не все направления требуют глубокого программирования — SOC-аналитик работает преимущественно с готовыми системами мониторинга. Но знание Python и Bash значительно расширяет возможности: позволяет автоматизировать задачи, анализировать вредоносный код и разрабатывать собственные инструменты защиты. Специалист без навыков скриптинга ограничен в карьерном росте.
Основа — сети и операционные системы: TCP/IP, Linux и Windows на уровне администрирования, работа с Docker и Kubernetes. Языки программирования: Python, Bash, SQL, JavaScript — для автоматизации, анализа данных и поиска уязвимостей. Выбор инструментов зависит от специализации при проектировании безопасного ПО и тестировании на проникновение:
| Задача |
Инструмент |
|---|---|
| Анализ сетевого трафика | Wireshark |
| Сканирование сетей и хостов | Nmap |
| Пентест веб-приложений | Burp Suite |
| Пентест-дистрибутив (комплексный) | Kali Linux |
Международные сертификации структурируют карьерный рост. CompTIA Security+ — базовый уровень для входа в профессию. CEH (Certified Ethical Hacker — сертифицированный этичный хакер) — для пентестеров. OSCP — практический экзамен с реальными задачами по взлому систем. CISSP — для руководящих позиций и CISO. Soft skills: внимательность к деталям, системное мышление, стрессоустойчивость при инцидентах и умение объяснять технические риски бизнесу на понятном языке.
Зарплаты в ИБ — одни из самых высоких в IT-отрасли. По данным Хабр Карьеры за 2026 год:
Пора сменить профессию? Начните с понятного плана
Подберите программу под ваш опыт, цели и желаемый формат занятости

| Грейд |
Зарплата (₽/мес) |
|---|---|
| Junior | 55 000 — 88 000 |
| Middle | 74 000 — 167 000 |
| Senior | 132 000 — 252 000 |
| TeamLead | ~340 000 |
Высокий уровень зарплат объясняется структурным дефицитом кадров: по данным компании «Инфосистемы Джет», 80% российских компаний в 2026 году не могут закрыть открытые вакансии в сфере ИБ. Конкуренция за специалистов толкает вилки вверх.
Плюсы профессии: высокий и стабильный спрос, рост зарплат, интеллектуально сложные задачи, возможность фриланса и удалённой работы. Минусы: высокая ответственность, ненормированный график при серьёзных инцидентах и необходимость постоянно обновлять знания — угрозы эволюционируют быстро.
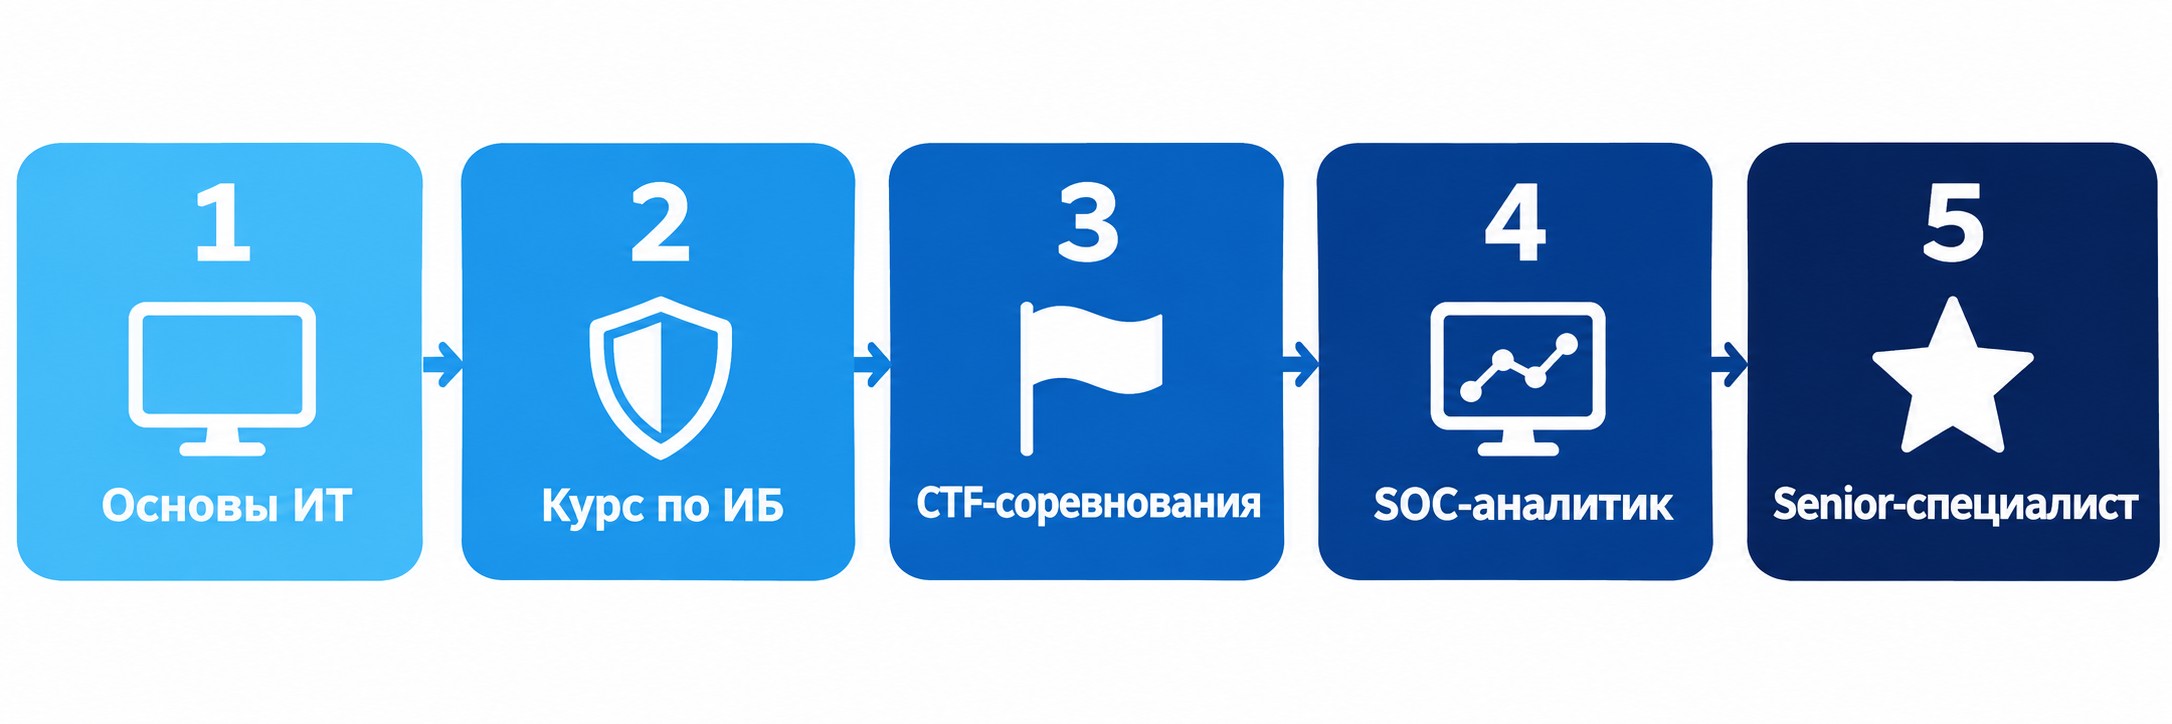
Путь для новичков без IT-опыта: освоить основы сетей и операционных систем → пройти онлайн-курс по информационной безопасности → тренироваться на CTF (Capture the Flag — соревнования по решению задач взлома) на платформах HackTheBox или TryHackMe → устроиться Junior SOC-аналитиком. До первой позиции — 8–12 месяцев регулярного обучения и практики.
Для айтишников — ускоренные переходы: системный администратор → SOC-аналитик, разработчик → DevSecOps. Уже знаете сети или пишете код — половина пути пройдена.
Bug Bounty доступен с начального уровня: платформы крупных компаний платят за найденные уязвимости вне зависимости от наличия штатного места. Это и монетизация навыков, и пополнение портфолио для первого трудоустройства.
ИБ защищает информацию на любых носителях — цифровых, бумажных и других. Кибербезопасность — подраздел ИБ, связанный только с цифровыми системами и сетями. Специалист по ИБ отвечает за безопасность в целом, включая политики и регламенты.
Единого названия нет: специалист по ИБ, специалист по кибербезопасности, инженер по кибербезопасности, кибербезопасник, техник по защите информации. Конкретное название зависит от обязанностей и компании — суть работы одна.
Не обязательно для всех направлений. Но Python, Bash и SQL значительно расширяют возможности: помогают автоматизировать задачи, анализировать вредоносный код и разрабатывать инструменты защиты.
До первой junior-позиции (SOC-аналитик) — 8–12 месяцев регулярного обучения и практики. Уверенным специалистом становятся через 2–3 года практического опыта в реальных проектах.
Базовый — CompTIA Security+. Для пентестеров — CEH и OSCP. Для руководящих позиций — CISSP. Сертификаты подтверждают компетенции и повышают доходность специалиста.
Да: в 2026 году 80% российских компаний не могут закрыть вакансии в сфере ИБ (Инфосистемы Джет). Количество вакансий выросло на 24% в Q1 2026 — профессия в топе по востребованности на рынке труда.
Совмещает обе составляющие. Технические задачи — настройка firewall, пентесты, работа с Wireshark. Аналитические — оценка рисков, разработка политик, расследование инцидентов. Баланс зависит от специализации.
Да. Онлайн-курсы, CTF-соревнования и практика на платформах HackTheBox или TryHackMe дают достаточную базу для входа. Junior SOC-аналитики часто приходят без вузовского диплома по информационной безопасности.
Red Team — «нападающие»: пентестеры, имитирующие кибератаки для проверки систем. Blue Team — «защитники»: SOC-аналитики, отражающие атаки и ведущие мониторинг угроз в режиме 24/7.
Мировой рынок кибербезопасности превысит 500 млрд долларов к 2030 году. Развитие искусственного интеллекта (ИИ), Интернета вещей (IoT) и импортозамещения в России увеличивают спрос на специалистов. Профессия будет эволюционировать, оставаясь высоко востребованной.
Превратите интерес к теме в новую профессию
Оставьте заявку — поможем выбрать программу и расскажем об условиях обучения
Оставить заявку


 Задать вопрос


 Задать вопрос